

Rôzne odborné publikácie o novom spôsobe phishingového útoku, ktorý je zameraný na používateľov mobilného prehliadača Chrome. Vývojár James Fisher našiel relatívne jednoduchý exploit pre webový prehliadač, schopný oklamať používateľa alebo ho prinútiť prejsť na falošnú stránku. A na to nie je potrebné veľa.
Podstatou je, že v mobilnej verzii Chrome sa pri posúvaní obrazovky nadol skryje adresný riadok. Zlodej však môže vytvoriť falošný adresný riadok, ktorý nezmizne, kým používateľ nenavštívi inú stránku. A tá môže byť podvodná alebo iniciovať sťahovanie škodlivého kódu. Existuje tiež možnosť zameniť skutočný adresný riadok pri posúvaní nahor.
Fisherov prístup je zameraný na Chrome a zatiaľ je len dôkazom konceptu, ale teoreticky môže zobraziť falošné adresné riadky pre rôzne prehliadače a dokonca aj interaktívne prvky. Inými slovami, skupina hackerov môže vytvoriť veľmi presvedčivú falošnú stránku, ktorá bude veľmi podobná skutočnej.
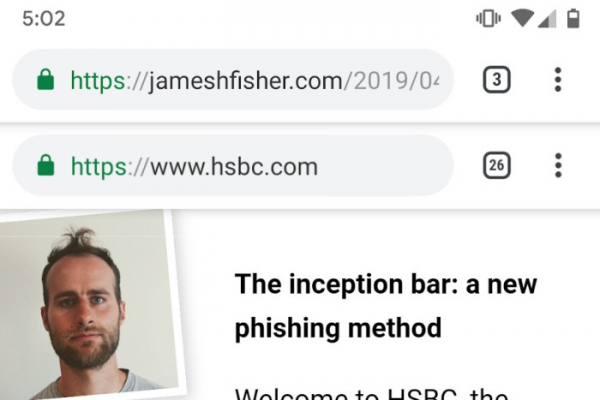
Mediá už požiadali Google o vysvetlenie, ale zatiaľ neprišlo žiadne vyjadrenie od vyhľadávacieho giganta. Zároveň nie je jasné, koľko zlodejov už tento prístup využíva. Je potrebné poznamenať, že skutočný adresný riadok je možné prichytiť tak, aby nezmizol počas posúvania. To síce nie je zázračné riešenie, ale predsa len umožní zistiť, či došlo k pokusu o falšovanie riadku alebo nie.
Ešte nie je jasné, kedy sa objaví zodpovedajúca ochrana proti tomuto zlyhaniu. Najpravdepodobnejšie to bude realizované už v budúcich verziách prehliadača.
Zdroj: 3dnews.ru
