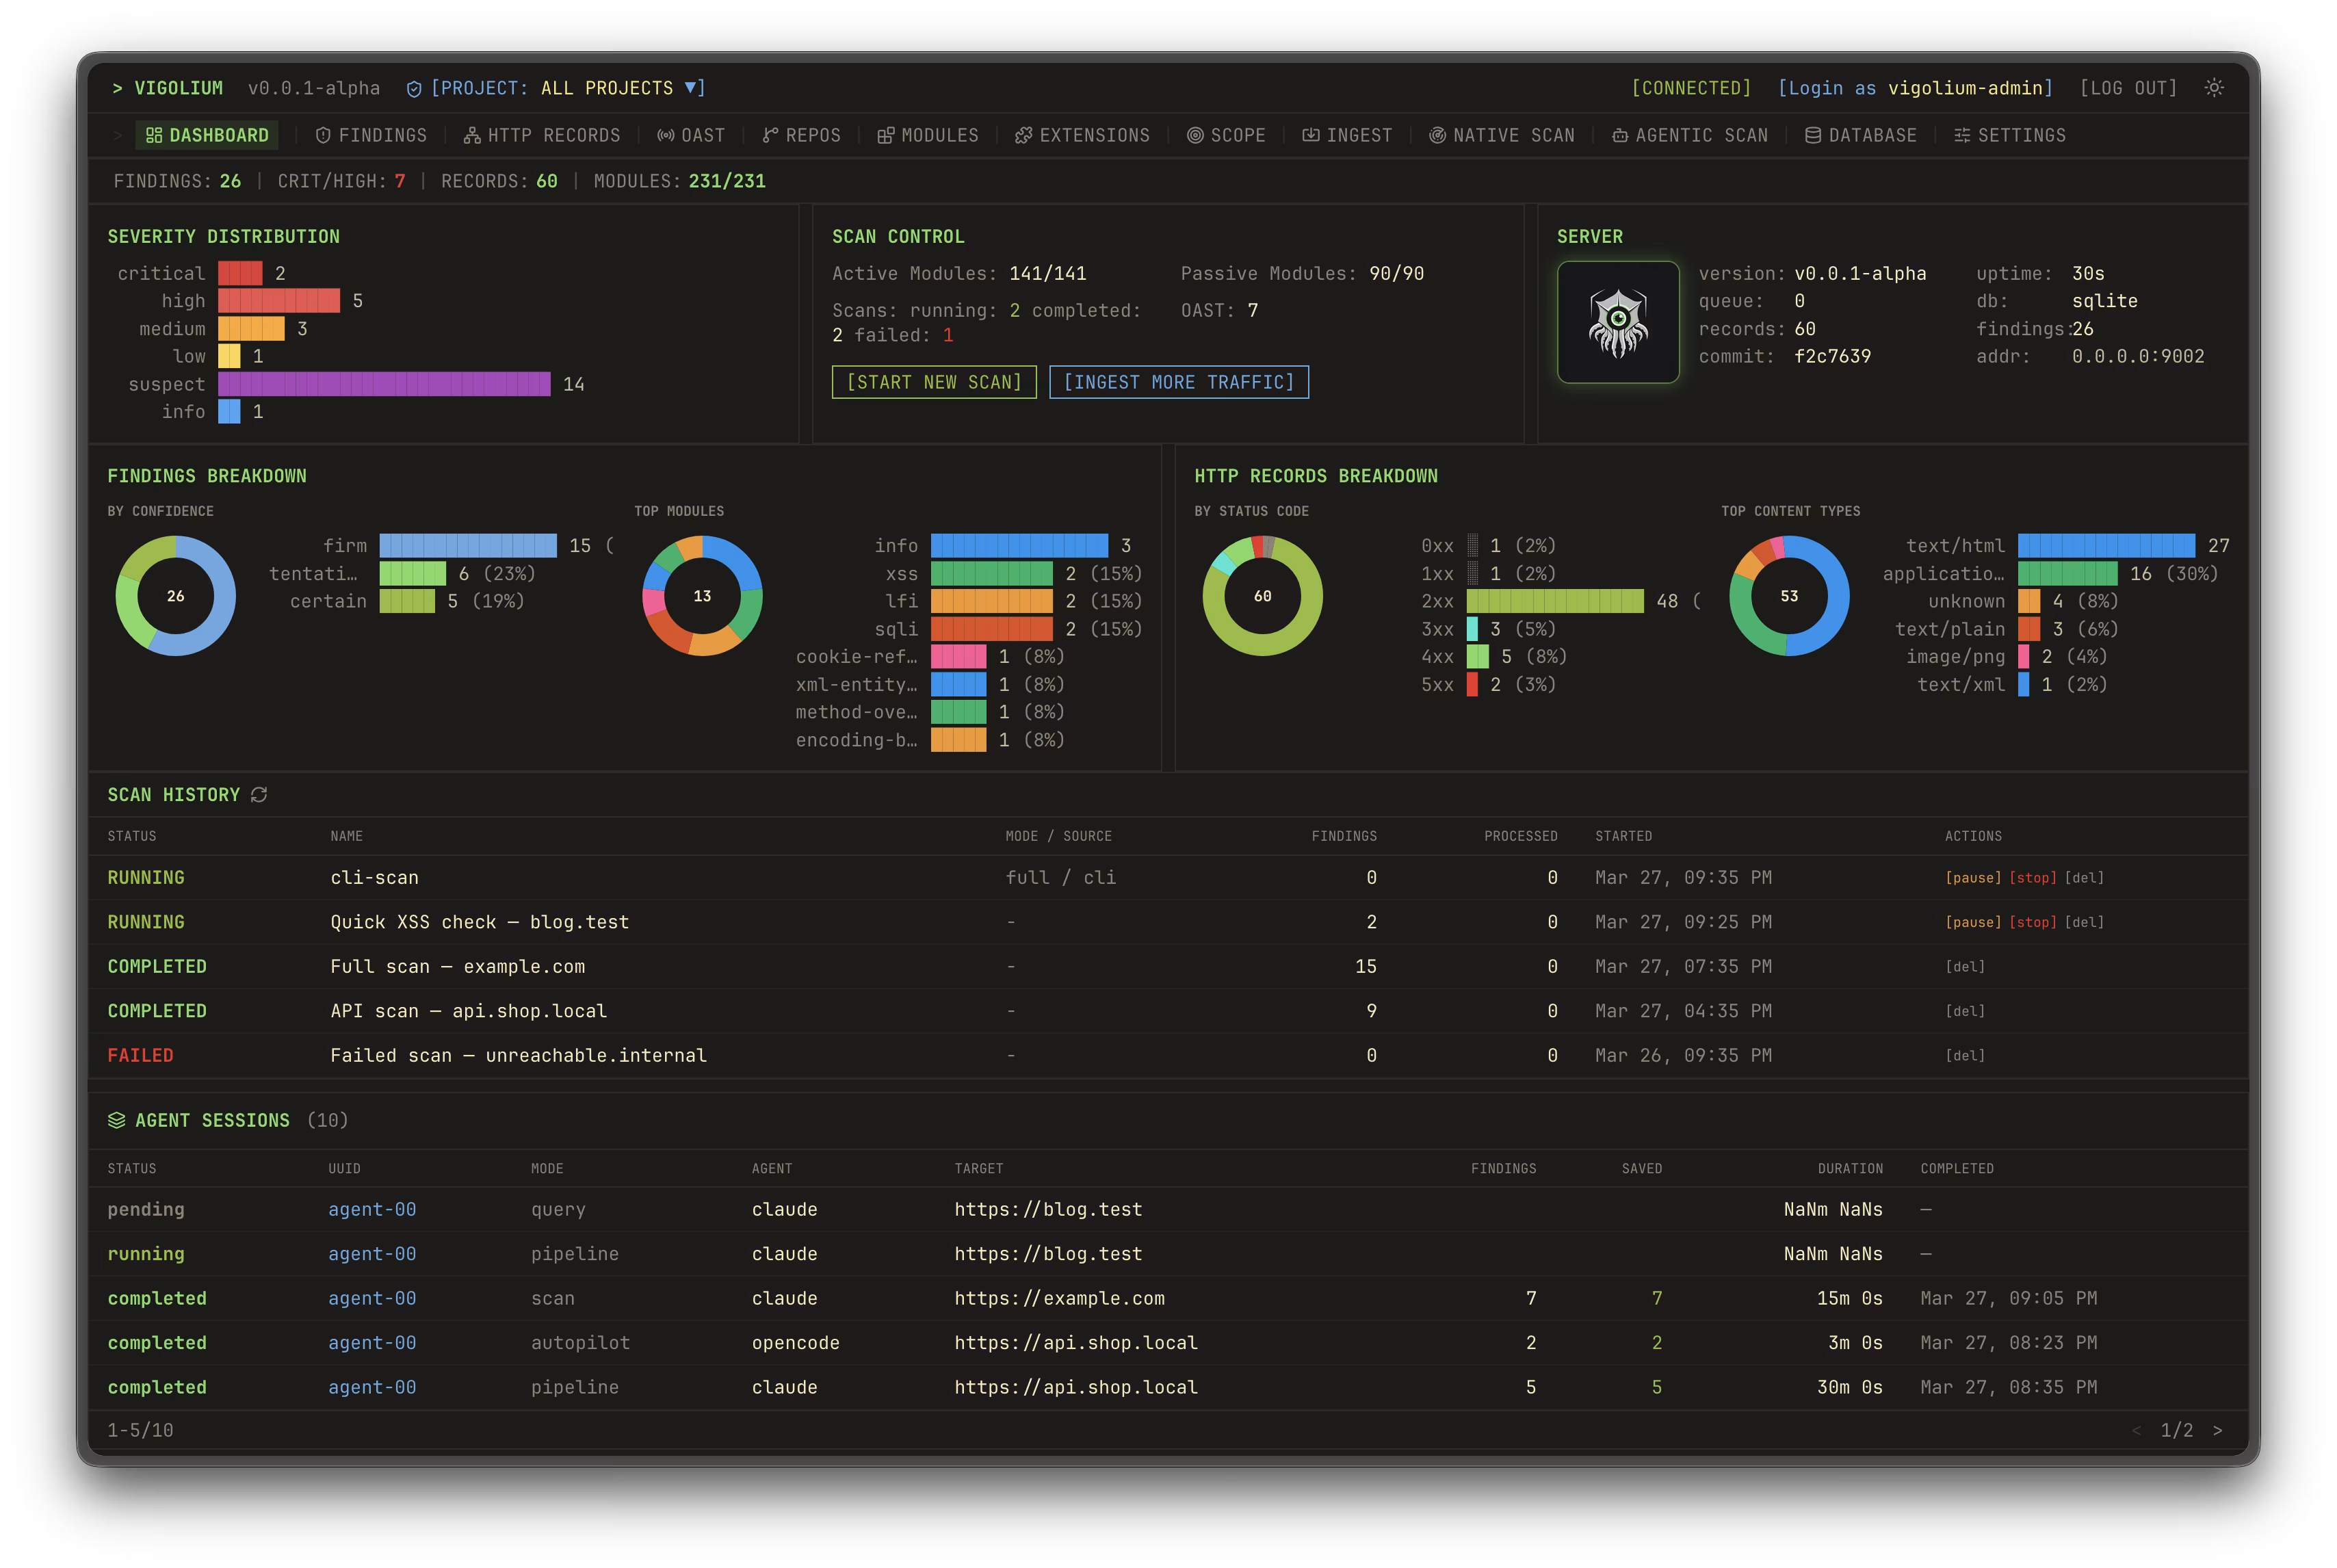
Bol spustený počiatočný otvorený release Vigolium v0.1.13-beta — skener zraniteľností pre webové aplikácie, kombinuje klasické deterministické skenovanie s agentovým auditom založeným na LLM. Projekt je k dispozícii na GitHub a je distribuovaný pod licenciou GNU AGPLv3; komerčná časť je presunutá do cloudu Cloud Console, zatiaľ čo jadro skenera je uvedené ako otvorené.
Vigolium ponúka dva hlavné režimy práce: vigolium scan — bežné viackrokové skenovanie s vyhľadávaním obsahu, spideringom cez prehliadač, aktívnym a pasívnym auditom; a vigolium agent — agentový režim, kde LLM vyberá moduly, plánuje útoky, generuje používateľské JavaScriptové rozšírenia a kombinuje dynamické testovanie s auditom zdrojového kódu.
Podľa aktuálneho sprievodcu modulmi, Vigolium obsahuje 251 kontrolný modul, z nich 154 aktívnych a 97 pasívnych. Aktívne moduly posielajú zmenené požiadavky a aplikujú fuzzing, injekcie a behaviorálnu analýzu, pasívne — analyzujú už existujúce páry požiadavka/odpoveď bez generovania ďalšieho prenosu.
Možnosti
Native Scan — bežné deterministické skenovanie.
Režim vigolium scan je určený na rýchle a reprodukovateľné kontroly. Prechádza niekoľkými fázami: externé zhromažďovanie údajov, objavovanie obsahu, browser/SPA-spidering a audit. Tento režim je vhodný pre CI, pravidelné kontroly a prípady, kde je dôležité získať predvídateľný výsledok bez účasti LLM.Agentic Scan — agentový audit s LLM.
Režim vigolium agent využíva zabudovaný runtime olium. Agent môže sám vyhľadávať endpoints, vyberať moduly, spúšťať kontroly, analyzovať kód, vykonávať SAST a opätovne kontrolovať nálezy. Podporované sú scenáre Autopilot, Swarm a Query mode: od autonómneho skenovania cieľa po jednorazové požiadavky na revíziu kódu, vyhľadávanie endpoints a objavovanie tajomstiev.Kontroly XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE a SSRF.
V sprievodcovi modulmi sú uvedené kontroly odrazeného XSS, SQL injekcií prostredníctvom chýb a boolean-based blind SQLi, NoSQL injekcií, server-side template injection, local file inclusion, command injection, XXE, SSRF a out-of-band zraniteľností. Pre nálezy sa používa stupnica závažnosti od critical po info a stupnica dôvery certain, firm, tentative.OAST kontroly pre "slepoty" zraniteľnosti.
Vigolium dokáže testovať blind XSS, blind SSRF, blind XXE a blind RCE prostredníctvom callback mechanizmov, vrátane interactsh. Toto je potrebné v prípadoch, keď sa zraniteľnosť neprejavuje priamo v HTTP odpovedi, ale server vykonáva externý DNS/HTTP dopyt alebo vykonáva oneskorenú akciu.Value-aware mutácia — mutácia parametrov s ohľadom na význam hodnoty.
Skenér klasifikuje parametre podľa semantického typu: číslo, UUID, JWT, e-mail a iné varianty, po čom prispôsobuje mutácie podľa kontextu. To by malo znížiť šum v porovnaní s hrubou substitúciou rovnakých payloadov do všetkých polí za sebou.Podpora rôznych vstupných formátov.
Ako vstup možno odovzdávať URL, špecifikácie OpenAPI/Swagger, kolekcie Postman, dáta z Burp Suite, cURL a Nuclei JSONL. Taktiež sa podporuje podávanie URL cez stdin a spúšťanie jednotlivých fáz skenovania.Autentifikované skenovanie a kontroly IDOR/BOLA.
Vigolium podporuje viacero session súčasne: session možno odovzdávať inline, načítať z súborov alebo popisovať kompletné login flows s extrakciou tokenov. Toto sa používa na kontroly horizontálneho a vertikálneho prístupu, vrátane IDOR/BOLA a eskalácie privilégií.Kontroly rámcov a typických únikov.
V zozname modulov sú kontroly pre Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express a ASP.NET/IIS. Napríklad, pre Spring sa kontrolujú otvorené Actuator endpoints, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia a konzoly Java aplikačných serverov; pre Next.js — úniky cez /_next/data, SSRF v Image Optimizer a obchádzanie middleware.JavaScript rozšírenia.
Používateľ môže písať vlastné moduly a hooks v JavaScripte pomocou vstavaného JS engine s HTTP API, berúc do úvahy session. Dôležité obmedzenie: tieto rozšírenia môžu vykonávať ľubovoľné príkazy a nie sú izolované v pieskovisku, preto ich treba vnímať ako bežný vykonateľný kód.Samostatná fáza triáže pre výsledky.
V LLM-assisted security testing často vzniká problém presvedčivých, ale nevykonateľných nálezov. Autor Vigolium popisuje triáž ako samostatný prechod: najprv skener zbiera kandidátov, potom samostatná kontrola opakovane overuje každý nález s dôkazmi.Obmedzenia rozpočtu pre agentový režim.
Pri agentovom skenovaní je možné obmedziť tokeny, počet volaní nástrojov, počet iterácií triage a celkový čas vykonávania. To je dôležité pre CI a penetračné testy s pevne stanoveným časom: agent by nemal nekonečne „kopat“ do jedného cieľa a míňať rozpočet na málo užitočné hypotézy.Správy, fronta a škálovanie.
V Native Scan sú uvedené konkurentný worker pool, obmedzovanie rýchlosti na hostiteľa, hybridná fronta v pamäti, na disku alebo v Redis, ako aj samostatné HTML správy. Pre výstup sú k dispozícii console, JSONL a HTML.Serverový režim, API a integrácia s Burp Suite.
Vigolium môže fungovať ako API server, prijímať prenos, zahŕňať priehľadný HTTP proxy a automaticky skenovať získané údaje. Pre Burp Suite je spomenuté samostatné rozšírenie burp-vigolium, ktoré umožňuje posielať live prenos do servera Vigolium.Workbench a Console.
Okrem CLI projekt popisuje Workbench — self-hosted dashboard pre vizualizáciu výsledkov, správu projektov a sledovanie nálezov. Console — cloudová komerčná vrstva pre managed skenovanie, centralizované reportovanie, spoluprácu a plánovanie kontrol.
Inštalácia
Projekt ponúka inštaláciu cez shell skript, npm, Docker, Homebrew, Bun a zostavenie zo zdrojov. Pre zostavenie zo zdrojov sú v README uvedené požiadavky Go 1.26+ a bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
Vývojári osobitne upozorňujú, že Vigolium je nástroj na ofenzívnu bezpečnosť: agentný režim sa spúšťa bez pieskoviska a získava úplný prístup k shellu, súborovému systému a sieti hostiteľa, a rozšírenia môžu vykonávať aj ľubovoľné príkazy. Preto sa odporúča vykonávať agentné kontroly v jednorazovom kontejnery alebo virtuálnom stroji, obmedzenom rámcami konkrétneho testovania.
Zdroj: linux.org.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish