

Igor Pavlov publikoval novú verziu archívatora 7-Zip 26.00. Projekt vyvíja vlastný formát archívov 7z, založený na algoritmoch kompresie LZMA a LZMA2. Ďalej podporuje balenie a rozbaľovanie archívov vo formátoch XZ, BZIP2, GZIP, TAR, ZIP a WIM, ako aj rozbaľovanie viac ako 30 formátov archívov, balíkov, obrazov virtuálnych strojov a súborových systémov (ISO, NTFS, EXT*, UDF, UEFI, VDI, VHD, VMDK, CAB, RPM, SquashFS, QCOW2 atď.). Pre formáty ZIP a GZIP je zabezpečená o 2-10% vyššia úroveň kompresie v porovnaní s PKZip a WinZip. Kód projektu je napísaný v jazyku C++ a je uvoľnený pod licenciou LGPL. Na stiahnutie sú k dispozícii hotové zostavy pre Windows, macOS a Linux (i686, x86-64, ARM, ARM64).
V novej verzii bol vylepšený kód pre podporu formátov ZIP, CPIO, RAR, UFD, QCOW a Compound. V správcovi súborov 7-Zip bola zlepšená poradie triedenia zoznamu súborov (názov súboru teraz slúži ako sekundárny kľúč pri triedení). Bolo rozšírené nástrojové vybavenie na testovanie výkonnosti, ktoré teraz podporuje systémy s viac ako 64 vláknami v CPU. Bol zavedený rozbalenie TAR-archívov obsahujúcich súbory s prázdnymi miestami.
Po publikovaní vydania si používatelia všimli, že štandardný antivírusový balík operačného systému Windows označuje inštalačný súbor ako škodlivý. Toto správanie sa ukázalo ako falošná aktivácia a spoločnosť Microsoft v priebehu dňa zverejnila aktualizáciu antivírusových databáz, po ktorej Windows Defender prestal hlásiť varovanie (aktualizáciu databáz pre Windows Defender je možné nainštalovať spustením príkazu Update-MpSignature).
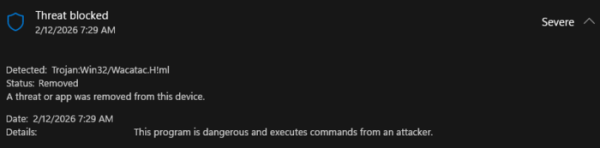
Okrem toho bolo zaznamenané vytvorenie podvodníkmi webovej stránky 7zip.com, ktorej dizajn opakoval oficiálnu stránku projektu 7-zip.org, ale na stiahnutie ponúkal upravený inštalátor 7zipInstall.exe, obsahujúci škodlivý kód. Upravený inštalátor bol podpísaný certifikátom vydaným spoločnosti Jozeal Network Technology. Pri vyhľadávaní kľúča 7zip sa stránka 7zip.com objavila na 4. mieste vo vyhľadávaní Google s názvom „Bezpečné a Rýchlo Stiahnutie pre Windows — Získajte 7-Zip“. Stránka bola tiež propagovaná prostredníctvom umiestnenia na YouTube videí s pokynmi na inštaláciu 7-zip.
Pripojený škodlivý softvér inštaloval do systému používateľa komponenty, ktoré umožňujú používať počítač ako proxy na zametanie stôp pri vykonávaní útokov, obchádzanie blokácií, organizovanie sťahovania škodlivého softvéru a odosielanie zistených prihlasovacích údajov škodlivého softvéru. Škodlivý inštalátor bol dodávaný pre platformu Windows a po spustení umiestnil komponenty do adresára „C:\Windows\SysWOW64\hero\“, nastavil automatické spúšťanie prichádzajúcich súborov uphero.exe (načítavač aktualizácií) a hero.exe (proxy), a prostredníctvom spustenia nástroja netsh pridal do firewallu pravidlá na povolenie uvedeným spustiteľným súborom na inštaláciu a prijímanie sieťových pripojení.
Zdroj: opennet.ru
