

Spoločnosť Google vydala verziu 145 webového prehliadača Chrome. K dispozícii je aj stabilná verzia open-source projektu Chromium, ktorý je základom prehliadača Chrome. Chrome sa od prehliadača Chromium líši používaním loga Google, systémom upozornení na zlyhania, modulmi na prehrávanie videoobsahu chráneného proti kopírovaniu (DRM), automatickou inštaláciou aktualizácií, izoláciou v sandboxe vždy zapnutou, poskytovaním kľúčov rozhrania Google API a používaním parametrov RLZ počas vyhľadávania. Pre tých, ktorí potrebujú viac času na aktualizáciu, je k dispozícii samostatná vetva Extended Stable, ktorá je udržiavaná osem týždňov. Ďalšie vydanie, Chrome 146, je naplánované na 10. marca.
Kľúčové zmeny v Chrome 145:
- Pridaná podpora pre obrazový formát JPEG XL, dekódovaný pomocou knižnice jxl-rs s implementáciou JPEG-XL v jazyku Rust. Podpora JPEG XL je momentálne štandardne vypnutá a vyžaduje povolenie nastavenia „chrome://flags/#enable-jxl-image-format“.
- Pokračovali sme vo vývoji režimu AI, ktorý umožňuje interakciu s agentom AI z adresného riadka alebo zo stránky zobrazenej pri otvorení novej karty. Režim AI umožňuje klásť zložité otázky v prirodzenom jazyku a dostávať odpovede na základe agregácie informácií z najrelevantnejších stránok k danej téme. V prípade potreby môže používateľ informácie objasniť pomocou navádzajúcich otázok. Režim tiež umožňuje klásť otázky týkajúce sa obsahu stránky priamo z adresného riadka. V prehliadači Chrome 145 je režim AI implementovaný vo verziách pre platformy... Android a iOS. Pre používateľov v Kanade, Indii a na Novom Zélande je chatbot Gemini predvolene povolený (pri používaní angličtiny).
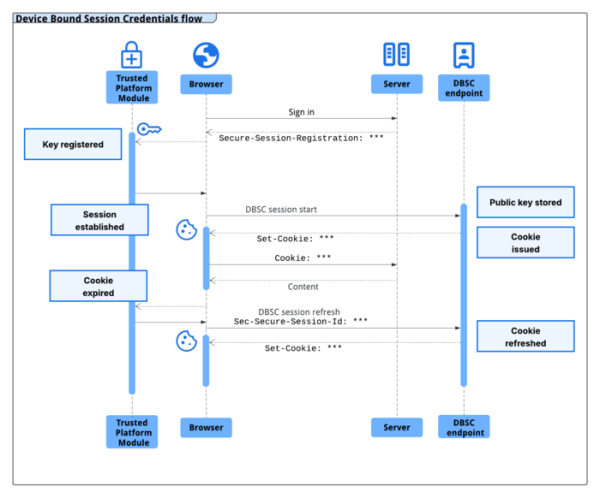
- Bol pridaný mechanizmus DBSC (Device Bound Session Credentials), ktorý umožňuje prepojiť reláciu overovania webovej stránky s konkrétnym zariadením, aby sa skomplikovali útoky z iných systémov pomocou zachytených súborov cookie relácie. Na vytvorenie relácie viazanej na zariadenie je navrhnutá hlavička HTTP „Secure-Session-Registration“. Táto metóda ochrany zahŕňa poskytnutie dvojice kryptografických kľúčov viazaných na aktuálne zariadenie, vygenerovaných pri pripojení a uložených v module TPM (Trusted Platform Module). Relácia používa súbory cookie s krátkou životnosťou, ktoré sa pravidelne aktualizujú pomocou súkromného kľúča a je možné ich overiť pomocou verejného kľúča.

- Nastavenie, ktoré umožňovalo používateľom zakázať blokovanie vynútených doplnkov prehliadača, u ktorých sa zistilo, že porušujú menej závažné pravidlá Internetového obchodu Chrome, bolo odstránené. Medzi menej závažné porušenia patria potenciálne zraniteľnosti, inštalácia doplnkov bez vedomia používateľa, manipulácia s metadátami, porušenia pravidiel pre údaje používateľov a zavádzajúce funkcie.
- Vo verzii pre platformu Android pri aktivácii režimu rozšírenej ochrany (AAPM, Android (Režim rozšírenej ochrany) deaktivuje rozhranie WebGPU JavaScript API. Webové stránky, ktoré používajú WebGPU na vykresľovanie 3D obsahu (napr. Mapy Google), môžu používať pomalšie alternatívy, ako napríklad WebGL (v testoch o 5.78 % pomalšie). Vlastnosť navigator.gpu možno použiť na zistenie, či je WebGPU deaktivované.
- Vo verzii pre Android Keď je povolené vylepšené bezpečné prehliadanie, implementuje sa lokálna analýza vzhľadu prehliadača, aby sa zistili známky podvodu. Ak lokálna kontrola odhalí podozrenie na pochybný obsah, vykoná sa dodatočná kontrola na serveroch Google a ak sa potvrdí, používateľovi sa zobrazí upozornenie.
- Bolo pridané rozhranie API Origin, ktoré poskytuje objekt Origin implementujúci koncept Web Origin a ponúka metódy na porovnávanie, serializáciu a parsovanie webových zdrojov. Pojem „webový pôvod“ je definovaný v dokumente RFC 6454 na rozlíšenie medzi izoláciou obsahu a hranicami dôveryhodnosti. Webový pôvod zahŕňa časť URL adresy s názvom protokolu, názvom hostiteľa a číslom portu (napr. https://opennet.ru). Toto nové rozhranie API bolo zavedené s cieľom zjednotiť operácie s webovými zdrojmi a odstrániť zraniteľnosti spôsobené nesprávnym porovnaním serializovaných ASCII reprezentácií webových zdrojov pri určovaní, či zdroje patria na tú istú stránku.
- Prístupové práva k lokálnemu systému pri interakcii s verejnými lokalitami sú oddelené. Požiadavky z lokality na Moja IP adresa Požiadavky na lokálnu sieť (intranet alebo interné adresy) a rozhranie spätnej slučky (127.0.0.0/8) sa teraz spracovávajú s použitím rôznych oprávnení (lokálna sieť a spätná slučka), čo vyžaduje, aby používateľ potvrdil operáciu v špeciálnom dialógovom okne. Pokusy o stiahnutie zdrojov, požiadavky fetch() a vkladanie prvkov iframe sú chránené. Útočníci zneužívajú požiadavky na interné zdroje na vykonávanie CSRF útokov na smerovače, prístupové body, tlačiarne, firemné webové rozhrania a ďalšie zariadenia a služby, ktoré prijímajú požiadavky iba z lokálnej siete. Okrem toho je možné skenovanie interných zdrojov použiť na nepriamu identifikáciu alebo na zhromažďovanie informácií o lokálnej sieti.
- Nastavenie UserAgentReduction, ktoré umožňovalo opätovný prenos neorezanej HTTP hlavičky User-Agent a parametrov JavaScript navigator.userAgent, navigator.appVersion a navigator.platform, bolo odstránené. Prehliadač teraz vždy odosiela redukovanú hlavičku User-Agent bez podrobných informácií o platforme (napr. „Android 16; S" namiesto "Android 16; SM-A205U“).
- Vstavaný prehliadač PDF teraz podporuje ukladanie dokumentov do cloudového úložiska Disku Google. V Disku Google sa dokumenty z prehliadača Chrome ukladajú do priečinka „Uložené z prehliadača Chrome“.
- Rozhranie LayoutShift API, ktoré sleduje zmeny v polohe prvkov DOM na obrazovke, bolo prepnuté na zobrazovanie informácií v pixeloch CSS namiesto pixelov obrazovky. Pixely CSS zohľadňujú DPI obrazovky a sú vizuálne konzistentné na všetkých obrazovkách vrátane monitorov s vysokou hustotou pixelov. Táto zmena bola vykonaná s cieľom zosúladiť prehliadač Chrome s ostatnými prehliadačmi.
- Pre rozhranie Controlled Frame API bola implementovaná metóda WebRequest.SecurityInfo, ktorá umožňuje webovej aplikácii zachytiť požiadavku HTTPS, WSS alebo WebTransport na server a získať odtlačok certifikátu. server a použiť ho na manuálne overenie certifikátu použitého na priame pripojenie k rovnakému serveru cez TCP/UDP.
- Pridaná podpora pre vlastnosti CSS column-wrap a column-height definované v špecifikácii CSS Multi-column Layout 2. Vlastnosť column-wrap umožňuje zalamovať stĺpce na nový riadok namiesto horizontálneho posúvania, ak sa stĺpce nezmestia do výšky určenej vlastnosťou column-height.
- Pridaná vlastnosť CSS text-justify, ktorá umožňuje určiť typ zarovnania textu pri použití „text-align: justify“;
- Vlastnosti CSS letter-spacing a word-spacing vám umožňujú určiť veľkosť odsadenia v percentách.
- Objekty JavaScript Map a WeakMap implementujú špecifikáciu „upsert“, čím zjednodušujú prácu s kolekciami párov kľúč/hodnota. Boli pridané metódy getOrInsert a getOrInsertComputed, ktoré vracajú hodnotu, ktorá sa už nachádza v kolekcii priradenej k zadanému kľúču, alebo vytvárajú novú položku, ak sa kľúč nenájde.
- Implementácia rozhrania IndexedDB API bola prepísaná s použitím databázy SQLite ako backendu (predchádzajúca implementácia sa spoliehala na LevelDB v samostatných súboroch). Nová implementácia sa momentálne používa iba v kontextoch v pamäti, napríklad v režime inkognito.
- Boli vykonané vylepšenia nástrojov pre webových vývojárov. Možnosť obmedziť rýchlosť jednotlivých sieťových požiadaviek je teraz štandardne povolená v paneli „Podmienky požiadavky“ v rozhraní kontroly siete.
Okrem nových funkcií a opráv chýb nová verzia rieši 11 zraniteľností. Mnohé zo zraniteľností boli identifikované prostredníctvom automatizovaného testovania pomocou nástrojov AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Neboli identifikované žiadne kritické problémy, ktoré by mohli umožniť obísť všetky vrstvy ochrany prehliadača a spustiť kód mimo prostredia sandbox. V rámci svojho programu odmien za zraniteľnosti pre aktuálnu verziu spoločnosť Google zaviedla 11 odmien a udelila im 18 500 USD (jednu odmenu vo výške 8 000 USD, 5 000 USD, 2 000 USD a 500 USD a tri odmeny vo výške 1 000 USD). Výška štyroch odmien ešte nebola stanovená.
Zdroj: opennet.ru
