

Spoločnosť Google zverejnila vydanie webového prehliadača Chrome 146. Súčasne je k dispozícii stabilné vydanie otvoreného projektu Chromium, ktorý tvorí základ Chrome. Prehliadač Chrome sa od Chromia líši používaním logotypov Google, prítomnosťou systému odosielania upozornení pri páde, modulmi na reprodukciu chráneného videokontentu (DRM), systémom automatickej inštalácie aktualizácií, trvalým zapnutím Sandbox izolácie, poskytovaním kľúčov k Google API a prenosom RLZ parametrov pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizáciu, sa osobitne podporuje vetva Extended Stable, ktorá sa udržuje 8 týždňov. Ďalšie vydanie Chrome 147 je naplánované na 7. apríla.
Súčasne spoločnosť Google oznámila zverejnenie oficiálnych zostavení Chrome pre linuxové systémy na architektúre ARM64. Linuxové zostavenia pre ARM64 sa začnú vytvárať v druhom štvrťroku 2026 a budú dostupné v balíčkoch deb a rpm. Predtým sa oficiálne zostavenia Chrome pre Linux zverejňovali iba pre architektúru x86_64, pričom pre architektúru ARM64 boli k dispozícii iba treťou stranou zostavené verzie Chromia, ktoré ponúkali distribúcie. Oficiálna verzia Chrome sa odlišuje podporou pripojenia k účtu Google, integráciou služieb Google, synchronizáciou údajov medzi zariadeniami, zjednodušenou inštaláciou doplnkov z katalógu Chrome Web Store a možnosťou aktivovania rozšíreného režimu ochrany.
Hlavné zmeny v Chrome 146:
- Pre časť používateľov bol zavedený mechanizmus selektívneho obmedzenia oprávnení (Selective permission intervention), ktorý blokuje prístup súvisiacich JavaScript skriptov na zobrazovanie reklamy k možnostiam ovplyvňujúcim ochranu súkromia, ako je prístup k informáciám o lokalizácii, mikrofónu, schránke, Bluetooth, USB, sériovému portu a zachytávaniu obrazovky. Myšlienka spočíva v tom, že ak používateľ poskytol stránke prístup k podobným možnostiam, tieto oprávnenia sa nebudú uplatňovať na tretie skripty umiestnené na tejto stránke, ktoré sú načítané z iných stránok (izolovane cez tag iframe alebo priamo cez tag script).
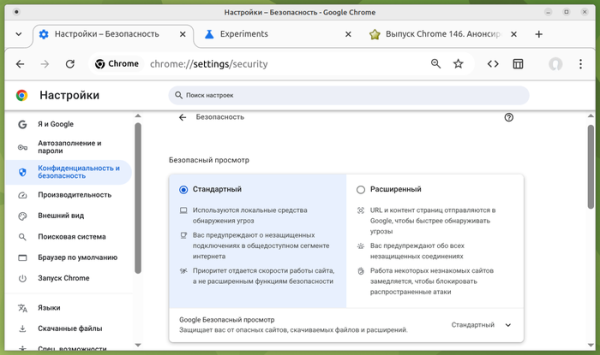
- Zmenila sa štruktúra nastavení súvisiacich s bezpečnosťou. Pre zjednodušenie je používateľovi poskytovaná možnosť výberu medzi štandardnou a posilnenou úrovňou ochrany, čo umožňuje dosiahnuť požadovanú úroveň bezpečnosti bez rozoberania podrobností a rozšírených možností. Pri výbere posilneného režimu sa navyše vykonáva kontrola URL a obsahu na serveroch Google, zobrazujú sa varovania pre nezabezpečené pripojenia a spomaľuje sa práca netypických pre používateľa stránok na blokovanie útokov. Ak si to používateľ želá, môže sa vrátiť k starej schéme oddeleného konfigurácie každého nastavenia. Na správu aktivácie nového usporiadania nastavení zabezpečenia bol navrhnutý parameter „chrome://flags/#bundled-security-settings“.

- Pokračuje rozvoj režimu AI, ktorý umožňuje interakciu s AI agentom z adresného riadku alebo zo stránky, ktorá sa zobrazuje pri otvorení novej karty. Režim AI poskytuje možnosť klásť zložité otázky v prirodzenom jazyku a získať odpovede na základe agregácie informácií z najrelevantnejších stránok na danú tému. V prípade potreby môže používateľ upresniť informácie doplňujúcimi otázkami. Režim tiež umožňuje klásť otázky o obsahu stránky priamo z adresného riadku. V Chrome 146 bola implementovaná možnosť používať súbory zo systému Google Drive ako kontext pre AI agenta.
- V režime automatického vyplnenia polí bola umožnená možnosť používať ďalšie typy údajov, ktoré boli predtým dostupné iba pri aktivovaní režimu rozšíreného automatického vyplnenia (Enhanced autofill).
- Začalo sa postupné zavádzanie ochrany pre používateľov proti prístupu k lokálnemu systému pri interakcii s verejnými stránkami. Prístupy z stránok k IP adresy lokálnej sieti (intranet alebo interné adresy) alebo loopback rozhraniu (127.0.0.0/8) si vyžadujú potvrdenie akcie u používateľa. Opatrenia ochrany sa týkajú pokusov o načítanie zdrojov, požiadaviek fetch() a iframe vkladania. Ochrana zatiaľ nie je uplatňovaná pre pripojenia cez WebSockets, WebTransport a WebRTC, ale bude pridaná pre ne v nasledujúcej verzii.
Útočníci využívajú prístup k interným zdrojom na nepriamu identifikáciu a uskutočnenie CSRF útokov na smerovače, prístupové body, tlačiarne, firemné webové rozhrania a ďalšie zariadenia a služby, ktoré prijímajú požiadavky len z lokálnej siete. Pre správu zaradenia podsietí do kategórie vnútorných alebo verejných sa navrhuje nastavenie LocalNetworkAccessIpAddressSpaceOverrides, a pre automatické povolenie prístupu pre dcérske iframe na základe oprávnení rodičovského iframe sa pridalo nastavenie LocalNetworkAccessPermissionsPolicyDefaultEnabled.
- Pridané CSS vlastnosti „animation-trigger“ a „trigger-scope“ pre ovládanie animácie na základe polohy posúvania stránky. Napríklad, je možné spúšťať, zastavovať alebo reštartovať animáciu pri dosiahnutí určitej polohy posúvania, pričom stačí len deklaratívne CSS bez použitia JavaScriptu.
- Implementovaná podpora registra používateľských prvkov na rozdelenie zorného poľa používateľských HTML prvkov, čo môže byť potrebné pri použití na jednej stránke viacerých rôznych používateľských HTML prvkov so rovnakým názvom. V prípade použitia viacerých knižníc na stránke, ktoré definujú prvok so rovnakým názvom, možno pomocou JavaScript objektu CustomElementRegistry priradiť prvky každej knižnice konkrétnym častiam hierarchie DOM. Napríklad, ak dve knižnice definujú rôzne prvky so rovnakým názvom , v jednej časti stránky je možné použiť prvok z prvej knižnice, a na druhej z druhej.
- Pridaný API Sanitizer, ktorý môže byť užitočný na čistenie prichádzajúcich vonkajších dát a odstránenie HTML tagov, ktoré môžu byť využité na vykonávanie XSS útokov. API poskytuje metódy na manipuláciu s HTML a odstraňovanie elementov HTML z obsahu, ktoré ovplyvňujú zobrazenie a vykonávanie. Pre bezpečné vloženie HTML obsahu sa navrhuje metóda element.setHTML(), podobná element.innerHTML, ale chrániaca pred medziwebovým skriptovaním (XSS). Pre bezpečné spracovanie HTML bola implementovaná metóda document.parseHTML(). const unsanitizedString = "abc alert(1) def"; const sanitizer1 = new Sanitizer({ elements: ["div", "p", "button", "script"], }); const target = document.getElementById("target"); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- V elemente „meta“ bol implementovaný parameter s názvom „text-scale“ (napríklad, ), ktorý zahrňuje automatické prispôsobenie veľkosti písma na stránke podľa nastavení prehliadača a operačného systému, ak sa na stránke používajú relatívne jednotky merania (rem a em).
- Do API WebGPU bol pridaný voliteľný režim kompatibility, poskytujúci podmnožinu funkcií, ktoré môžu pracovať na systémoch so zastaranými grafickými API, ako sú OpenGL a Direct3D11.
- Do JavaScriptu bola pridaná možnosť spájať niekoľko iterátorov do jedného pomocou metódy Iterator.concat().
- V režime „Origin trials“ bol implementovaný API WebNN, ktorý umožňuje využívať poskytované operačným systémom služby pre strojové učenie a s tým súvisiace hardvérové možnosti.
- V režime „Origin trials“ bol implementovaný API CPU Performance na získavanie informácií o úrovni výkonu a vlastnostiach procesora (počet jadier, typ, architektúra, model, frekvencia a pod.).
- V režime „Origin trials“ bol pridaný atribút „focusgroup“, umožňujúci namiesto tabulácie používať klávesy na ovládanie kurzora na presúvanie sa medzi tlačidlami alebo inými prvkami, ktoré súvisia s prepínaním fokusu.
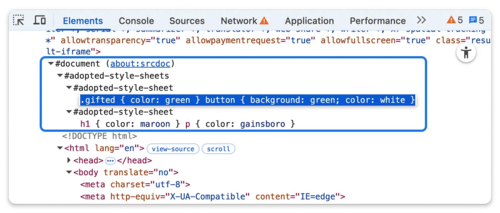
- Boli vykonané vylepšenia v nástrojoch pre webových vývojárov. Vo webovej konzole je zabezpečené uchovanie výsledkov úprav príkazov pri prehliadaní histórie operácií. V paneli Elements je implementované zobrazovanie CSS štýlov, ktoré boli programovo pridané k Shadow DOM, prostredníctvom samostatného uzla „#adopted-style-sheets“ v strome DOM, v súlade s prehliadaním a úpravou štýlov definovaných pomocou tagu .

Okrem noviniek a opravy chýb v novej verzii bolo odstránených 29 zraniteľností. Mnohé z týchto zraniteľností boli zistené v rámci automatizovaného testovania nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Jednej z problémov (preplnenie bufferu v WebML) bola priradená kritická úroveň nebezpečenstva, ktorá naznačuje, že zraniteľnosť umožňuje obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia. V rámci programu odmeňovania za objavovanie zraniteľností pre aktuálnu vydanie spoločnosť Google vyhlásila 29 ocenení a vyplatila 211 tisíc dolárov, čo je rekord najvyšších plnení v rámci jedného vydania (dve ocenenia $43000, po jednej odmeny v $36000, $33000, $11000 a $7000, po dve odmeny v $10000 a $3000, po 4 odmeny v $2000 a $1000). Výška 12 odmien zatiaľ nebola stanovená.
Zdroj: opennet.ru
