

Dostupná verzia operačného systému Chrome OS 118, založená na jadre Linux, systémovom správca upstart, stavebnom nástroji ebuild/portage, otvorených komponentoch a webovom prehliadači Chrome 118. Používateľské prostredie Chrome OS je obmedzené na webový prehliadač, pričom namiesto štandardných aplikácií sú použité webové aplikácie. Napriek tomu Chrome OS obsahuje plnohodnotné viacokenné rozhranie, pracovnú plochu a panel úloh. Zdrojové kódy sú distribuované pod slobodnou licenciou Apache 2.0. Verzia Chrome OS 118 je dostupná pre väčšinu aktuálnych modelov Chromebook. Pre použitie na bežných počítačoch je k dispozícii verzia Chrome OS Flex.
Hlavné zmeny v Chrome OS 118:
- Predstavená možnosť obnovenia zabudnutého hesla a opätovného prístupu k údajom priradeným k účtu.
- Pridaný režim zobrazenia samostatných webových aplikácií (PWA, Progressive Web Apps) vo forme záložiek, ktorý umožňuje súčasnú prácu s viacerými dokumentmi v jednom okne. Pri použití tohto režimu môže vývojár aplikácie definovať domovskú záložku, na ktorej je možné umiestniť rozhranie na výber dokumentov a nastavenia.
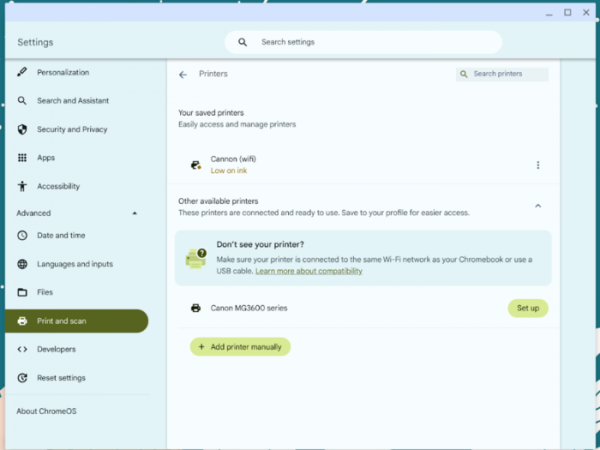
- Zjednodušené nastavenie tlače. Pridaný kontextový prehľad o používaní tlačiarne, zjednodušené uloženie vybratej tlačiarne a navrhnuté pokyny na nastavenie. Na stránku s nastaveniami bola pridaná informácia o stave tlačiarne. Navrhnutý súbor možností na správu tlačiarne v prípade problémov s tlačou.

- Zabezpečená integrácia so službou Imprivata OneSign.
- Zmenené rozhranie pre úpravu textu na dotykových obrazovkách. Navrhnuté intuitívnejšie ovládacie gestá. Pridaný nový režim zväčšenia, ktorý automaticky ukáže presnú polohu kurzora.
- Navrhnutý nový Bluetooth zásobník, založený na zásobníku Fluoride, prenesenom z platformy Android a pokračujúcom vo vývoji zásobníka BlueDroid od spoločnosti Broadcom. Pre správu zapínania nového zásobníka bola pridaná možnosť nastavenia „chrome://flags/#bluetooth-use-floss“.
- Opravených 6 zraniteľností v komponente virglrenderer, ktorý umožňuje využívať virtio-gpu (virtuálny GPU Virgil3D) na 3D akceleráciu vo virtuálnych prostrediach bez exkluzívneho prechodu grafickej karty do hosťovského systému. 3 zraniteľnosti vedú k pretečeniu zásobníka a jedna k prístupu k pamäti po jej uvoľnení. Tiež bola opravená zraniteľnosť use-after-free (CVE-2023-4921) v subsystéme net/sched jadra Linux, ktorá umožňuje zvýšiť vlastné oprávnenia v systéme.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish