

Verzia operačného systému Chrome OS 121, založená na jadre Linux, správci systémových služieb upstart, nástrojoch na zostavovanie ebuild/portage, otvorených komponentoch a webovom prehliadači Chrome 121, je teraz dostupná. Užívateľské prostredie Chrome OS je obmedzené na webový prehliadač, pričom namiesto štandardných programov sa používajú webové aplikácie. Napriek tomu Chrome OS ponúka plnohodnotné viacokenné rozhranie, pracovnú plochu a panel úloh. Zdrojové kódy sú distribuované pod voľnou licenciou Apache 2.0. Verzia Chrome OS 120 je dostupná pre väčšinu aktuálnych modelov Chromebook. Pre použitie na bežných počítačoch je k dispozícii edícia Chrome OS Flex.
Hlavné zmeny v Chrome OS 121:
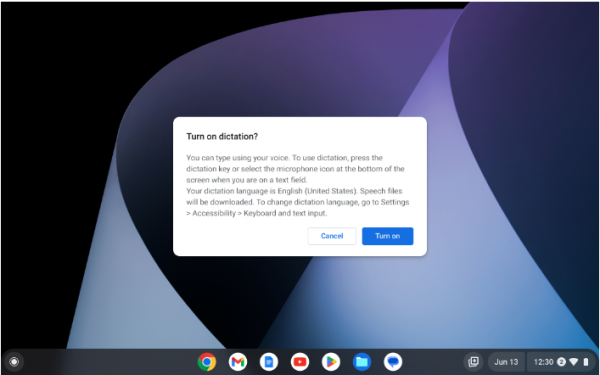
- Pridaná podpora aktivácie hlasového vstupu kombináciou klávesov Search + D alebo samostatným tlačidlom, ktoré sa nachádza na niektorých klávesniciach Logitech.

- Zavedená možnosť používať obrazovkového čítača ChromeVox na interakciu s aplikáciami spustenými v režime App Streaming (umožňuje vzdialenú prácu s externými androidovými aplikáciami, pre ktoré sa v samostatnom okne reprodukuje rozhranie smartfónu).
- Pri prvom spustení Google Assistant prestal zobrazovať uvítacie správy používateľom.
- Pridaný nový ovládací gest, ktorý umožňuje zatvárať vyskakovacie oznámenia pomocou touchpadu.
- Pridaná podpora režimu tlače bez okrajov, ktorý sa môže použiť napríklad na tlač fotografií zaberených na celú plochu fotopapiera.
- V ChromeOS Flex bola zastavená podpora zariadení HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 a Dell Optiplex 980.
- Bolo odstránených 7 zraniteľností, z čoho 6 má strednú úroveň závažnosti:
- Zraniteľnosti CVE-2024-25556, CVE-2024-1280 a CVE-2024-1281 spôsobujú zápis dát mimo prideleného pamäťového bloku a týkajú sa ovládača CAMX, funkcie cam_lrme_mgr_hw_prepare_update a funkcie PhysmemCreateNewDmaBufBackedPMR.
- Zraniteľnosť CVE-2024-25557 je spôsobená prístupom k už uvoľneným stránkam fyzickej pamäte (Physical Pages use-after-free) na strane GPU PowerVR a umožňuje čítanie a zápis do fyzickej pamäte z priestoru používateľa.
- Zraniteľnosť CVE-2024-25558 vzniká v dôsledku celého čísla pretečenia v ovládači GPU PowerVR a umožňuje zápis dát do oblasti mimo hraníc s vyrovnávacou pamäťou.
- CVE-2023-6817 a CVE-2023-6932 – zraniteľnosti v jadre Linux.
- Zraniteľnosť (momentálne bez CVE, priradená vysoká úroveň nebezpečenstva) v správca okien Ash, spôsobená prístupom do pamäte po jej uvoľnení.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish