

Bol prihlasený release distribúcie Kali Linux 2022.2, určeného na testovanie systémov na prítomnosť zraniteľností, vykonávanie auditu, analýzu zvyškových informácií a zistenie následkov útokov útočníkov. Všetky originálne výtvory vytvorené v rámci distribúcie sú distribuované pod licenciou GPL a sú dostupné prostredníctvom verejného Git repozitára. Na stiahnutie je pripravených niekoľko variantov iso obrazov, s veľkosťou 471 MB, 2.8 GB, 3.5 GB a 9.4 GB. Verzie sú dostupné pre architektúry i386, x86_64, ARM (armhf a armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Predvoleným prostredím je pracovná plocha Xfce, ale voliteľne sú podporované KDE, GNOME, MATE, LXDE a Enlightenment e17.
Kali obsahuje jednú z najkompletnejších zbierok nástrojov pre odborníkov na počítačovú bezpečnosť: od prostriedkov na testovanie webových aplikácií a prienikov do bezdrôtových sietí až po programy na čítanie údajov z identifikačných RFID čipov. Súčasťou balíka je kolekcia exploitov a viac ako 300 špecializovaných nástrojov na kontrolu bezpečnosti, ako sú Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Okrem toho distribúcia obsahuje prostriedky na urýchlenie lámania hesiel (Multihash CUDA Brute Forcer) a WPA kľúčov (Pyrit) prostredníctvom zapojenia technológie CUDA a AMD Stream, ktoré umožňujú využitie GPU grafických kariet NVIDIA a AMD na vykonávanie výpočtových operácií.
V novom vydaní:
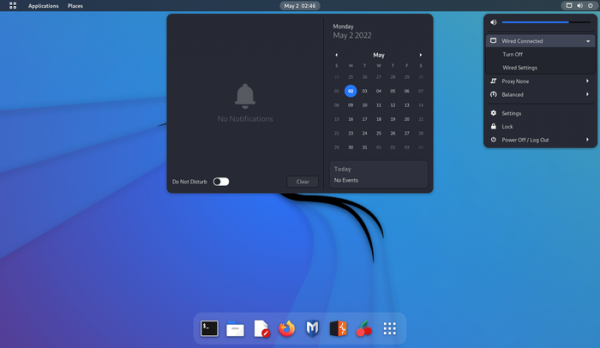
- Používateľské prostredie GNOME bolo aktualizované na verziu 42. Bol využitý nový release panela dash-to-dock. Boli aktualizované svetlá a tmavé témy dizajnu.

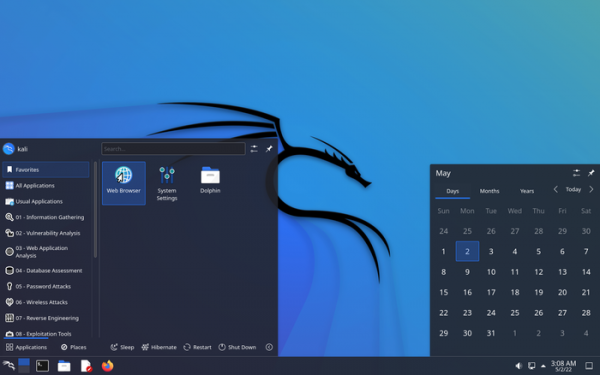
- Pracovná plocha KDE Plasma bola aktualizovaná na verziu 5.24.

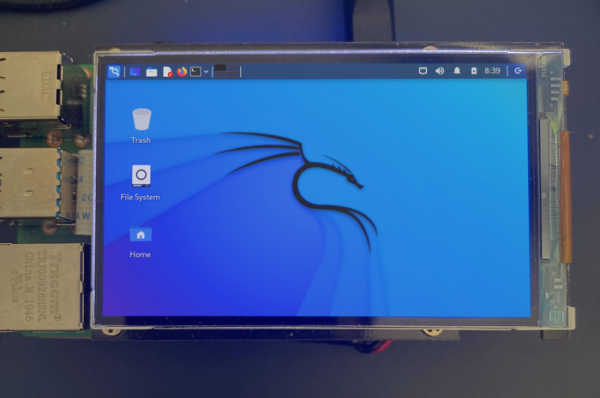
- V nástroji Xfce Tweaks bola pridaná možnosť zapnutia novej zjednodušenej pracovnej plochy pre zariadenia ARM, ktorá na rozdiel od štandardného panela Xfce sa zmestí na malých obrazovkách s nízkym rozlíšením (napríklad 800×480).

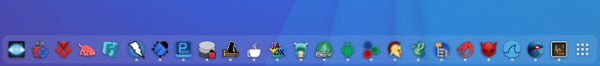
- Boli pridané nové ikony pre programy evil-winrm a bloodhound, a aktualizované ikony pre nmap, ffuf a edb-debugger. V KDE a GNOME sa poskytujú vlastné ikony pre špecializované aplikácie s grafickým rozhraním.

- Bol zabezpečený automatický prenos základných konfiguračných súborov z adresára /etc/skel do domovského adresára, ale bez nahradenia už existujúcich súborov.
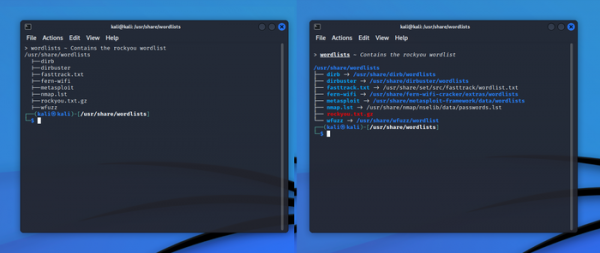
- Rozšírili sa možnosti týkajúce sa práce v konzole. Do zostavy boli zahrnuté balíčky python3-pip a python3-virtualenv. Bola trochu zmenená syntax farbenia pre zsh. Bolo pridané automatické doplnenie možností pre John The Ripper. Realizovala sa syntax farbenia typov súborov v balíčkoch s prostriedkami (wordlists, windows-resources, powersploit).

- Boli pridané prostriedky na prácu so snapshotmi v FS Btrfs. Je možné vytvárať zavádzacie snapshoty, hodnotiť rozdiely snapshotov, prezerať obsah snapshotov a automaticky vytvárať snapshoty.
- Pridané nové nástroje:
- BruteShark je program na inspekciu sieťového prevádzky a extrakciu v ňom citlivých údajov, ako sú heslá.
- Evil-WinRM je WinRM shell.
- Hakrawler je vyhľadávací bot na identifikáciu vstupných bodov a zdrojov.
- Httpx je nástroj na HTTP.
- LAPSDumper ukladá heslá LAPS (Local Administrator Password Solution).
- PhpSploit je framework na organizovanie vzdialeného prístupu.
- PEDump — vytvorenie výdumpu spustiteľných súborov Win32.
- SentryPeer — honeypot pre VoIP.
- Sparrow-wifi — analyzátor Wi-Fi.
- wifipumpkin3 — rámec na vytváranie fiktívnych prístupových bodov.
- Aktualizovaná verzia Win-Kex (Windows + Kali Desktop EXperience), určená na spúšťanie v systéme Windows v prostredí WSL2 (Windows Subsystem for Linux). Poskytuje možnosť spúšťania GUI aplikácií s právami root pomocou sudo.
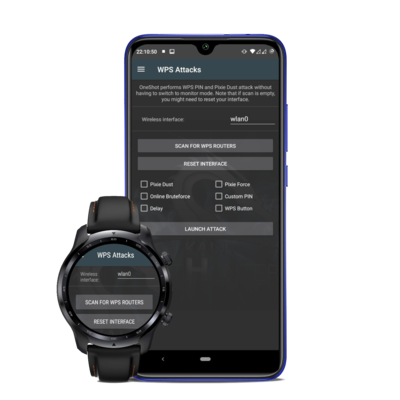
- Zároveň bol pripravený release NetHunter 2022.2, prostredia pre mobilné zariadenia na báze platformy Android s vybranými nástrojmi na testovanie systémov na zraniteľnosti. S NetHunterom je možné vykonávať útoky špecifické pre mobilné zariadenia, napríklad emulovaním USB zariadení (BadUSB a HID Keyboard — emulácia sieťového USB adaptéru, ktorý môže byť použitý na MITM útoky, alebo USB klávesnice, ktorá vykonáva substitúciu znakov) a vytvorením fiktívnych prístupových bodov (MANA Evil Access Point). NetHunter sa inštaluje do štandardného prostredia platformy Android vo forme chroot obrazu, v ktorom sa vykonáva špeciálne prispôsobená verzia Kali Linux. V novej verzii bola pridaná nová záložka WPS Attacks, ktorá umožňuje používať skript OneShot na vykonávanie rôznych útokov na WPS.

Zdroj: opennet.ru
