

Bol predstavený release distribúcie Kali Linux 2023.1, ktorý je oslávou desiateho výročia existencie projektu. Distribúcia je založená na Debiane a je určená na testovanie systémov na prítomnosť zraniteľností, audity, analýzu zvyškových informácií a identifikáciu následkov útokov útočníkov. Všetky originálne výstupy vytvorené v rámci distribúcie sú distribuované pod licenciou GPL a sú dostupné prostredníctvom verejného Git repozitára. Na stiahnutie sú pripravené rôzne varianty iso obrazov s veľkosťou 459 MB, 3 GB a 3.9 GB. Verzie sú dostupné pre architektúry i386, x86_64, ARM (armhf a armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Predvolene je ponúkaná pracovná plocha Xfce, ale voliteľne sú podporované aj KDE, GNOME, MATE, LXDE a Enlightenment e17.
Kali obsahuje jednú z najkompletnejších zbierok nástrojov pre odborníkov na počítačovú bezpečnosť: od prostriedkov na testovanie webových aplikácií a prienikov do bezdrôtových sietí až po programy na čítanie údajov z identifikačných RFID čipov. Súčasťou balíka je kolekcia exploitov a viac ako 300 špecializovaných nástrojov na kontrolu bezpečnosti, ako sú Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Okrem toho distribúcia obsahuje prostriedky na urýchlenie lámania hesiel (Multihash CUDA Brute Forcer) a WPA kľúčov (Pyrit) prostredníctvom zapojenia technológie CUDA a AMD Stream, ktoré umožňujú využitie GPU grafických kariet NVIDIA a AMD na vykonávanie výpočtových operácií.
V novom vydaní:
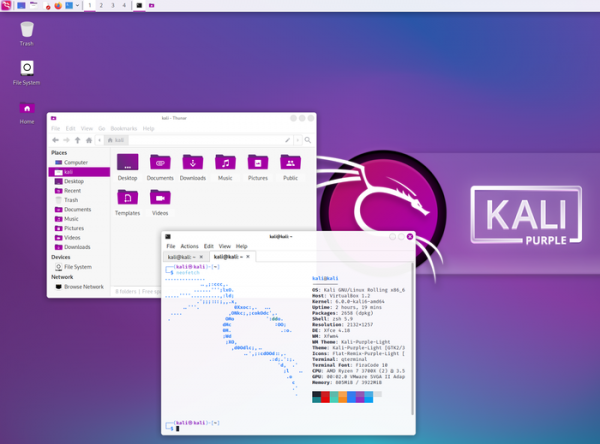
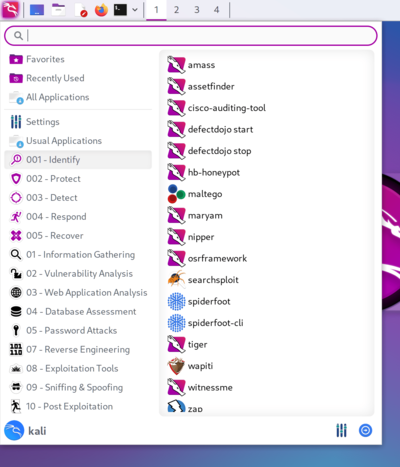
- Bola navrhnutá nová špecializovaná verzia Kali Purple (3.4 GB), ktorá obsahuje zbierku platforiem a nástrojov na organizáciu ochrany proti útokom. Obsahuje balíčky na detekciu narušenia, ochranu sietí, reagovanie na incidenty a obnovu po útokoch, ako sú systém indexovania sieťového prenosu Arkime, systémy detekcie útokov Suricata a Zeek, bezpečnostný skener GVM (Greenbone Vulnerability Management), analyzátor údajov Cyberchef, systém detekcie hrozieb Elasticsearch SIEM, systém reagovania na incidenty TheHive a analyzátor prenosu Malcolm.

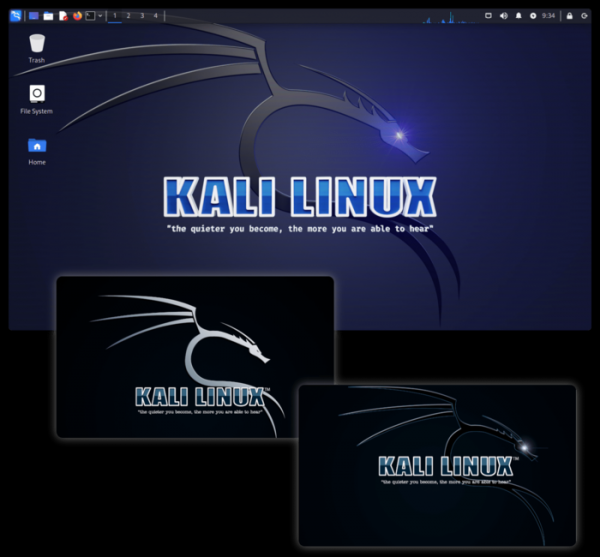
- Aktualizoval sa vzhľad a bootovacia obrazovka.

- Používateľské prostredia boli aktualizované na Xfce 4.18 a KDE Plasma 5.27.
- V nastaveniach jadra je vypnuté obmedzenie prístupu k privilegovaným sieťovým portom (na pripojenie k portom s číslami do 1024 už nie je potrebný root). Obmedzenia na spúšťanie dmesg boli odstránené.
- Pridaná podpora repozitára non-free-firmware, vyvíjaného pre Debian 12.
- Súčasťou sú nové utility:
- Arkime
- CyberChef
- DefectDojo
- Dscan
- Kubernetes-Helm
- PACK2
- Redeye
- Unicrypto
- Aktualizované prostredie pre mobilné zariadenia založené na platforme Android — NetHunter, s výberom nástrojov na testovanie systémov na zraniteľnosti. S pomocou NetHunter je možné vykonávať testy špecifických útokov pre mobilné zariadenia, ako je napríklad emulácia fungovania USB zariadení (BadUSB a HID Keyboard – emulácia sieťového USB adaptéru, ktorý môže byť použitý na MITM útoky, alebo USB klávesnice, ktorá vykonáva substitúciu symbolov) a vytváranie falošných prístupových bodov (MANA Evil Access Point). NetHunter sa inštaluje do štandardného prostredia platformy Android vo forme chroot obrazu, v ktorom beží špeciálne prispôsobená verzia Kali Linuxu. V novej verzii bola pridaná podpora zariadení Motorola X4 s LineageOS 20, Samsung Galaxy S20 FE 5G a OneUI 5.0 (Android 13) LG V20 s LineageOS 18.1.
Zdroj: opennet.ru
