

Po roku vývoja bol zverejnený release živého distribučného balíka NST 36 (Network Security Toolkit), určeného na analýzu bezpečnosti siete a monitorovanie jej funkčnosti. Veľkosť spúšťacieho iso obrazu (x86_64) je 4,1 GB. Pre používateľov Fedora Linux bol pripravený špeciálny repozitár, ktorý umožňuje nainštalovať všetky vyvinuté aplikácie v rámci projektu NST do už nainštalovaného systému. Distribúcia je založená na Fedore 36 a umožňuje inštaláciu ďalších balíkov z externých repozitárov, ktoré sú kompatibilné s Fedora Linux.
Distribúcia obsahuje rozsiahlu zbierku aplikácií súvisiacich so sieťovou bezpečnosťou (napríklad: Wireshark, NTop, Nessus, Snort, NMap, Kismet, TcpTrack, Etherape, nsttracroute, Ettercap atď.). Pre správu procesu kontroly bezpečnosti a automatizáciu volania rôznych utilít bol pripravený špeciálny webový rozhranie, do ktorého je integrovaný aj webový frontend pre sieťový analyzátor Wireshark. Grafické prostredie distribúcie je založené na FluxBox.
V novom vydaní:
- Balíčková databáza je synchronizovaná s Fedorou 36. Používané je jadro Linux 5.18. Aktualizované sú na najnovšie verzie aplikácie dodávané v súbore.
- Prístup k skenerom zraniteľností OpenVAS (Open Vulnerability Assessment Scanner) a Greenbone GVM (Greenbone Vulnerability Management) bol prepracovaný, teraz sú spúšťané v samostatnom kontejnery založenom na podmane.

- V webovom rozhraní NST WUI bola odstránená zastaraná bočná lišta s navigačným menu.
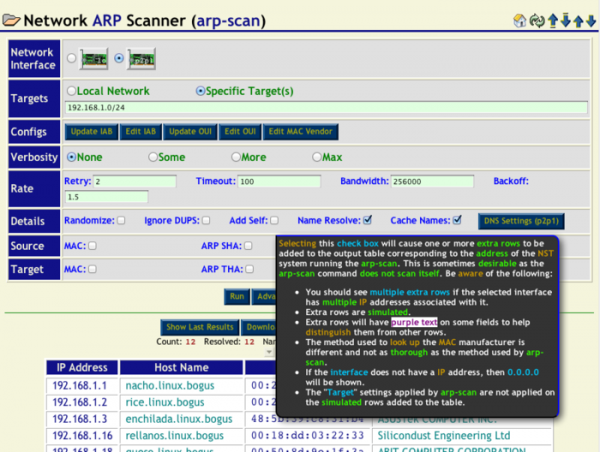
- V webovom rozhraní pre skenovanie ARP bol pridaný stĺpec s údajmi o RTT (Round Trip Time) a rozšírený počet dostupných operácií.
- Do widgetu nastavení IPv4, IPv6 a názvu hostiteľa bola pridaná možnosť výberu sieťového adaptéra.

Zdroj: opennet.ru
