

Komunita Linux Containers zverejnila vydanie nástrojov pre organizáciu práce izolovaných kontajnerov LXC 7.0, poskytujúce runtime vhodný na spustenie kontajnerov s plným systémovým prostredím, podobným virtuálnym strojom, ako aj na vykonávanie neprivilegovaných kontajnerov jednotlivých aplikácií (OCI). LXC patrí k nízkoúrovňovým nástrojom, ktoré pracujú na úrovni jednotlivých kontajnerov. Pre centralizovanú správu kontajnerov, nasadených v klastre z viacerých serverov, sa na báze LXC rozvíjajú systémy Incus a LXD. Veta LXC 7.0 je zaradená medzi vydania s dlhodobou podporou, aktualizácie pre ktoré sú vytvárané počas 5 rokov (do roku 2031). Kód LXC je napísaný v jazyku C a je distribuovaný pod licenciou GPLv2.
Súčasťou LXC je knižnica liblxc, súbor utilít (lxc-create, lxc-start, lxc-stop, lxc-ls atď.), šablóny na vytváranie kontajnerov a súbor bindingov pre rôzne programovacie jazyky. Izolácia sa vykonáva pomocou štandardných mechanizmov jadra Linux. Pre izoláciu procesov, sieťového zásobníka ipc, uts, identifikátorov používateľov a bodov montovania sa využíva mechanizmus priestorov mien (namespaces). Na obmedzenie zdrojov sa používajú cgroups. Na znižovanie privilégií a obmedzenie prístupu sú zapojené funkcie jadra ako profily Apparmor a SELinux, politiky Seccomp, Chroots (pivot_root) a capabilities.
Hlavné zmeny:
- Bola implementovaná izolácia procesu monitorovania pomocou mechanizmu Landlock, ktorý umožňuje neprivilegovaným programom zrušiť nepotrebné pre prácu privilégia, dobrovoľne obmedzujúc svoj ďalší prístup k systému za účelom zvýšenia bezpečnosti. Landlock je použitý na obmedzenie obslužných programov API monitorovania možnosťou práce iba s kontajnerom a zákazu prístupu k súborom mimo neho. Ochrana sa aplikuje pri zostavení landlock-monitor.
- Bola oddelená konfigurácia obslužných programov (hook) a kontajnerov (runtime). Boli pridané nové nastavenia lxc.environment.hooks a lxc.environment.runtime, pomocou ktorých je možné selektívne nastavovať premenné prostredia iba pre kontajnery, bez ich odovzdania obslužným programom hook, a naopak.
- Bola ukončená podpora cgroup v1, ako aj jadier Linuxu, ktoré nepodporujú PIDFD a nový API pre správu montovania.
- Bola odstránená zraniteľnosť (CVE-2026-39402), ktorá umožňuje obísť autorizáciu a uskutočniť odstránenie portov OVS (OpenVswitch) prostredníctvom manipulácie s príkazom «lxc-user-nic delete». Zraniteľnosť umožňuje neprivilegovanému používateľovi odpojiť sieťové rozhrania pre kontajnery, ktoré spustili iní používatelia.
Okrem toho spoločnosť Canonical zverejnila novú verziu systému správy kontajnerov LXD 6.8. LXD poskytuje nástroje pre centralizovanú správu kontajnerov a virtuálnych strojov, nasadených ako na jednom hostiteľovi, tak aj v klastre z viacerých. serverov. Projekt je realizovaný ako na pozadí bežiaci proces, ktorý prijíma požiadavky cez sieť pomocou REST API a podporuje rôzne backendy úložísk (strom adresárov, ZFS, Btrfs, LVM), snímky so stavom, živú migráciu bežiacich kontajnerov z jedného stroja na druhý a prostriedky na ukladanie obrazov kontajnerov. Ako runtime pre spúšťanie kontajnerov sa používa nástroj LXC.
Medzi zmenami v LXD 6.8:
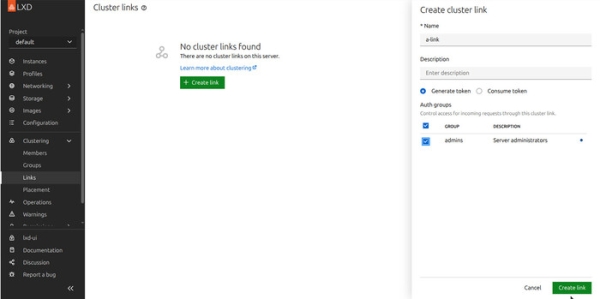
- Pridaná funkcia prepojenia klastrov (Cluster links), ktorá umožňuje zabezpečenú a autentifikovanú TLS-certifikátov interakciu medzi rôznymi klastrami LXD. Na správu prepojenia bola pridaná príkazová „lxc cluster link“ a bol vytvorený zodpovedajúci oddiel vo webovom rozhraní.

- Pridaná nová úloha uzlov klastrov — „control-plane“, s ktorou je možné vyčleniť uzly zúčastňujúce sa na definovaní konsenzu Raft a schopné fungovať ako záložné alebo hlavné uzly DB.
- Realizované replikátory, ktoré umožňujú používať API Cluster links na replikáciu obsahu uzlov do iných klastrov LXD s cieľom zabezpečiť odolnosť voči chybám.
- Pridaná podpora horúceho pripojenia GPU CDI (Container Device Interface) k bežiacim kontajnerom.
- Do úložného ovládača Ceph bola pridaná podpora protokolu msgr2 (Ceph messenger v2).
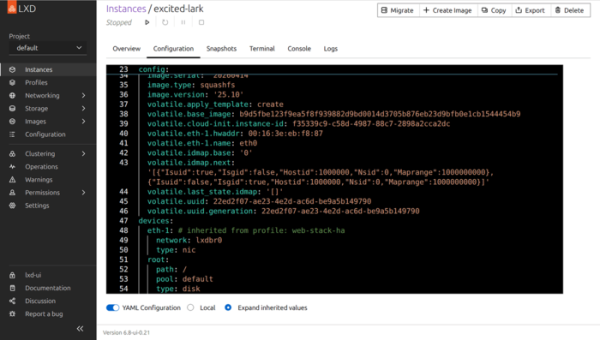
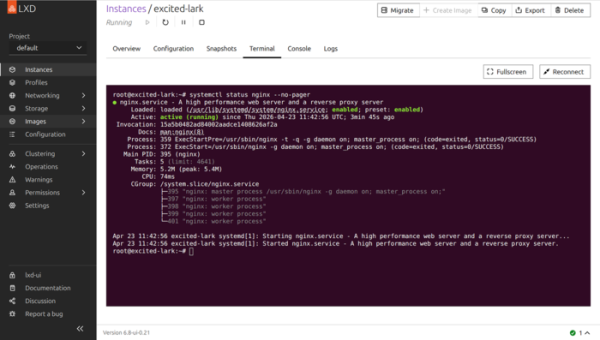
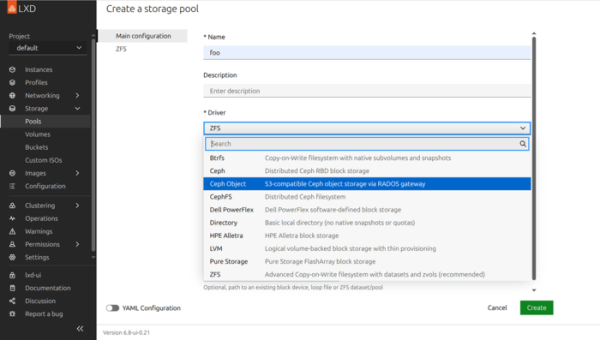
- Vo webovom rozhraní boli pridané nástroje na správu úloh uzlov klastrov, modernizovaný editor konfigurácie vo formáte YAML, realizované štýlové rozhranie integrovanej terminálnej emulácie podľa Ubuntu, vylepšený výber úložných ovládačov.

Zdroj: opennet.ru
