

Bol release Proxmox Virtual Environment 9.1, špecializovanej linuxovej distribúcie založenej na Debian GNU/Linux, zameranej na nasadenie a údržbu virtuálnych serverov pomocou LXC a KVM, ktorá dokáže nahradiť produkty ako VMware vSphere, Microsoft Hyper-V a Citrix Hypervisor. Veľkosť inštalačného iso obrazu je 1.7 GB.
Proxmox VE poskytuje prostriedky na nasadenie plne pripraveného systému virtuálnych serverov priemyselnej úrovne s riadením cez webové rozhranie, určené na správu stovkami alebo dokonca tisíckami virtuálnych strojov. Distribúcia má zabudované nástroje na organizovanie zálohovania virtuálnych prostredí a dostupnou z krabice podporu klastrovania, vrátane možnosti migrácie virtuálnych prostredí z jedného uzla na druhý bez prerušenia prevádzky. Medzi funkcie webového rozhrania patrí: podpora bezpečnej VNC konzoly; správa prístupu ku všetkým dostupným objektom (VM, úložisko, uzly atď.) na základe rolí; podpora rôznych mechanizmov autentifikácie (MS ADS, LDAP, Linux PAM, Proxmox VE autentifikácia).
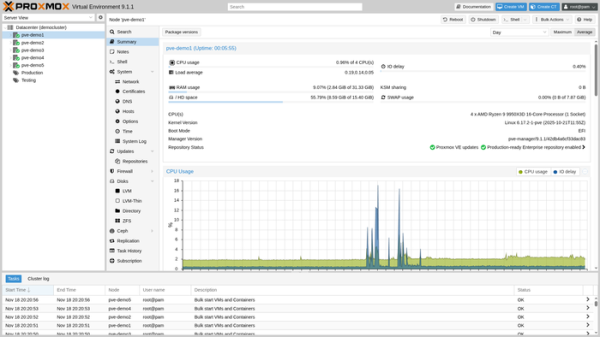
V novom vydaní:
- Bol vykonaný synchronizácia s balíkovou databázou Debian 13.2. Jadro Linuxu bolo aktualizované na verziu 6.17. Nasadené sú nové verzie QEMU 10.1.2, LXC 6.0.5, ZFS 2.3.4. Je dostupná podpora vytvárania úložísk na báze Ceph 19.2.3 (Squid).
- Pridaná možnosť vytvárania LXC kontajnerov z obrazov vo formáte OCI (Open Container Initiative), načítaných ručne alebo z repozitárov. Podporuje sa vytváranie OCI šablón kontajnerov, kontajnerov s plným systémovým prostredím a kontajnerov na spúšťanie jednotlivých aplikácií.
- Pre kontajnery, ktoré vyžadujú pripojenie virtuálneho modulu TPM (Trusted Platform Module), bola implementovaná možnosť uloženia stavu vTPM vo formáte qcow2. Táto možnosť umožňuje vytvárať snímky virtuálních strojů s vTPM, napríklad na spúšťanie hosťujúcich systémov s novými verziami Windows, využívajúc úložiská na báze NFS a CIFS.
- Boli poskytnuté nástroje na flexibilné riadenie vnútorných virtualizácií v hosťujúcich systémoch. Pridaný nový vCPU flag „nested-virt“, ktorý umožňuje zapnúť vnútornú virtualizáciu nad typom vCPU, ktorý je úplne alebo čiastočne zhodný s parametrami (výrobca a generácia) hostiteľského CPU. Ako príklady použitia vnútornej virtualizácie sa uvádza spúšťanie vnútorných hypervízorov a použitie v hosťujúcich systémoch mechanizmov ochrany Windows na báze virtualizácie.
- V GUI bola implementovaná možnosť generovania podrobnejších správ pre zásobník programovo definovaných sietí (SDN, Software-Defined Networking). Napríklad je možné zistiť, k akým sieťovým mostom a virtuálnym sieťam sú pripojené hosťujúce systémy, aké IP a MAC adresy sa používajú v oblastiach EVPN.
- Pridaná počiatočná podpora mechanizmu Intel TDX (Trusted Domain Extensions) pre šifrovanie operačnej pamäte hosťujúcich systémov.
- Pridaná možnosť selektívneho vypínania pre určité virtuálne stroje mechanizmu KSM (Kernel Samepage Merging), ktorý zabezpečuje deduplikáciu rovnakých oblastí pamäte.
Zdroj: opennet.ru
