

Spoločnosť Google zverejnila novú verziu webového prehliadača Chrome 131. Zároveň je k dispozícii stabilná verzia otvoreného projektu Chromium, ktorý tvorí základ Chrome. Prehliadač Chrome sa od Chromia odlišuje používaním logotypov Google, systémom na zasielanie upozornení v prípade pádu, modulmi na prehrávanie chráneného videonahrávania (DRM), systémom automatických aktualizácií, trvalým zapnutím funkcie Sandbox a dodávaním kľúčov k službám Google API spolu s prenosom RLZ parametrov pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizáciu, je zvlášť podporovaná vetva Extended Stable, ktorá je udržiavaná po dobu 8 týždňov. Ďalšie vydanie Chrome 132 je naplánované na 14. januára.
Hlavné zmeny v Chrome 131:
- Vo vstavanom PDF prehliadači bola rozšírená schopnosť rozpoznávať text v skenovaných PDF dokumentoch, kde je text umiestnený ako obrázok. Text je rozpoznávaný na lokálnom systéme pomocou vstavaného optického rozpoznávacieho mechanizmu (OCR), ktorý je postavený na báze strojového učenia. Na rozdiel od predchádzajúcich verzií sa teraz skenované dokumenty automaticky prevádzajú na textové vyjadrenie, pre ktoré sú k dispozícii funkcie zvýraznenia, vyhľadávania a kopírovania do schránky.
- Bola predstavená možnosť zapnutia rozšírenej kontroly v systéme správy pamäte PartitionAlloc, ktorá umožňuje blokovať zraniteľnosti spôsobené prístupom k už uvoľneným oblastiam pamäte (use-after-free). Predvolene sú tieto kontroly vypnuté z dôvodu možného negatívneho vplyvu na výkon. Napriek tomu, pre implementácie, kde je bezpečnosť dôležitejšia ako výkon, sú teraz k dispozícii samostatné podnikové politiky na aktiváciu dodatočnej ochrany.
- Vo vstavanom úložisku koreňových certifikátov (Chrome Root Store) bolo ukončené dôverovanie certifikačnej autorite Entrust z dôvodu mnohých porušení požiadaviek na certifikačné autority, nedodržania lehôt reakcií na problematické certifikáty, zbytočného oneskorenia pri odvolaní certifikátov, nesprávneho spracovania správ o incidentoch a nedodržania pravidiel pri ich vydávaní. TLS-certifikátov úrovne EV (Extended Validation), ktoré vyžadujú overenie dokumentov o vlastníctve domény a potvrdenie vlastníka zdroja. Vzhľadom na nedostatok opatrení na odstránenie zistených nedostatkov budú TLS certifikáty vydané spoločnosťou Entrust po 11. novembri 2024 vnímané v prehliadači Chrome ako nedôveryhodné. Certifikáty vydané pred 11. novembrom budú naďalej považované za normálne.
- Vo verzii pre Android bola pridaná možnosť pripojenia externých poskytovateľov automatického vyplňovania formulárov a ukladania hesiel, ktorá nie je viazaná na API Accessibility.
- Vo verzii pre Android bolo zjednodušené pripojenie k účtu Google a správa synchronizácie dát medzi rôznymi prehliadačmi. Synchronizácia už nie je prezentovaná ako samostatná funkcia v nastaveniach, ale je spojená s funkciou pripojenia k účtu Google, čo umožňuje používať a ukladať do Google účtu informácie ako heslá a záložky.
- Začala sa postupná aktivácia nového režimu úspory energie (Energy saver) medzi používateľmi, pri ktorom sa automaticky zmrazujú karty, ktoré zaťažujú CPU, ale nevydávajú zvuk a sú skryté viac ako 5 minút. Výnimku tvoria iba karty súvisiace s riadením externých zariadení alebo vedením video a audio konferencií (takéto karty sú identifikované na základe prístupu k API pre USB, Bluetooth, kamery, vstupné zariadenia a mikrofón, ako aj založením komunikačného kanála pomocou RTCDataChannel alebo MediaStreamTrack). Na ovládanie zapínania automatického zmrazovania je možné využiť nastavenie "chrome://flags/#freezing-on-energy-saver".
- Pridané experimentálne režimy úspory pamäte (Memory saver) — Moderate, Balanced a Maximum, ktoré umožňujú zvoliť spôsob oslobodenia pamäte od neaktívnych kariet. V režime Moderate sa pamäť kariet deaktivuje len v prípade nedostatku pamäte v systéme, v režime Maximum sa karty deaktivujú krátko po tom, čo sa stanú neaktívnymi, a v režime Balanced sa neaktívne karty deaktivujú s ohľadom na dostupnú pamäť v systéme.
- Pridané sú ďalšie nastavenia týkajúce sa výkonu, ako je možnosť určiť stránky, ktoré zostávajú neustále aktívne (bez spomalenia v pozadí), výber spôsobu vizuálnej indikácie deaktivovaných záložiek a zobrazenie spotreby pamäte vo vyskakovacích náhľadoch záložiek.
- Pridaný nástroj „Performance Detection“, ktorý identifikuje potenciálne problémy s výkonom zobrazených stránok a poskytuje upozornenie s odporúčaniami na riešenie problémov jedným kliknutím. Napríklad, na urýchlenie aktuálnej záložky môže prehliadač navrhnúť deaktivovať iné záložky, ktoré spotrebujú veľa zdrojov.
- V TLS 1.3 a QUIC bol algoritmus inkapsulácie kľúčov (KEM, Key Encapsulation Mechanism) „X25519Kyber768“, odolný voči útokom kvantových počítačov, prevedený na používanie finálnej špecifikácie ML-KEM (CRYSTALS-Kyber), ktorá bola štandardizovaná Národným inštitútom noriem a technológií USA (NIST). X25519Kyber768 predstavuje kombináciu z X25519 ECDH a algoritmu ML-KEM, ktorý využíva metódy kryptografie založené na riešení úloh teórie mreží, pričom čas riešenia sa nelíši na bežných a kvantových počítačoch.
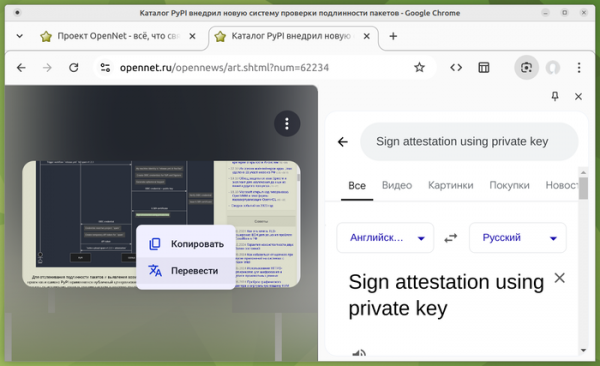
- Do funkcie vyhľadávania podľa obrázka prostredníctvom služby Google Lens, dostupnej cez kontextové menu, bola pridaná podpora pre prekrytie prekladu do iného jazyka (preložený text sa zobrazuje nad pôvodným textom na obrázku).

- Pridané API Direct Sockets, ktoré umožňuje vytvárať priame TCP a UDP spojenia s externými systémami, ako aj vytvárať počúvacie sokety na prijímanie pripojení. Pri prvom pokuse o pripojenie k novému hostiteľovi sa zobrazuje užívateľovi výzva na potvrdenie operácie. Potreba pridania nového API je vysvetlená poskytnutím možnosti interakcie s sieťovými zariadeniami, ktoré používajú vlastné protokoly fungujúce na TCP a UDP a nepodporujú interakciu cez HTTPS alebo WebSockets.
- V režime „Origin trials“ bol implementovaný API Summarizer na zhrnutie textu (stručné zhrnutie podstaty), ktorý využíva veľký jazykový model.
- V režime „Origin trials“ bol pridaný API Playout Statistics, ktorý určuje rozhranie AudioContext.playoutStats na získavanie štatistík o kvalite a oneskoreniach pri prehrávaní zvuku cez API WebAudio.
- Na ochranu pred zneužívaním bol pridaný výstup dopytu potvrdenia oprávnení pri používaní API Keyboard Lock a Pointer Lock na webových stránkach, ktoré poskytujú dodatočnú kontrolu nad klávesnicou a myšou (napríklad je možné skryť predvolené ukazovátko myši a zabezpečiť vlastné spracovanie pohybu myši). Stav poskytnutia oprávnení je možné skontrolovať cez API Permissions.
- Je povolené uviesť ďalšie značky v HTML elemente „<select>“, okrem štandardných značiek „<option>», «<optgroup>“ a „<hr>“. Zmena bola vykonaná ako príprava na implementáciu v budúcich vydaniach prispôsobenej verzii „<select>“, ktorá rozširuje možnosti úpravy menu.
- V CSS vlastnostiach «clip-path», «fill», «stroke» a «marker-*» bola pridaná podpora na určovanie vonkajších SVG zdrojov. Napríklad, teraz je možné uviesť ‘clip-path: url(«resources.svg#myPath’)’.
- Bola zmenená model dedičnosti vlastností štýlov zvýraznenia textu, definovaných prostredníctvom pseudoklasí „::selection“ a „::target-text“, ktorý bol prispôsobený modelu dedičnosti pseudoklasí „::highlight“, „::spelling-error“ a „::grammar-error“, a teraz závisí nie od štruktúry dokumentu (reťazce HTML prvkov), ale od toho, ako je text zvýraznený (reťazce zvýraznenia). V nasledujúcom príklade bude farba vnorených elementov s textom v odseku „<p class="»blue»">„ teraz vybraná podľa štýlu pseudoklasu „::selection“, a nie podľa farby štýlu, ktorá bola uvedená pre odsek. p { color: deeppink; } .blue::selection { color: blue; } <p class="»blue»"> Toto je <em>zdôraznený</em> text. </p>
- Odstránené obmedzenia, ktoré bránili aplikovaniu CSS vlastnosti «display» na HTML elementy «<details>» a «<summary>». V CSS bol pridaný pseudoelement «::details-content» na prispôsobenie vzhľadu zbaliteľného a rozbaliteľného bloku.
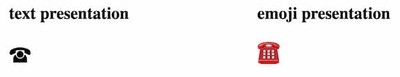
- Pridané CSS vlastnosť «font-variant-emoji» na prispôsobenie štýlu zobrazenia Emoji. Napríklad, je možné zvoliť textové alebo grafické zobrazenie.

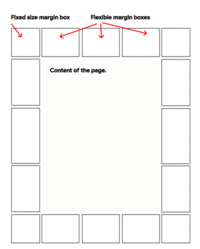
- V CSS pravidle @page, určenom na zmenu vzhľadu stránky pred tlačou alebo exportom do formátu PDF, sa objavila možnosť definovať oblasti pre umiestnenie obsahu v oblasti okrajov stránky, napríklad na pridanie vlastného nadpisu, poznámky na strane alebo päty.

- Vyhlásené za zastarané CSS vlastnosť «inset-area», používané na ovládanie zobrazenia elementov viazaných na umiestnenie iných elementov (CSS Anchor Positioning). V súlade s odporúčaním pracovnej skupiny, ktorá sa zaoberá štandardizáciou CSS, bola nahradená úplne analógovou vlastnosťou «position-area».
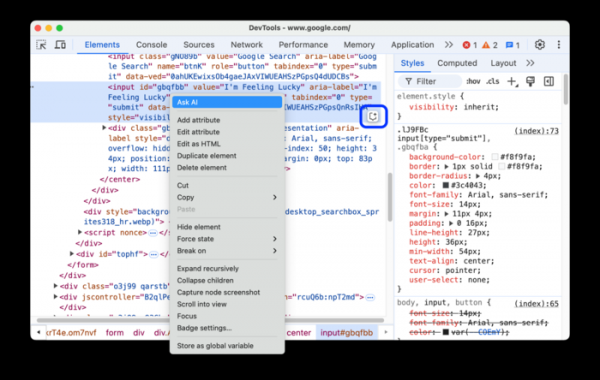
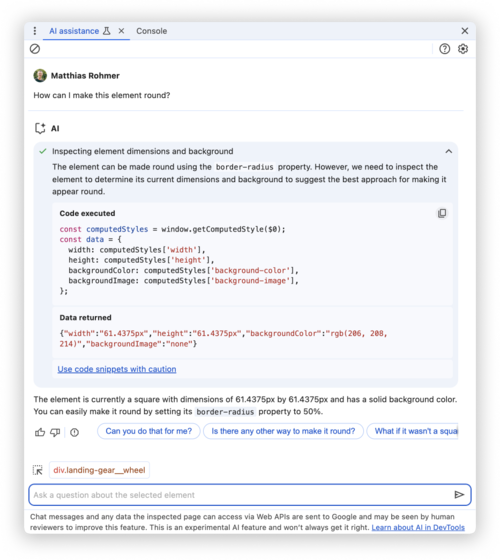
- Možnosti nástrojov pre webových vývojárov boli rozšírené. Na paneli Performance boli pridané nové funkcie pre analýzu výkonu. Navrhnutý experimentálny panel s AI asistentom, kde je možné získať odpovede na otázky, ktoré vznikajú počas ladenia, alebo objasniť niektoré aspekty týkajúce sa CSS.


Okrem noviniek a opráv chýb v novej verzii bolo odstránených 12 zraniteľností. Mnohé z týchto zraniteľností boli odhalené vďaka automatizovanému testovaniu nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Jednej z problémov bol pridelený vysoký stupeň nebezpečenstva (problém v kóde pre prácu s rozšíreniami v engíne Blink). Kritické problémy, ktoré by mohli obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia, neboli zistené. V rámci programu na vyplácanie finančných odmien za zistenie zraniteľností pre aktuálnu verziu spoločnosť Google vyplatila 8 odmien v celkovej výške 1 000 USD (jedna odmena $1000). Výška 7 odmien zatiaľ nebola určená.
Zdroj: opennet.ru
