

Experti z ESET odhalili novú škodlivú kampaň zameranú na rusky hovoriacich používateľov celosvetovej siete.
Kyberzločinci niekoľko rokov šírili infikovaný prehliadač Tor, pričom ho využívali na sledovanie obetí a krádež ich bitcoinov. Infikovaný webový prehliadač sa šíril cez rôzne fóra pod zámienkou oficiálnej rusky hovoriacej verzie Tor Browser.
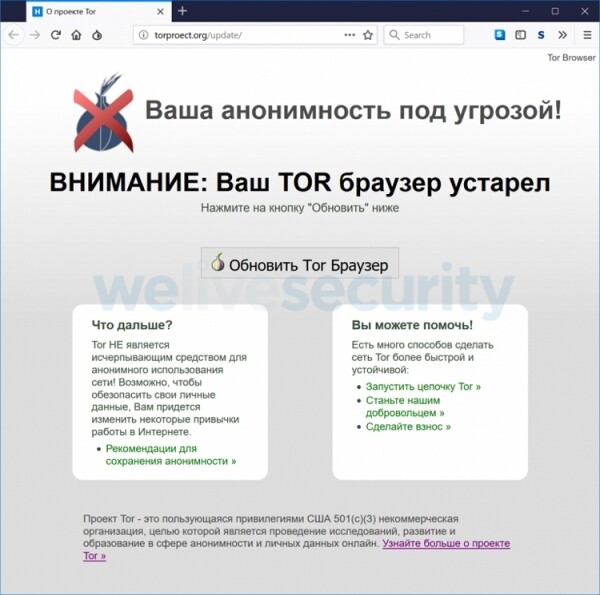
Malvér umožňuje útočníkom vidieť, ktoré stránky obete momentálne navštevujú. Teoreticky môžu tiež meniť obsah navštívenej stránky, zachytávať zadávané dáta a zobrazovať falošné správy na stránkach.
„Zločinci nemenili binárne súbory prehliadača. Namiesto toho vykonali zmeny v nastaveniach a rozšíreniach, a tak si bežní používatelia nemuseli všimnúť rozdiel medzi originálnou a infikovanou verziou,“ uvádzajú odborníci z ESET.
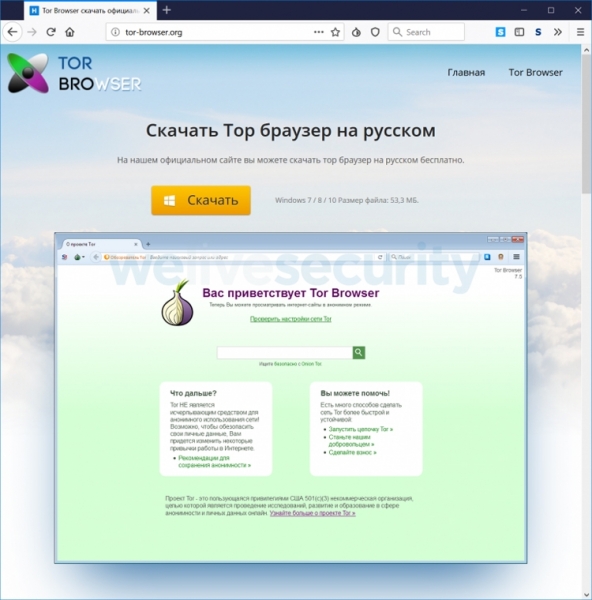
Schéma útoku tiež predpokladá zmenu adresy peňaženiek platobného systému QIWI. Škodlivá verzia Tor automaticky vymieňa originálnu adresu bitcoinovej peňaženky za adresu zločincov, keď sa obeť pokúša zaplatiť nákup bitcoinmi.
Škoda spôsobená útočníkmi dosiahla aspoň 2,5 milióna rubľov. Skutočná suma krádeží prostriedkov môže byť však oveľa vyššia.
Zdroj: 3dnews.ru
