

Kontrola všetkých informácií cirkulujúcich v organizácii je jednou z hlavných úloh pri praktickej implementácii organizačno-poriadkových dokumentov (politika informačnej bezpečnosti a iné vnútorné dokumenty nižších úrovní) organizácie.
Systémy prevencie únikov dôverných informácií z informačného systému (Data Leak Prevention, DLP) sú väčšinou schopné vyriešiť tento problém.
Na modernom trhu existuje dostatok variantov týchto systémov, ako napríklad: SearchInform DLP, Infowatch Traffic Monitor DLP, Zecurion DLP, Symantec DLP a ďalšie. Dnes sa však tento článok zameriava na produkt spoločnosti LLC „SearchInform“.
Kontejner informačnej bezpečnosti SearchInform (KIB Sörcinform) je robustný a flexibilne prispôsobiteľný softvérový balík, ktorý svojím funkčným zložením a rozsiahlymi analytickými nástrojmi vytvára silnú konkurenciu iným spoločnostiam v tejto oblasti. Avšak, ako pri všetkých produktoch, aj KIB Sörcinform má jednu z nevýhod, o ktorej sa teraz budeme zaoberať.
Obrázok 1 – Logo KIB Sörcinform
V KIB Sörcinform je jedným zo zdrojov zberu informácií agent (Windows/Linux). Agent pre operačné systémy Windows a Linux má modulárny systém zberu informácií, ktorý je možné v prípade potreby zapnúť alebo vypnúť. Skúmame modul Device (riadenie vonkajších zariadení, sieťových zariadení, procesov a pod.). Demosúbor tohto produktu je možné získať oficiálne prostredníctvom webovej stránky vývojára (s plnou funkčnosťou). Ďalšie kroky budú realizované pomocou získaného licenčného kľúča — verzia programu EndPointController 5.51.0.9 (verzia agenta 5.51.0.9).
Hlavným problémom v práci tohto modulu je algoritmus šifrovania informácií na vonkajších prenosných zariadeniach. Skúmame princíp fungovania algoritmu šifrovania v KIB Sörcinform.
Inštalujeme agenta na pracovnú stanicu a nastavujeme kontrolu vonkajších zariadení (modul Device) v sekcii „Sieťové prostredie“ EndPointController 5.51.0.9
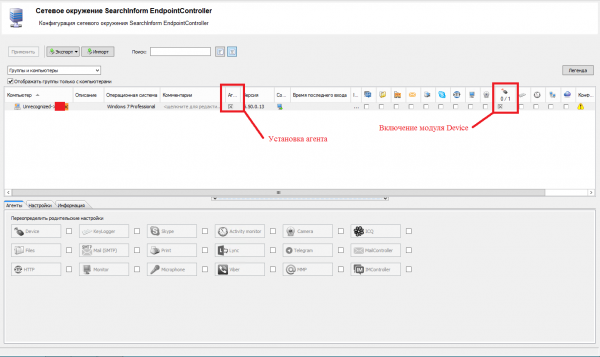
Obrázok 2 – Inštalácia a aktivácia modulu
Vytvárame konfiguráciu šifrovania v nastaveniach modulu Device na karte „Šifrovanie“: generujeme kľúč a zapíname šifrovanie pre všetky médium (je možné zapnúť šifrovanie iba pre určité médium).
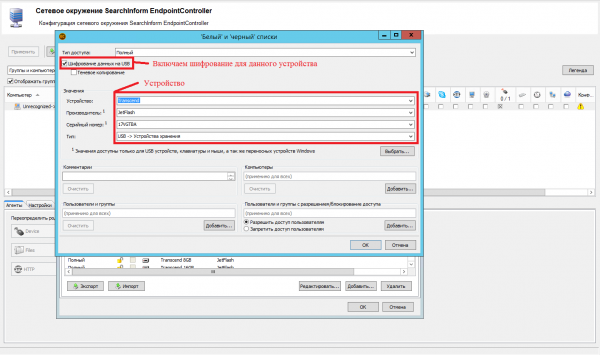
Obrázok 3 – Nastavenie bieleho zoznamu
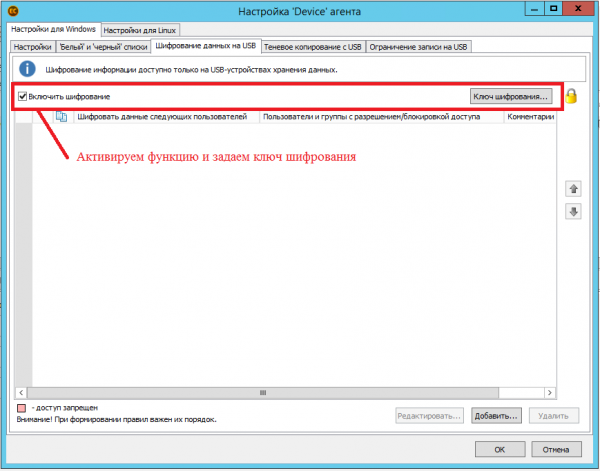
Obrázok 4 – Konfigurácia šifrovania
Teraz prejdeme k analýze algoritmu šifrovania súborov týmto produktom. Skopírujeme súbory „Install.exe“ a „Základy práva.rtf“ z pod kontrolou pracovnej stanice „WINOC“ na externé prenosné médium „Prenosný disk (E:)“. Ako je vidieť na obrázku 5, v skrytej zložke „System Volume Information“ vznikli objekty „Install.exe“ a „Základy práva.rtf“. Týmto môžeme dospieť k záveru, že zložka „System Volume Information“ obsahuje prehľad zašifrovaných objektov na prenosnom médiu.
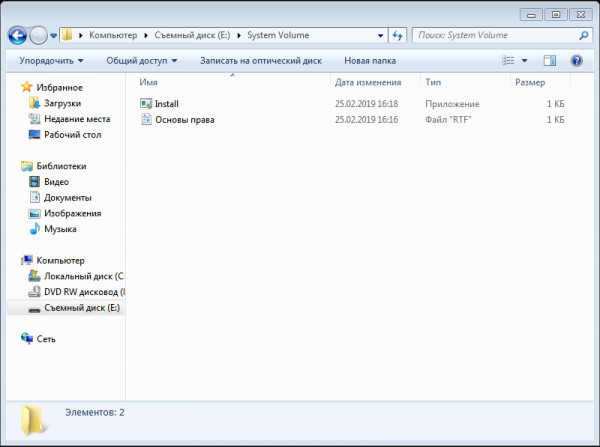
Obrázok 5 – zložka „System Volume Information“
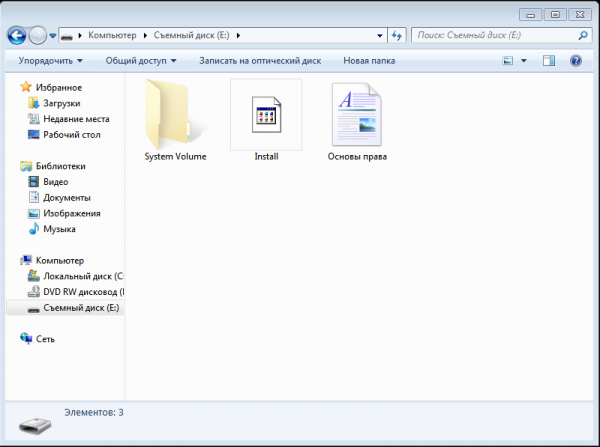
Obrázok 6 – Hlavná zložka prenosného média informácie
Ako je známe, existujú tri aspekty, na ktorých sa zakladá informačná bezpečnosť – integrita, dostupnosť a dôvernosť. Tieto aspekty sú narušované použitím tohto prístupu k šifrovaniu, pretože systémové informácie o tom, či je objekt zašifrovaný alebo nie, by mali byť umiestnené v samotnom hlavičke objektu.
Pri aktuálnej výstavbe algoritmu sú možné varianty náhodnej modifikácie/odstránenia objektov zložky „System Volume Information“ na prenosnom médiu s následnou stratou pôvodných zašifrovaných objektov, ako aj modifikácia samotných objektov na nekontrolovaných pracovných staniciach (napríklad: premenovanie objektu „Install.exe“ so sieťovou cestou „E:Install.exe“ na počítači bez agenta, pričom informačný súbor programového produktu KIB Sörčinform v zložke „System Volume Information“ „Install.exe“ so sieťovou cestou „E:System Volume InformationInstall.exe“ zostáva nezmenený, pretože chýba agent, ktorý by zmenil servisné informácie, a otvorenie tohto súboru sa už stáva nemožným).
Dúfajme, že vývojár vezme do úvahy tento nedostatok vo funkcii šifrovania prenosných médií informácií v produkte KIB Sörčinform a zmení jeho algoritmus.
Zdroj: habr.com
