

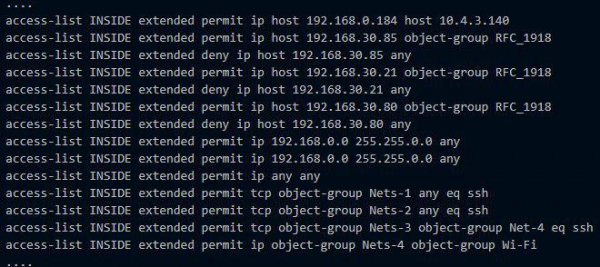
Ak sa pozriete na konfiguráciu akéhokoľvek firewallu, pravdepodobne uvidíte zoznam IP adries, portov, protokolov a podsietí. Takto sa klasicky realizujú politiku sieťovej bezpečnosti pre prístup používateľov k zdrojom. Na začiatku sa v konfigurácii snažia udržiavať poriadok, ale postupne zamestnanci prechádzajú z oddelenia do oddelenia, servery sa množia a menia svoje úlohy, objavujú sa prístupy pre rôzne projekty tam, kde by normálne nemali byť, a výsledkom sú stovky neznámych cestičiek.
Kdesi okolo nejakých pravidiel, ak sa šťastie usmeje, sú napísané komentáre „Požiadal o to Vaša“ alebo „Toto je prístup do DMZ“. Sieťový administrátor odíde a všetko sa stáva úplne nejasné. Potom sa niekto rozhodol vyčistiť konfiguráciu od Vašy, a spadol SAP, pretože kedysi Vaša žiadal tento prístup pre prácu so SAP.
Dnes vám poviem o riešení VMware NSX, ktoré pomáha presne uplatňovať politiky sieťovej interakcie a bezpečnosti bez neprehladnosti v konfiguráciách firewallu. Ukážem vám, aké nové funkcie sa objavili v porovnaní s tým, čo bolo predtým k dispozícii vo VMware v tejto oblasti.
VMWare NSX – platforma virtualizácie a zabezpečenia sieťových služieb. NSX rieši úlohy smerovania, prepínania, vyvažovania záťaže, firewallu a vie robiť množstvo iného zaujímavého.
NSX je nástupcom vlastného produktu VMware vCloud Networking and Security (vCNS) a zakúpeného Nicira NVP.
Od vCNS k NSX
Rovnaký cloud, ktorý bol postavený na VMware vCloud, mal predtým samostatnú virtuálnu mašinu vCNS vShield Edge. Táto vykonávala úlohu okrajového brány, kde bolo možné nastaviť množstvo sieťových funkcií: NAT, DHCP, Firewall, VPN, vyvažovač záťaže atď. vShield Edge obmedzoval interakciu virtuálnej mašiny s vonkajším svetom podľa pravidiel, ktoré boli napísané vo firewalli a NAT. V rámci siete sa virtuálne mašiny medzi sebou voľne komunikovali v rámci podsietí. Ak by ste veľmi chceli rozdeliť a ovládať prenos, môžete vytvoriť samostatnú sieť pre rôzne časti aplikácií (rôzne virtuálne mašiny) a spísať vo firewalli príslušné pravidlá pre ich sieťovú interakciu. Avšak, to je zdĺhavé, zložité a nezaujímavé, najmä ak máte niekoľko desiatok virtuálnych strojov.
V NSX VMware realizovala koncept mikrosementácie pomocou distribuovanej firewall (distributed firewall), zabudovanej v jadre hypervízora. V ňom sú definované bezpečnostné politiky a sieťová interakcia nielen pre IP- a MAC-adresy, ale aj pre iné objekty: virtuálne stroje, aplikácie. Ak je NSX nasadené v rámci organizácie, môžu sa takýmito objektmi stať používatelia alebo skupiny používateľov z Active Directory. Každý takýto objekt sa prevádza na mikrosegment vo svojom bezpečnostnom kontúre, v potrebnej podsieti, so svojou útulnou DMZ :).
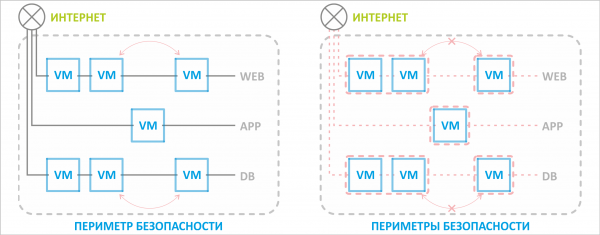
Predtým bol bezpečnostný perimeter jeden pre celý fond zdrojov, ktorý bol chránený okrajovým prepínačom, a s NSX je možné oddeliť od nadbytočných interakcií jednotlivý virtuálny stroj aj v rámci jednej siete.
Bezpečnostné politiky a sieťová interakcia sa prispôsobujú, ak sa objekt presunie do inej siete. Napríklad, ak presunieme databázový stroj do iného sieťového segmentu alebo dokonca do iného prepojeného virtuálneho dátového centra, pravidlá definované pre tento virtuálny stroj budú pokračovať v platnosti bez ohľadu na jeho novú polohu. Aplikačný server stále môže komunikovať s databázou.
Na miesto samotného okrajového brány vCNS vShield Edge prišiel NSX Edge. Má celý gentlemanov súbor starého Edge plus niekoľko nových užitočných funkcií. O nich sa bude ďalej hovoriť.
Čo je nového v NSX Edge?
Funkcionalita NSX Edge závisí od NSX. Celkovo ich je päť: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Všetko nové a zaujímavé je možné vidieť len od edície Advanced. Vrátane nového rozhrania, ktoré do plného prechodu vCloud na HTML5 (VMware sľubuje leto 2019) sa otvára v novom karte.
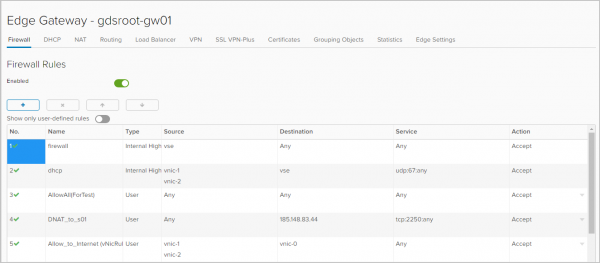
Firewall. Ako objekty, na ktoré sa budú vzťahovať pravidlá, je možné vybrať IP-adresy, siete, rozhrania brány a virtuálne stroje.
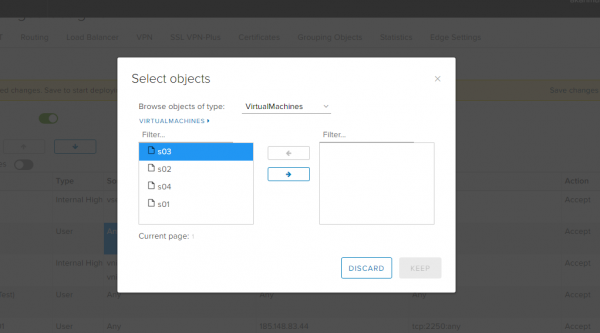
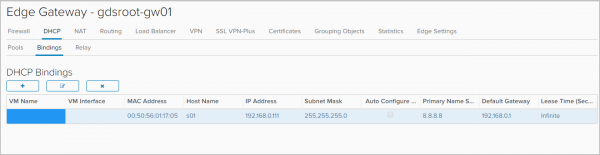
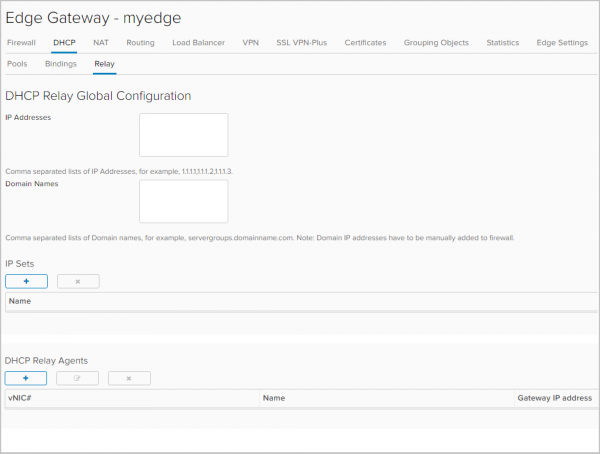
DHCP. Okrem nastavenia rozsahu IP-adres, ktoré budú automaticky pridelené virtuálnym strojom tejto siete, sú v NSX Edge dostupné funkcie Binding a Relay.
Na karte Bindings je možné priradiť MAC-adresu virtuálneho stroja k IP-adrese, ak je potrebné, aby IP-adresa zostávala nezmenená. Hlavné je, že táto IP-adresa nie je súčasťou DHCP Pool.
Na karte Relay Konfigurácia retransmisie DHCP správ DHCP serverom, ktoré sú mimo vašej organizácie v vCloud Director, vrátane fyzickej infraštruktúry DHCP serverov.
Smerovanie. V vShield Edge bolo možné nastaviť len statické smerovanie. Teraz sa objavilo dynamické smerovanie podporujúce protokoly OSPF a BGP. Taktiež sú dostupné nastavenia ECMP (aktívne-aktívne), čo znamená aj havarijné prepínanie typu „aktívny-aktívny“ na fyzické smerovače.
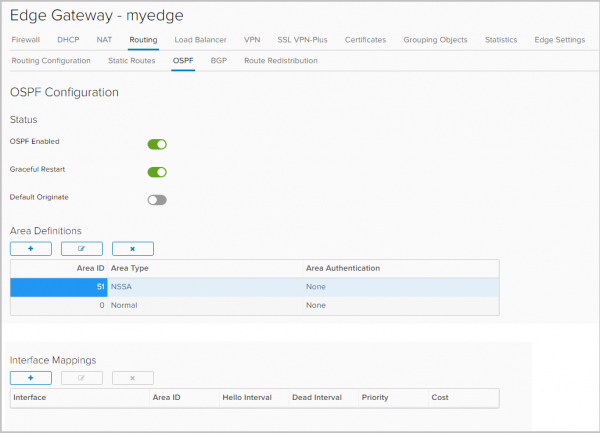
Nastavenie OSPF
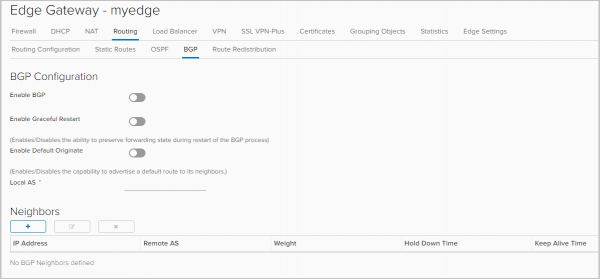
Nastavenie BGP
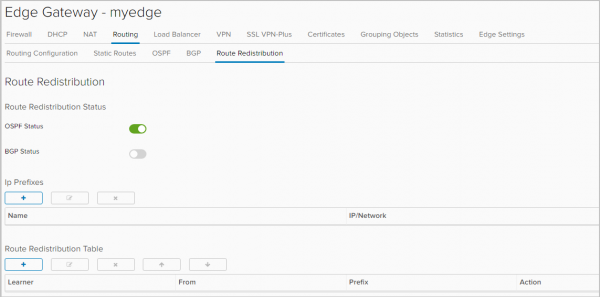
Ďalšia novinka – nastavenie prenosu trás medzi rôznymi protokolmi,
redistribúcia trás (route redistribution).
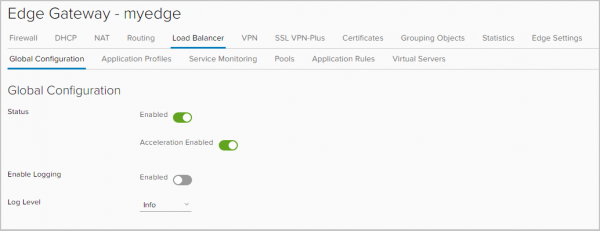
L4/L7 Vyváženie záťaže. Objavil sa X-Forwarded-For pre HTTPs hlavičku. Bez neho sa všetci sťažovali. Napríklad, máte web, ktorý vyvažujete. Bez preposielania tejto hlavičky všetko fungovalo, ale v štatistikách webového servera ste videli nie IP návštevníkov, ale IP vyvažovača. Teraz je všetko správne.
Taktiež na karte Pravidlá aplikácií je možné pridať skripty, ktoré budú priamo riadiť vyváženie prevádzky.
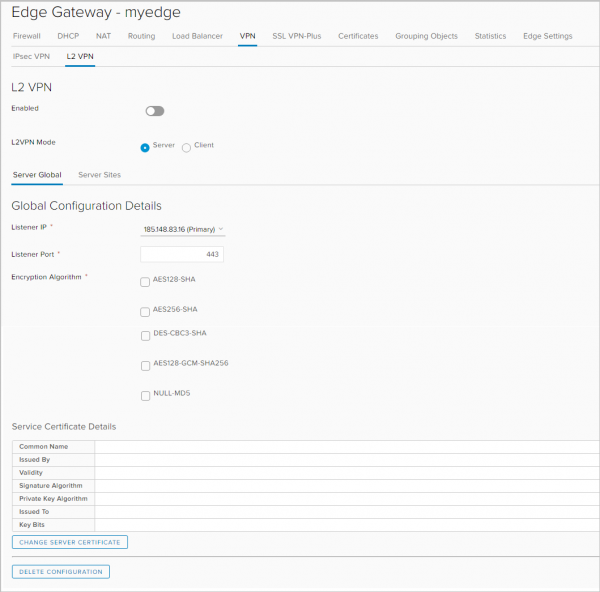
VPN. Okrem IPSec VPN, NSX Edge podporuje:
- L2 VPN, umožňujúcu rozšíriť siete medzi geograficky vzdialenými lokalitami. Takáto VPN je potrebná, napríklad, aby sa pri presune na iné miesto virtuálny stroj udržal v rovnakej podsieti a zachoval si IP adresu.
- SSL VPN Plus, ktorá umožňuje používateľom pripojiť sa na diaľku k firemnej sieti. Na úrovni vSphere taká funkcia bola, avšak pre vCloud Director je to novinka.
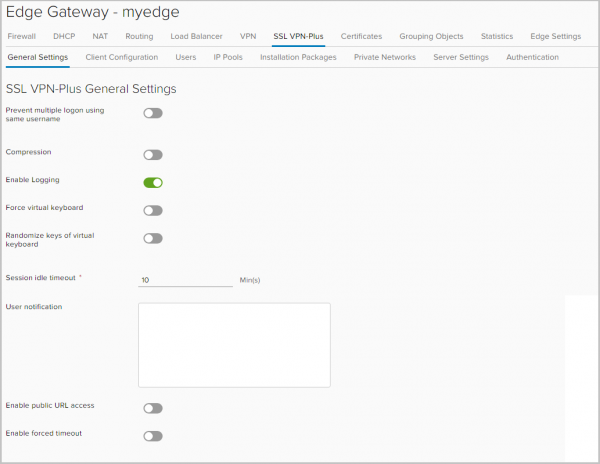
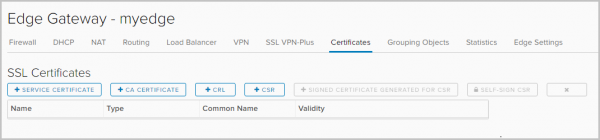
SSL certifikáty. Na NSX Edge je teraz možné nainštalovať certifikáty. Opäť k otázke, komu bol potrebný vyvažovač bez certifikátu pre https.
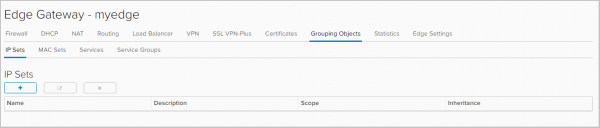
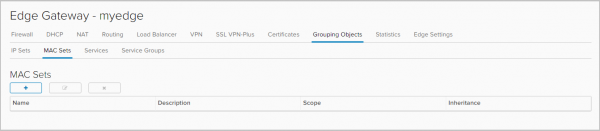
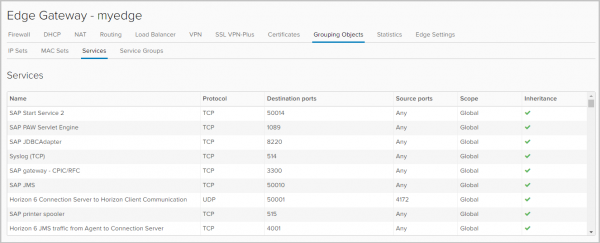
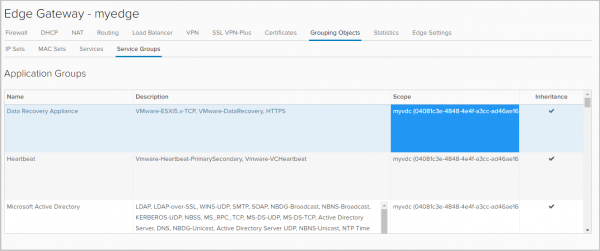
Skupiny objektov (Grouping Objects). Na tejto karte sa definujú skupiny objektov, pre ktoré budú platiť určité pravidlá sieťovej interakcie, napríklad pravidlá firewallu.
Týmito objektmi môžu byť IP a MAC adresy.
Tu je tiež uvedený zoznam služieb (kombinácia protokol-port) a aplikácií, ktoré je možné využiť pri zostavovaní pravidiel firewallu. Nové služby a aplikácie môže pridávať iba administrátor portálu vCD.
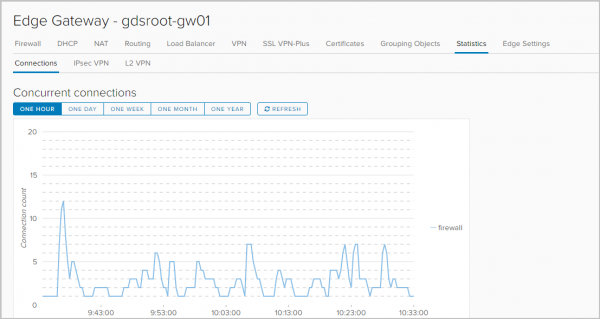
Štatistika. Štatistika pripojení: prevádzka, ktorá prechádza cez bránu, firewall a vyvažovač.
Status a štatistika pre každý tunel IPSEC VPN a L2 VPN.
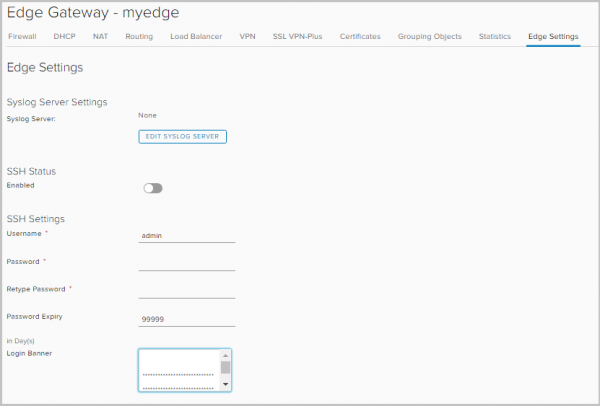
Záznamovanie. V nastavení Edge môžete nastaviť server na zaznamenávanie logov. Zaznamenávanie funguje pre DNAT/SNAT, DHCP, firewall, smerovanie, vyvažovanie záťaže, IPsec VPN a SSL VPN Plus.
Pre každý objekt/službu sú k dispozícii nasledujúce typy upozornení:
— Debug
— Upozornenie
— Kritické
— Chyba
— Varovanie
— Oznámenie
— Informácie
Veľkosti NSX Edge
V závislosti od riešených úloh a objemov VMware je možné vytvoriť NSX Edge nasledovných veľkostí:
NSX Edge
(Kompaktný)
NSX Edge
(Veľký)
NSX Edge
(Quad-Veľký)
NSX Edge
(X-Veľký)
vCPU
1
2
4
6
Pamäť
512MB
1GB
1GB
8GB
Disk
512MB
512MB
512MB
4.5GB + 4GB
Účel
Jedna
aplikácia, testovací
dátové centrum
Malý
alebo stredný
dátové centrum
Zatiažaný
firewall
Vyváženie
zaťaženia na úrovni L7
Nižšie v tabuľke – pracovné metriky sieťových služieb v závislosti od veľkosti NSX Edge.
NSX Edge
(Kompaktný)
NSX Edge
(Veľký)
NSX Edge
(Quad-Veľký)
NSX Edge
(X-Veľký)
Interfaces
10
10
10
10
Sub Interfaces (Trunk)
200
200
200
200
NAT Pravidlá
2,048
4,096
4,096
8,192
ARP Záznamy
Až do prepísania
1,024
2,048
2,048
2,048
FW Pravidlá
2000
2000
2000
2000
FW Výkon
3Gbps
9.7Gbps
9.7Gbps
9.7Gbps
DHCP Pooly
20,000
20,000
20,000
20,000
ECMP Cesty
8
8
8
8
Statické Trasy
2,048
2,048
2,048
2,048
LB Pooly
64
64
64
1,024
LB Virtuálne Servery
64
64
64
1,024
LB Server / Pool
32
32
32
32
LB Kontroly Zdravia
320
320
320
3,072
LB Aplikačné Pravidlá
4,096
4,096
4,096
4,096
L2VPN Klienti Hub na Hovor
5
5
5
5
L2VPN Sieťe na Klienta/Server
200
200
200
200
IPSec Tunely
512
1,600
4,096
6,000
SSLVPN Tunely
50
100
100
1,000
SSLVPN Privátne Sieťe
16
16
16
16
Konkurentné Relácie
64,000
1,000,000
1,000,000
1,000,000
Relácie/sekund
8,000
50,000
50,000
50,000
LB Priepustnosť L7 Proxy
2.2Gbps
2.2Gbps
3Gbps
LB Priepustnosť L4 Módu
6Gbps
6Gbps
6Gbps
LB Spojenia/s (L7 Proxy)
46,000
50,000
50,000
LB Konkurentné Spojenia (L7 Proxy)
8,000
60,000
60,000
LB Spojenia/s (L4 Mód)
50,000
50,000
50,000
LB Konkurentné Spojenia (L4 Mód)
600,000
1,000,000
1,000,000
BGP Trasy
20,000
50,000
250,000
250,000
BGP Susedia
10
20
100
100
BGP Trasy Redistribuované
Bez limitu
Bez limitu
Bez limitu
Bez limitu
OSPF Trasy
20,000
50,000
100,000
100,000
OSPF LSA Záznamy Max 750 Typ-1
20,000
50,000
100,000
100,000
OSPF Adjacencie
10
20
40
40
OSPF Trasy Redistribuované
2000
5000
20,000
20,000
Celkové Trasy
20,000
50,000
250,000
250,000
→
Z tabuľky je zrejmé, že vyvažovanie na NSX Edge pre produktívne scenáre sa odporúča organizovať len od veľkosti Large.
Dnes mám všetko. V nasledujúcich častiach podrobne prejdeme nastavením každej sieťovej služby NSX Edge.
Zdroj: habr.com
