

Izšel je spletni brskalnik Firefox 93. Poleg tega je bilo oblikovano posodobitev dolgoročnih podaljšanih različic — 78.15.0 in 91.2.0. Na fazo beta testiranja je bila prenesena različica Firefox 94, katere izid je predviden za 2. november.
Glavne novosti:
- Privzeto je vključena podpora za slikovni format AVIF (AV1 Image Format), ki uporablja tehnologije intra-frame kompresije iz video kodeka AV1. Podprta so barvna prostora s polnim in omejenim razponom barv, pa tudi operacije transformacije (vrtenje in zrcaljenje). Animacija trenutno ni podprta. Za prilagoditev skladnosti s specifikacijo je v about:config predlagana nastavitvena možnost „image.avif.compliance_strictness“. Privzeta vrednost HTTP-headerja ACCEPT je spremenjena na „image/avif,image/webp,*/*“.
- Obvezna je postala podpora za WebRender, ki je napisan v jeziku Rust in omogoča znatno povečanje hitrosti upodabljanja ter zmanjšanje obremenitve CPU z izvajanjem operacij upodabljanja vsebine strani na GPU, preko shaderjev v GPU. Za sisteme s starimi grafičnimi karticami ali problematičnimi grafičnimi gonilniki WebRender uporablja način programske rasterizacije (gfx.webrender.software=true). Podpora za opcijo za izklop WebRender (gfx.webrender.force-legacy-layers in MOZ_WEBRENDER=0) je bila ukinjena.
- Izboljšana je podpora za protokol Wayland. Dodana je plast, ki rešuje težave s pomožnim pomnilnikom v okolju, temelječem na protokolu Wayland. Vključene so tudi spremembe, ki omogočajo odpravo utripanja pri premikanju oken na rob zaslona v večmonitornih konfiguracijah.
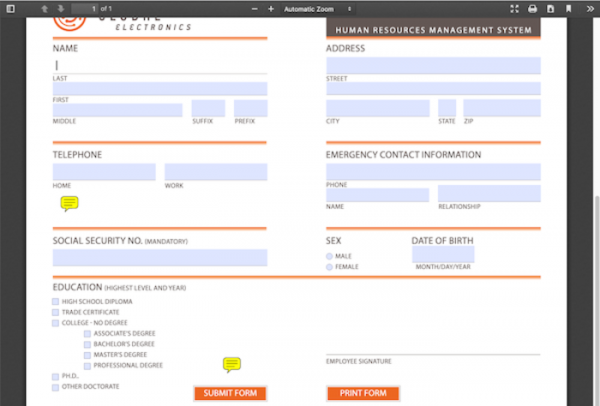
- V vgrajenem PDF-pogledovalniku je bila uvedena možnost odpiranja dokumentov z interaktivnimi XFA-formularji, ki se običajno uporabljajo v elektronskih obrazcih različnih bank in državnih ustanov.

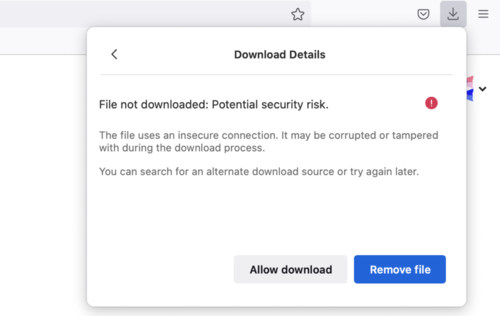
- Zaščita pred prenosom datotek, ki jih prenašamo prek HTTP brez šifriranja, vendar jih iniciiramo s strani, odprtih prek HTTPS, je vključena. Takšni prenosi niso zaščiteni pred nadomestitvijo zaradi nadzora nad prehodnim prometom, vendar lahko uporabniku, ker se izvajajo s prehodom s strani, odprtih prek HTTPS, daje lažni občutek o njihovi varnosti. Ko poskuša prenesti takšne podatke, bo uporabniku prikazano opozorilo, ki mu omogoča, da po želji prekliče blokado. Poleg tega je zdaj prepovedano in se tiho blokira prenos datotek iz izoliranih iframe-ov, v katerih atribut allow-downloads ni izrecno naveden.

- Izboljšana je izvedba mehanizma SmartBlock, namenjenega reševanju težav na straneh, ki nastajajo zaradi blokade zunanjih skriptov v načinu zasebnega brskanja ali pri aktivaciji stroge blokade neželene vsebine (strict). SmartBlock samodejno nadomešča skripte za sledenje z nadomestki, ki zagotavljajo pravilno nalaganje spletne strani. Nadomestki so pripravljeni za nekatere priljubljene skripte za sledenje uporabnikom, ki so vključeni na seznam Disconnect. V novi različici je vključeno prilagodljivo blokiranje skriptov Google Analytics, skriptov oglasnih mrež Google in pripomočkov storitev Optimizely, Criteo in Amazon TAM.
- V načinih zasebnega brskanja in stroge blokade neželene vsebine (strict) je vključena dodatna zaščita HTTP-naslova "Referer". V navedenih načinih je zdaj spletnim stranem prepovedano vključevanje prek HTTP-naslova Referrer-Policy politik "no-referrer-when-downgrade", "origin-when-cross-origin" in "unsafe-url", ki omogočajo obvoz privzetim nastavitvam in vračajo prenos celotnega URL-ja drugim spletnim mestom v naslovu "Referer". Spomnimo, da je bil v Firefoxu 87 z namenom blokiranja morebitnih uhajanj zaupnih podatkov privzeto aktiviran politiko "strict-origin-when-cross-origin", ki predvideva izrezovanje poti in parametrov iz "Referer" pri pošiljanju zahtevka na druge gostitelje pri dostopu prek HTTPS, prenos praznega "Referer" pri prehodu z HTTPS na HTTP in prenos celotnega "Referer" za notranje prehode znotraj istega spletnega mesta. Vendar je bila učinkovitost spremembe pod vprašajem, saj so lahko spletna mesta z manipulacijo s Referrer-Policy vrnila staro vedenje.
- Na platformi Windows je podprta samodejna odložitev zavihkov iz spomina, ko raven prostega pomnilnika v sistemu doseže kritično nizke vrednosti. Najprej se odložijo zavihki, ki porabijo največ pomnilnika in do katerih uporabnik dolgo ni pristopal. Ob preklopu na odložen zavihek se njegovo vsebino samodejno ponovno naloži. Na Linuxu obljubljajo, da bo ta funkcionalnost dodana v eni od naslednjih različic.
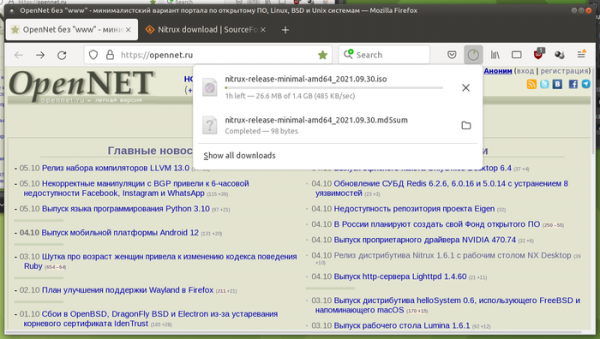
- Oblikovanje plošče s seznamom prenosov je usklajeno s splošnim vizualnim slogom Firefoxa.

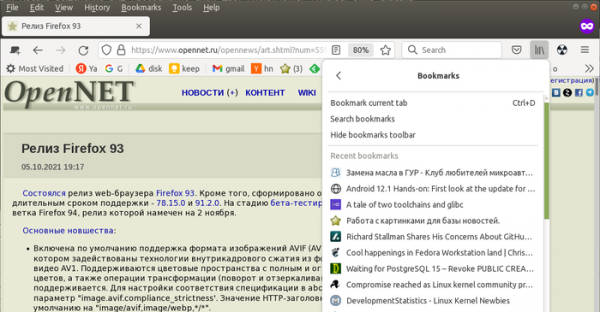
- V kompaktnem načinu so zmanjšani odmiki med elementi glavnega menija, menija za preliv, zaznamkov in zgodovine obiskov.

- Seznam algoritmov, ki se lahko uporabljajo za organizacijo avtorizacije (HTTP Authentication), je dopolnjen z SHA-256 (dotlej je bila podprta le MD5).
- TLS šifrirni algoritmi, ki uporabljajo algoritem 3DES, so privzeto onemogočeni. Na primer, niz šifrirnikov TLS_RSA_WITH_3DES_EDE_CBC_SHA je izpostavljen napadu Sweet32. Ponovno omogočanje podpore 3DES je mogoče le z izrecnim dovoljenjem v nastavitvah starejših različic TLS.
- Na platformi macOS je bila rešljena težava z izgubo sej v primeru zagona Firefoxa iz montirane datoteke '.dmg'.
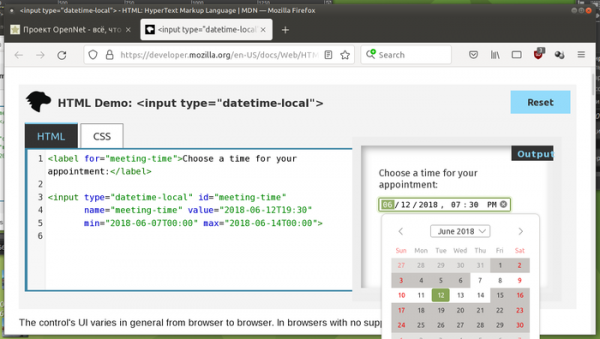
- Uveden je uporabniški vmesnik za jasen vnos datuma in časa za element web-forme .
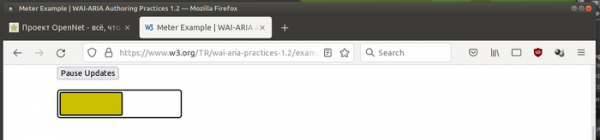
- Za elemente z atributom aria-label ali aria-labelledby je bila uvedena vloga meter (role="meter"), ki omogoča izvajanje indikatorjev numeričnih vrednosti, ki se spreminjajo v določenem območju (na primer, indikatorji napolnjenosti baterije).

- CSS lastnost font-synthesis je bila dopolnjena s podporo za ključno besedo "small-caps".
- Uveden je bil metod Intl.supportedValuesOf(), ki vrne tabelo podprtih koledarjev, valut, sistemov številčenja in enot mere.
- Za razrede je bila omogočena uporaba statičnih blokov inicializacije za grupiranje kode, ki se izvaja enkrat pri obdelavi razreda: class C { // Blok bo zagnan pri obdelavi samega razreda static { console.log("C’s static block"); }}
- Dodana je podpora za klic HTMLElement.attachInternals za dostop do dodatnih metod za upravljanje obrazca.
- Metodi ElementInternals je bil dodan atribut shadowRoot, ki omogoča, da se lastni elementi obračajo na svoj ločen koren v Shadow DOM, ne glede na stanje.
- V metodi createImageBitmap() je bila dodana podpora za lastnosti imageOrientation in premultiplyAlpha.
- Dodana je globalna funkcija reportError(), ki omogoča skriptam, da na konzolo izpisujejo napake, tako da posnemajo pojav neulovljive izjeme.
- Izboljšave v različici za platformo Android:
- Ob zagonu na tabličnih računalnikih so v meni dodane gumbe „naprej“, „nazaj“ in „ponovno naloži stran.“
- Privzeto je omogočeno samodejno izpolnjevanje uporabniških imen in gesel v spletnih obrazcih.
- Omogočena je uporaba Firefoxa kot upravitelja gesel za izpolnjevanje uporabniških imen in gesel v drugih aplikacijah (vklopi se preko „Nastavitve“ > „Uporabniška imena in gesla“ > „Samodejno izpolnjevanje v drugih aplikacijah“).
- Dodana je stran „Nastavitve“ > „Uporabniška imena in gesla“ > „Shranjena uporabniška imena“ > „Dodaj uporabniško ime“ za ročno dodajanje podatkov za prijavo v upravitelja gesel.
- Dodana je stran „Nastavitve“ > „Zbiranje podatkov“ > „Raziskave in izklopi“, ki omogoča, da se odpoveste sodelovanju v testiranju eksperimentalnih funkcij.
Poleg novosti in popravkov napak v Firefoxu 93 so odpravili 13 ranljivosti, od katerih je 10 označenih kot nevarne. 9 ranljivosti (zajete pod CVE-2021-38500, CVE-2021-38501 in CVE-2021-38499) izhaja iz težav z delovanjem pomnilnika, kot so prelivanja pomnilnika in dostop do že osvobojenih območij pomnilnika. Potencialno lahko te težave privedejo do izvajanja kode napadalca ob odpiranju posebno oblikovanih strani.
V beta izdaji Firefoxa 94 je izvedena nova servisna stran „about:unloads“, na kateri lahko uporabnik za zmanjšanje porabe pomnilnika prisilno izprazni določene zavihke, ne da bi jih zaprl (vsebina se bo ponovno naložila ob preklopu na zavihek).
Izvor: opennet.ru
