

Izšel je web-brskalnik Firefox 103. Poleg tega so bila oblikovana posodobitev razlici s dolgim rokovom podpore — 91.12.0 in 102.1.0. V naslednjih urah bo v beta testiranje prešla različica Firefox 104, katere izid je predviden za 23. avgust.
Glavne novosti v Firefox 103:
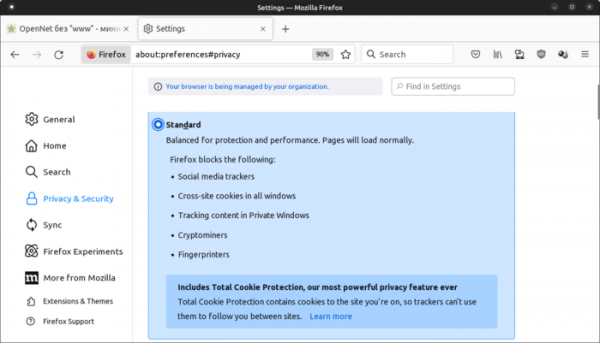
- Privzeto je omogočen način popolne zaščite piškotkov (Total Cookie Protection), ki je bil prej uporabljen le pri odpiranju spletnih mest v načinu zasebnega brskanja in pri izbiri strogega načina blokiranja nezaželene vsebine (strict). V načinu Total Cookie Protection je za piškotke vsakega spletnega mesta dodeljen ločen izoliran prostor za shranjevanje, kar preprečuje uporabo piškotkov za sledenje gibanja med spletnimi mesti, saj se vsi piškotki, ki jih nastavljajo naloženi zunanji viri (iframe, js itd.), povezujejo s spletnim mestom, s katerega so bili ti viri naloženi, in se ne prenašajo pri dostopu do teh virov z drugih spletnih mest.

- Izboljšana zmogljivost v sistemih z monitorji visoke hitrosti osveževanja (120Hz+).
- V vgrajenem bralniku PDF za dokumente z obrazci je zagotovljeno označevanje obveznih polj za izpolnitev.
- V načinu 'slika v sliki' je dodana možnost prilagajanja velikosti pisave podnapisov. Omogočeno je prikazovanje podnapisov pri predvajanju videov z spletnih mest Funimation, Dailymotion, Tubi, Hotstar in SonyLIV. Pred tem so se podnapisi prikazovali le za YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Disney+ in spletna mesta, ki uporabljajo format WebVTT (Web Video Text Track).
- Za premikanje po gumbih na zavihkih je zdaj mogoče uporabiti tipke za nadzor kurzorja, Tab in Shift+Tab.
- Funkcija povečave besedila za osebe z oslabljenim vidom ('Make text bigger') je razširjena na vse elemente vmesnika in vsebino (prej je zajemala le sistemsko pisavo).
- Iz nastavitev je odstranjena možnost vračanja podpore za certifikate digitalnih podpisov, temelječih na hashih SHA-1, ki so že dovolj dolgo časa obravnavani kot nevarni.
- Pri kopiranju besedila iz spletnih obrazcev je zagotovljeno ohranjanje nedeljivih presledkov za preprečevanje samodejnega preloma vrstic.
- Na platformi Linux so bile rešene težave z zmogljivostjo WebGL pri uporabi lastniških gonilnikov NVIDIA v kombinaciji z DMA-Buf.
- Odpravljena je težava z zelo počasnim zagonom zaradi obdelave vsebine v lokalnem shranjevanju.
- V Streams API je dodana podpora za prenosljive tokove, ki omogočajo prenos objektov ReadableStream, WritableStream in TransformStream kot argumente pri klicu postMessage(), da bi izvedbo operacije prenesli na web worker s kloniranjem podatkov v ozadju.
- Dostop do API-ja caches, CacheStorage in Cache je prepovedan za strani, odprte brez HTTPS, in v iFrame blokih.
- Podpora za atribute scriptminsize in scriptsizemultiplier, ki so prej bili označeni kot zastareli, je bila prekinjena.
- V Windows 10 in 11 je pri namestitvi omogočeno pritrditev ikone Firefox na ploščo.
- Na platformi macOS je bil prehod na sodobnejši API za upravljanje z zaklepanjem, kar je pripeljalo do izboljšanja odzivnosti vmesnika med visoko obremenitvijo CPU.
- V različici za Android je odpravljena napaka ob preklopu v način deljenega zaslona ali ob spremembi velikosti okna. Rešena je težava, ki je povzročala obratno predvajanje videa. Odpravljena je bila napaka, ki je v določenih redkih okoliščinah povzročila zrušitev ob odpiranju virtualne tipkovnice v okolju Android 12.
Poleg novosti in popravkov napak v Firefox 103 je bilo odpravljenih 10 ranljivosti, od katerih so 4 označene kot kritične (upravlja pod CVE-2022-2505 in CVE-2022-36320), ki so posledica težav z delovanjem pomnilnika, kot so preplavitve pomnilnika in dostop do že osvobojenih področij pomnilnika. Te težave bi lahko potencialno omogočile izvajanje zlonamerne kode ob odpiranju posebej oblikovanih strani. Med ranljivostmi z zmerno stopnjo tveganja lahko izpostavimo možnost določanja položaja kurzorja preko manipulacije s CSS-properties overflow in transform ter zmrzovanje različice za Android pri obdelavi zelo dolgega URL-ja.
Izvor: opennet.ru
