

Podjetje Google je objavilo izdajo spletnega brskalnika Chrome 123. Hkrati je na voljo stabilna izdaja prostega projekta Chromium, ki služi kot osnova za Chrome. Brskalnik Chrome se razlikuje od Chromu po uporabi logotipov Google, prisotnosti sistema za pošiljanje obvestil v primeru zrušitve, modulih za predvajanje zaščitenega videa (DRM), sistemu samodejne namestitve posodobitev, nenehnem vključevanju Sandbox izolacije, dostavi ključev za Google API in prenosu RLZ parameter pri iskanju. Za tiste, ki potrebujejo več časa za posodobitev, se posebej podpira veja Extended Stable, ki traja 8 tednov. Naslednja izdaja Chrome 124 je načrtovana za 16. april.
Glavne spremembe v Chrome 123:
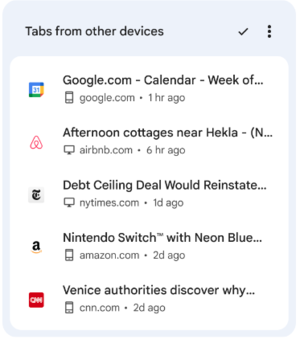
- Na strani, ki se prikaže ob odprtju nove zavihka, je predlagan nov razdelek, kjer se prikazujejo povezave iz zavihkov, ki so bili nedavno odprti na drugih napravah, povezanih z enim Google računom.

- Dodana je podpora za kodiranje vsebine s pomočjo algoritma za stiskanje Zstandard (zstd), poleg prej podprtih algoritmov gzip, brotli in deflate.
- Izvedba prostega videokodeka Theora, ki ga je ustvarila organizacija Xiph.org Foundation na osnovi kodeka VP3 in je bila podprta v Firefoxu in Chromu od leta 2009, je odstranjena. Razlog za prenehanje podpore Theora so pomisleki, da v izvedbi Theora, ki vsebuje dovolj zapleteno logiko razčlenjevanja binarnih podatkov in dekodiranja tokov, lahko obstajajo ranljivosti, podobne nedavnim kritičnim težavam s kodirnikom VP8. Po mnenju razvijalcev zaradi vse pogostejših napadov 0-day na video kodeke, povezanih z varnostnimi tveganji, presegajo raven povpraševanja po kodeku Theora, ki se skoraj ne uporablja v praksi, a ostaja pomemben cilj potencialnih napadov.
- Nadaljuje se postopno povečanje deleža uporabnikov, ki jim je onemogočena podpora za tretje piškotke, ki se nastavijo pri obisku spletnih mest, ki niso domenska stran trenutne strani. Taki piškotki se uporabljajo za sledenje premikom uporabnika med spletnimi stranmi v kodi oglaševalskih omrežij, socialnih omrežij in sistemih spletne analitike. Spremembe se izvajajo v okviru iniciative Privacy Sandbox, ki si prizadeva doseči kompromis med potrebo uporabnikov po ohranjanju zasebnosti in željo oglaševalskih omrežij ter spletnih strani, da sledijo preferencam obiskovalcev. Onemogočanje tretjih piškotkov nameravajo postopno razširiti in v tretjem četrtletju 2024 doseči 100%. Za onemogočanje brez čakanja na zunanje spremembe je na voljo nastavitev "chrome://flags/#test-third-party-cookie-phaseout".
- Za majhen odstotek uporabnikov iz ZDA je omogočena podpora za funkcionalnosti, ki uporabljajo strojno učenje — način pametnega grupiranja zavihkov, generator tem oblikovanja in interaktivni asistent, o katerih je bilo govora v napovedi izida Chrome 121. Za sisteme s centraliziranim upravljanjem konfiguracije lahko skrbnik omogoči orodja AI na ravni politik, brez potrebe po aktiviranju eksperimentalnega načina.
- V storitvi za sinhronizacijo nastavitev, zgodovine in zaznamkov (Chrome Sync) je onemogočena podpora za različice do različice Chrome 82.
- Ko je omogočena razširjena zaščita brskalnika (Safe Browsing > Enhanced protection), se pošljejo podatki v Google o tem, kako spletne strani zahtevajo razširjene privilegije (take strani se preverjajo po zunanji bazi zlonamerne vsebine in ob morebitnem ujemanju se uporabniku takoj prikaže opozorilo). Prav tako je omogočeno pošiljanje telemetrije o zavrnitvah uporabnikov glede opozoril, prikazanih pred odprtjem strani, ki so jih Google vključil na črni seznam.
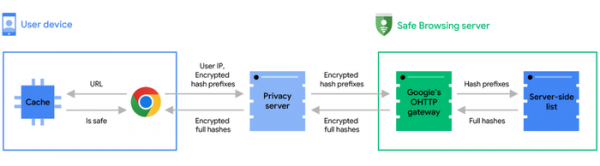
- Google je objavil članek, v katerem pojasnjuje metode, ki se uporabljajo za preverjanje varnosti strani, ki jih uporabnik odpre, na podlagi zunanje baze zlonamerne vsebine. strežnikomZa ohranjanje zasebnosti pri preverjanju odprtih URL-jev uporabnika se Googleju ne pošiljajo celotni hash URL-ji, temveč le prefiks prvih 4 bajtov hasha. Na strežnikom ta prefix se preverja v bazi zlonamernih strani, in če pride do ujemanja, se seznam ustreznih celotnih hešov, povezanih s prefiksom, vrne v uporabnikov brskalnik, kjer se že izvaja končno preverjanje s celotnim 32-bitskim hešom URL-ja. Da bi se izognili ujemanju poizvedbe z IP-naslovom uporabnika, se prefiks heša najprej pošlje na posredni proxy, ki v svojem imenu pošlje poizvedbo na strežnik sistema Safe Browsing.

- Izvedeno je bilo izdajanje opozoril v konzoli orodij za spletne razvijalce, ko stran pošlje poizvedbo v interno omrežje (192.168.x.x, 10.x.x.x itd.), če so takšne poizvedbe izvedene zunaj varnega konteksta in niso prešle preventivne preveritve. Pred dejanskim pošiljanjem poizvedbe, ki jo sproži spletna stran, na vir v notranjem omrežju, brskalnik najprej pošlje preventivno testno poizvedbo in preveri, ali je strežnik vrnil HTTP glavo „Access-Control-Allow-Private-Network: true“, ki dovoljuje dostop do intranetnega omrežja. Če dostop ni dovoljen, to pomeni poskus neciljanega dostopa do notranje storitve, kar bi lahko kazalo na poskus napada prek brskalnika na vire v lokalnem omrežju (na primer, napadalec lahko v iframe vključi poizvedbo na spletni vmesnik domačega usmerjevalnika, vrste „ “). V izdaji Chrome 130 naj bi opozorilo nadomestili z izhodom napake in blokirali nepreverjene poizvedbe.
- V Chrome za Android in iOS je bila dodana možnost nadaljevanja brskanja po spletnih straneh, ki so bile prej odprte na drugih napravah, povezanih s isto Google računom.
- V Chrome za Android je bil spremenjen način shranjevanja lokalnih gesel, ki se ne sinhronizirajo z drugimi napravami. Prej so bila lokalna gesla shranjena v profilu Chrome, zdaj pa bodo prenesena v shranjevanje gesel, ki ga zagotavljajo storitve Google Play, ki se že uporabljajo za shranjevanje gesla za Google račun. V Chrome 123 je nov način shranjevanja uvajal za uporabnike brez lokalnih gesel, v različici Chrome 124 pa bo uporabljen za uporabnike z lokalnimi gesli.
- Dodana je API za statičko usmjeravanje usluga (Service Worker Static Routing), koja omogućava isključivanje izvršavanja JavaScript-a i presretanje zahteva od strane ServiceWorker-a prilikom traženja resursa koji odgovaraju zadatim uslovima. Drugim rečima, API omogućava da se poveže kako da se određeni resursi učitavaju i isključi pozivanje ServiceWorker-a za resurse koji se mogu izvući iz keša ili učitati direktno. Kao indikatori za donošenje odluka mogu se koristiti obrasci URL-a, metode zahteva, tip sadržaja (dokument, embed, font, video itd.) i status izvršavanja („running“, „not-running”). Na primer, za slanje post-zahteva sa podacima web forme direktno, bez pozivanja ServiceWorker-a, možete navesti: addEventListener(‘install’, (event) => { event.addRoutes({ condition: { urlPattern: „/form/*“, requestMethod: „post” }, source: „network” }); });
- U CSS-u je dodana funkcija light-dark() za prilagođavanje kolor šeme podešavanjima svetlog ili tamnog režima. U funkciji se mogu navesti dve vrednosti koje će biti odabrane u zavisnosti od svetlog ili tamnog režima. Na primer „background-color: light-dark(lime, green);”.
- Dodana je API Long Animation Frames za dijagnostiku odgovorljivosti korisničkog interfejsa sajta i identifikaciju uskih grla prilikom renderovanja.
- U media upit „display-mode” dodata je podrška za vrednost „picture-in-picture”, koja omogućava kreiranje CSS pravila koja se primenjuju samo prilikom prikazivanja web aplikacije u režimu „slika u slici”. @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- U CSS svojstvu „align-content” implementirana je mogućnost rada sa blok kontejnerima i ćelijama tabela. Na primer, „display: block”, „display: list-item”, „display: table-cell” sada se mogu poravnati pomoću „align-content”.
- Dodato je CSS svojstvo „field-sizing”, koje omogućava da veličina elemenata forme zavisi od njihovog sadržaja, na primer, za automatsko povećanje veličine tekstualnog polja dok se unose podaci.
- V JavaScript vmesnik NavigationActivation je dodana spremenljivka navigation.activation, ki odraža stanje aktivacije dokumenta (na primer, lahko ugotovimo, da je dokument obnovljen iz predpomnilnika po pritiskanju gumbov za navigacijo "naprej" ali "nazaj"). Spremenljivka se lahko uporablja za prilagajanje vsebine strani glede na to, kako je uporabnik prišel do nje, na primer lahko se prikaže druga animacija, če je uporabnik prišel s domače strani.
- Bodo je bilo izboljšano orodje za web razvijalce.
Poleg novosti in popravkov napak nova različica odpravi 12 ranljivosti. Veliko ranljivosti je bilo odkritih z avtomatiziranim testiranjem orodij AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Niso bile odkrite kritične težave, ki bi omogočile zaobiti vse ravni zaščite brskalnika in izvršiti kodo v sistemu zunaj okolja sandboks. V okviru programa izplačila nagrad za odkritje ranljivosti je podjetje Google za trenutno različico izplačalo 7 nagrad v skupni vrednosti 22.000 ameriških dolarjev (ena nagrada v vrednosti 10.000 dolarjev, 4.000 dolarjev, 3.000 dolarjev in 1.000 dolarjev ter dve nagradi po 2.000 dolarjev). Velikost enega plačila še ni določena.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish