

Predstavljen je izdanak orodja OpenZiti 1.0, ki omogoča integracijo sredstev za razpršeno omrežno delovanje in dostop do storitev v izoliranem omrežnem okolju v aplikacije. OpenZiti omogoča postavitev specifične ovršne mreže za razvijane aplikacije, ki deluje nad običajnim internetom in uporablja omrežno usmerjanje mesh, pri katerem se vsaka točka omrežja povezuje prek sosednjih točk. Koda projekta je napisana v jeziku Go in se distribuira pod licenco Apache 2.0. Na voljo so ovitki za jezike C, Go, Python, Swift, Java, Node.js in C# (.NET), ter orodja za integracijo z aplikacijami za platformo Android.
Sistem OpenZiti je prvotno zasnovan za gradnjo omrežij, ki zagotavljajo zaščito in izolacijo prometa v nezaščitenih okoljih, katerih vozlišča so lahko kompromitirana (arhitektura zaupanja nič - Zero Trust). Tehnologija se lahko uporablja za organizacijo povezave s aplikacijami namesto VPN. Delovanje omrežja poteka prek uporabe procesnega nadzornika, ki upravlja konfiguracijo omrežja, avtentikacijo in nastavitev storitev ter vozlišč, ki so dovoljena delovati kot usmerjevalniki, ki tvorijo mash-mrežo in izvajajo prenos tranzitnega prometa preko sebe. Možno je dodajanje storitev za uravnoteženje obremenitve in zagotavljanje odpornosti na napake.
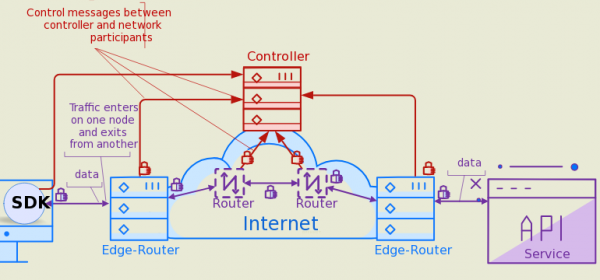
Dostop do ovršne mreže se izvaja s pomočjo posebnih edge-strank, ki omogočajo dostop iz zunanjega omrežja do ovršne mreže, zgrajene s pomoči OpenZiti. Možno je ustvariti tunele in proxyje, ki omogočajo preusmerjanje prometa iz običajnega omrežja v ovršno in obratno, da se iz zunanjega omrežja komunicira z aplikacijami, ki delujejo v ovršni mreži, in se povezuje z obstoječimi aplikacijami, ki ne vključujejo podpore za ovršno mrežo.
Dostop do omrežja in pridobivanje podatkov s strežnikov DNS je mogoč šele po obvezni avtentifikaciji in overitvi – brez ustreznih pooblastil stranka ne more ugotoviti prisotnosti storitve in se povezati z njo. Celoten promet je zaščiten z mTLS (medsebojna avtentifikacija, pri kateri se stranka in strežnik medsebojno overjata) ter s končnim šifriranjem (ChaCha20-Poly1305), torej kompromitacija vozlišč omrežja ne omogoča vpogleda v promet aplikacij. Za šifriranje so uporabljene funkcije knjižnice libsodium.
Med priljubljenimi aplikacijami, ki uporabljajo OpenZiti, izstopa platforma za skupno rabo podatkov Zrok in ekosistem browZer za uvajanje spletnih strani v oblačno omrežje. Poleg ustvarjanja porazdeljenih omrežnih aplikacij je OpenZiti primeren tudi za postavitev zasebnih omrežij za dostop do zaklenjenih API-jev, spletnih strani ali podatkovnih baz, skrivanje infrastrukture, temelječe na Kubernetesu, v oblačnem omrežju ter za daljinsko upravljanje zunanjih sistemov in naprav brez nastavitve požarnih zidov in uporabe VPN.
V različici OpenZiti 1.0 je zagotovljena stabilnost API-jev za usmerjevalnike in krmilnike (stabilnost API-jev za stranke je bila zagotovljena tudi prej). S to različico bodo API in ukazna vrstica podpirali obratno združljivost, pri potrebi po odstranitvi funkcionalnosti pa bo uporabljen postopek predhodnega prehoda v status zastare, dejanska odstranitev pa bo izvedena le ob pomembni spremembi številke različice. V novi različici je bilo tudi izvedeno dodatno testiranje s simulacijo različnih okvarom komponent omrežja (chaos testing), ki omogoča preverjanje odpornosti omrežja v primeru izrednih razmer in sposobnosti vračanja k normalnemu delovanju po obnovitvi delovanja okvarjenih komponent.
Izvor: opennet.ru
