

Predstavljen je izdanak distribucije Kali Linux 2024.2, koji se temelji na Debianovoj paketnoj bazi i namijenjen je testiranju sustava na ranjivosti, provođenju revizija, analizi preostalih informacija i identifikaciji posljedica napada zlonamjernika. Sve originalne inovacije stvorene unutar distribucije dostupne su pod GPL licencom i dostupne su putem javnog Git repozitorija. Za preuzimanje su pripremljene nekoliko verzija iso-sliku, veličine 495 MB i 4 GB. Izgrade su dostupne za arhitekture i386, x86_64, ARM (armhf i armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Po defaultu se nudi radno okruženje Xfce, ali opcionalno se podržavaju KDE, GNOME, MATE, LXDE i Enlightenment e17.
Kali uključuje jednu od najopsežnijih zbirki alata za stručnjake u području računalne sigurnosti: od alata za testiranje web-aplikacija i provale u bežične mreže do programa za očitavanje podataka s identifikacijskih RFID čipova. U paketu je kolekcija eksploita i oko 400 specijaliziranih alata za provjeru sigurnosti, poput Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Osim toga, u distribuciju su uključeni alati za ubrzanje probijanja lozinki (Multihash CUDA Brute Forcer) i WPA ključeva (Pyrit) koristeći tehnologije CUDA i AMD Stream, što omogućuje korištenje GPU-a NVIDIA i AMD grafičkih kartica za izvršavanje računarskih operacija.
U novom izdanju:
- Kako bi se riješio problem 2038. godine, paketi za 32-bitne arhitekture armhf i armel prebačeni su na korištenje 64-bitnog tipa time_t.
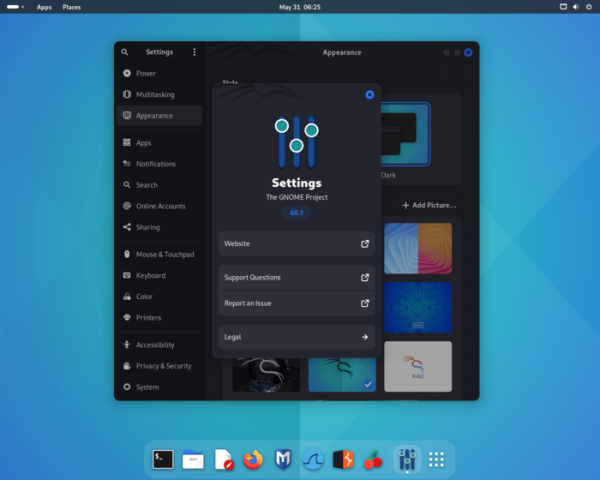
- Korisničko okruženje ažurirano je na GNOME 46.

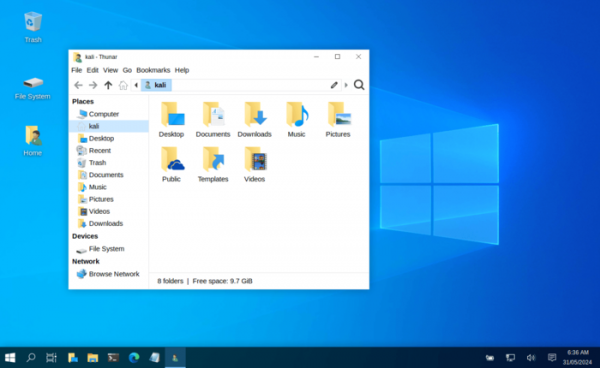
- Ažurirana je implementacija načina rada 'Kali Undercover' temeljenog na Xfceu, koji simulira izgled Windows sustava, kako ne bi izazivao sumnju prilikom rada s Kali na javnim mjestima. Poboljšan je rad Xfcea na ekranima s visokom gustoćom piksela.

- Uključeno je 18 novih alata:
- autorecon — alat za određivanje dostupnih usluga u mreži u višenitnom načinu rada.
- coercer — provjera Windows poslužitelja koristeći 12 metoda autentifikacije.
- dploot — ekvivalent SharpDPAPI, napisan u Pythonu.
- getsploit — alat za pretraživanje i preuzimanje eksploita.
- gowitness — stvaranje snimaka zaslona web stranica koristeći Chrome motor.
- horst — analitičar bežičnih mreža.
- ligolo-ng — alat za tuneliranje prometa.
- mitm6 — implementacija napada na Windows koristeći DHCPv6.
- netexec — alat za automatizaciju napada na velike mreže.
- pspy — praćenje aktivnosti procesa u Linuxu bez potrebe za root pravima.
- pyinstaller — pretvaranje Python programa u samostalne izvršne datoteke.
- pyinstxtractor — PyInstaller Extractor.
- sharpshooter — okvir za generisanje payload-a.
- sickle — alat za razvoj payload-a.
- snort — sistem za sprečavanje napada.
- sploitscan — pretraga informacija po CVE identifikatoru.
- vopono — pokretanje aplikacija u odvojenom imenskom prostoru mrežnog steka sa usmeravanjem saobraćaja kroz tunel.
- waybackpy — biblioteka i CLI za korišćenje API servisa za čuvanje stranica SavePageNow i CDX.
- Dodata mogućnost pokretanja alata nmap u režimu stealth skeniranja koristeći TCP SYN („nmap -sS”) bez root prava.
- Ažurirano okruženje za mobilne uređaje na bazi Android platforme — NetHunter, uz skup alata za testiranje sistema na prisustvo ranjivosti. Sa NetHunter-om moguće je proveriti izvođenje napada specifičnih za mobilne uređaje, kao što su simulacija rada USB uređaja (BadUSB i HID Keyboard — simulacija mrežnog USB adaptera koji se može koristiti za MITM napade, ili USB tastatura koja izvršava zamenu karaktera) i kreiranje lažnih pristupnih tačaka (MANA Evil Access Point). NetHunter se instalira u standardnom okruženju Android platforme u obliku chroot slike, tokom koje se pokreće posebno prilagođena verzija Kali Linux-a. U novoj verziji dodata je podrška za Android 14, realizovan je učitavač modula, poboljšano upravljanje pravima pristupa, implementirana je podrška za Huawei P9 uređaje sa LineageOS 16, Nothing Phone 1 sa Android 12/13/14 i Poco F3 sa Android 14.
Izvor: opennet.ru
