

Raziskovalci z Univerze v Kaliforniji v San Diegu so predstavili novo metodo napada na mikroarhitekturne strukture procesorjev Intel, ki se lahko uporablja tudi na CPU-jih z mikroarhitekturama Raptor Lake in Alder Lake. Napad, ki je dobil kodno ime Indirector, omogoča spremembo toka spekulativnega izvajanja ukazov v drugih procesih in na drugih ravneh privilegijev (na primer v jedru ali v drugi virtualni napravi), ki se izvajajo v enem CPU toku s kodo napadalca. Kot demonstracija delovanja metode je bil pripravljen prototip eksploita, ki omogoča določitev razporeditve naslovov pomnilnika za obhod zaščitnega mehanizma ASLR (Randomizacija razporeditve naslovnega prostora). Poleg tega je pod licenco MIT objavljeno orodje, zasnovano za analizo in vračanje inženiringa mikroarhitekturne logike CPU.
Predlagani sta dve metodi organizacije napada. Prva metoda temelji na izkrivljanju vsebine predvidenega predpomnilnika indirektnih prehodov IBP (Predvideni pomnilnik indirektnih prehodov), ki se uporablja za napovedovanje indirektnih prehodov v pogojih, ko naslov ali odmik za prehod še nista znana in se izračunata v navodilih, ki so pred prehodnim ukazom. Druga metoda se nanaša na predpomnilnik prehodov BTB (Predpomnilnik ciljnih prehodov), ki vsebuje informacije o nedavnih prehodih.
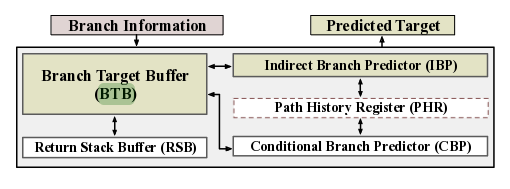
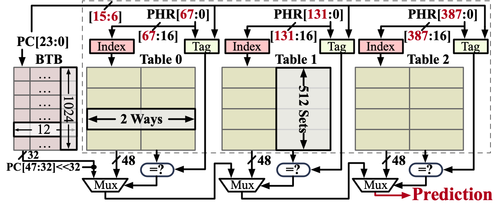
Identificirane ranjivosti omogućuju napadaču da odredi sadržaj zapisa u IBP i BTB baferima, koji sadrže adrese prelaza koje koriste vanjski procesi, kao i da izvrši zamenu proizvoljnog prelaznog adresa u tabelama podataka bafera. Na taj način napadač može da postigne preusmeravanje toka izvršavanja vanjskog procesa na željenu adresu u memoriji u toku spekulativnog izvršavanja instrukcija. Nakon što se utvrdi pogrešna procena, rezultat spekulativnog izvršavanja biće odbacen, ali adrese i podaci očitani iz memorije tokom spekulativnog izvršavanja instrukcija biće pohranjeni u kešu i moći će se izvući koristeći jedan od načina određivanja sadržaja keša na osnovu analize promene vremena pristupa keširanim i nekeširanim podacima. Određivanje tačnih adresa indirektnih prelaza u praksi, na primer, može se koristiti za zaobilaženje mehanizma zaštite ASLR.
Izvor: opennet.ru
