

Podjetje Google je objavilo izdajo spletnega brskalnika Chrome 127. Hkrati je na voljo stabilna izdaja odprtokodnega projekta Chromium, ki je osnova za Chrome. Brskalnik Chrome se od Chromiuna razlikuje po uporabi logotipov Google, sistemu za pošiljanje obvestil ob zrušitvi, modulih za predvajanje zaščitenega videoposnetka (DRM), sistemu za samodejno namestitev posodobitev, stalnem vklopu izolacije SandBox, dobavi ključev do Google API in prenosu RLZ-parametrov med iskanjem. Za tiste, ki potrebujejo več časa za posodobitev, je posebej podprta veja Extended Stable, ki je spremljana 8 tednov. Naslednja izdaja Chrome 128 je načrtovana za 20. avgust.
Glavne spremembe v Chrome 127:
- V načinu 'incognito' je privzeto vključena funkcija 'HTTPS-First', ki samodejno preusmerja HTTP zahteve na HTTPS. Za zagotavljanje delovanja z mesti, ki ne podpirajo HTTPS, je omogočen povratni prehod na HTTP, če po preusmeritvi ne uspe izvesti zahteve prek HTTPS ali se pojavijo težave s certifikati. Pri poskusu odpiranja mesta prek HTTP se prikaže posebno opozorilo.
- V vgrajenem skladišču korenskih certifikatov (Chrome Root Store) je bilo odločeno, da se preneha z zaupanjem do overitelja Entrust zaradi številnih kršitev zahtev za overitelje, neupoštevanja rokov za odzivanje na problematične certifikate, zavlačevanja pri preklicu certifikatov, nepravilnega oblikovanja poročil o incidentih in neupoštevanja pravil pri izdaji TLS-certifikatov ravni EV (Extended Validation), ki zahtevajo preverjanje dokumentov o pripadnosti domene in potrditev lastnika virov. Glede na pomanjkanje ukrepov za odpravo ugotovljenih pomanjkljivosti bodo TLS-certifikati, izdani Entrust po 31. oktober 2024, v Chrome obravnavani kot nezaupljivi. Certifikati, izdani pred 31. oktobrom, pa bodo še naprej obravnavani kot običajni.
- Zaceli smo postopek postopnega prenehanja podpore drugi različici Chrome manifestov, ki določajo možnosti in vire, dostopne za razširitve, napisane z uporabo API-ja WebExtensions. Onemogočanje razširitev, ki uporabljajo drugo različico manifesta, zaenkrat vpliva le na del uporabnikov testnih zbirk Chrome (ne izdaj). Popolna migracija na tretjo različico manifesta naj bi bila zaključena do junija 2025.
- Ob vklopu razširjene zaščite brskalnika (Safe Browsing > Enhanced protection) je omogočeno pošiljanje na servere Google dodatne telemetrije z informacijami o ogledanih straneh, če na teh straneh uporabljamo API-je za sprožanje vibracij (Vibration) ali popoln nadzor nad miško (PointerLock) in tipkovnico (Keyboard). Če je odprta stran na črni listi, se uporabniku prikaže ustrezno opozorilo, označene API-je pa se onemogoči.
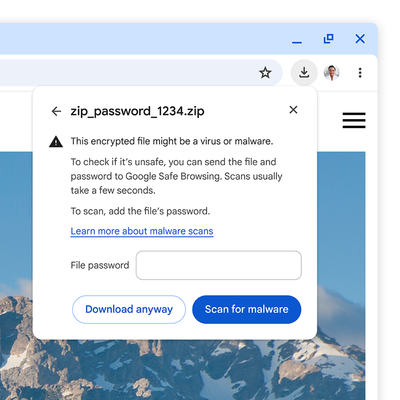
- Opravljena je bila analiza modernizacije preverjanja prenesenih datotek v načinu razširjene zaščite brskalnika (Safe Browsing > Enhanced protection), pri čemer je omogočeno pošiljanje izvršljivih datotek in sumljivih arhivov na strežnike Google za preverjanje virusov in zlonamerne programske opreme. Za preverjanje varnosti prenesenih šifriranih arhivov (.zip, .7z in .rar) bo brskalnik od uporabnika zahteval geslo za dešifriranje arhiva. Uporabnik se lahko odloči za zavrnitev preverjanja ali vnese geslo, po čemer bo brskalnik poslal datoteko z geslom za preverjanje na strežnike Google. V standardnem (ne razširjenem) načinu Safe Browsing bo prav tako prikazana zahteva za geslo, vendar namesto pošiljanja vsebine arhiva na strežnike Google za preverjanje, bodo poslani le metapodatki in hash od datotek, vsebovanih v arhivu. Uvedena so bolj opazna opozorila o prenosu nevarnih datotek, ki se izpišejo ne v spodnji vrstici, temveč pod zgornjo vrstico.

- Predlagana začetna implementacija specifikacije Private Network Access, ki omejuje možnost nalaganja virov z javno dostopnih spletnih mest, ki se sklicujejo na strežnike znotraj notranjega omrežja (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8 itd.). Nalaganje takšnih virov je zdaj dovoljeno le pri odprtju strani v varnem kontekstu (prek HTTPS). V prihodnosti nameravamo popolnoma omejiti možnost nekontroliranega dostopa do notranjih intranet podsistemov s strani, odprtih z javnih spletnih mest, saj se takšni zahtevki uporabljajo zlonamernimi akterji za izvajanje CSRF napadov na usmerjevalnike, dostopne točke, tiskalnike, korporativne spletne vmesnike ter druge naprave in storitve, ki sprejemajo zahteve le iz lokalnega omrežja. Eksperimenti z blokiranjem so se začeli že leta 2022 v brskalniku Chrome 98, vendar je bila blokada zaradi odkritih napak odložena.
- V načinu 'Origin trials' je bila uvedena eksperimentalna blokada dostopa do IP naslova 0.0.0.0, saj se ta IP lahko uporablja za obhod blokade dostopa do IP naslova 127.0.0.1 (localhost) na platformah Linux in macOS.
- V različici za platformo Android je bil poenostavljen vmesnik za povezovanje z računom Google in sinhronizacijo podatkov, kot so shranjena gesla in zaznamki. Sinhronizacija je zdaj integrirana z prijavo v račun in ni predstavljena kot ločena možnost v nastavitvah.
- V različici za platformo Android je bil posodobljen vmesnik za upravljanje gesel. Uporabnikom, ki so se povezali s svojim računom Google, vendar niso aktivirali sinhronizacije, je bila dana možnost shranjevanja in uporabe gesel v povezavi z računom Google.
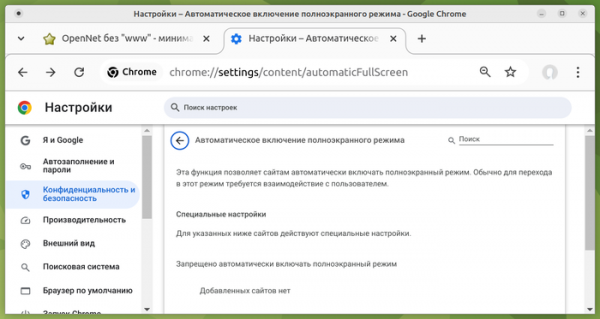
- Dodana je postavka „Automatsko uključivanje punog ekrana“ (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), koja omogućava sajtovima da automatski uključe režim punog ekrana putem metode Element.requestFullscreen() bez potvrde korisnika, kao i pružanje mogućnosti da se prikažu dijalozi pretraživača bez izlaska iz režima punog ekrana. Po difoltu je postavka isključena i može se aktivirati vezano za pojedinačne sajtove i web aplikacije. U kombinaciji sa API-jem upravljanja prozorima i postavkama iskačućih obaveštenja (chrome://settings/content/popups), nova funkcionalnost olakšava korišćenje funkcija poput otvaranja iskačućeg prozora na celom ekranu drugog monitora, prikazivanje sadržaja u punom ekranu na svim ekranima ili na dodatnom ekranu, kao i prebacivanje sadržaja u punom ekranu sa jednog displeja na drugi.

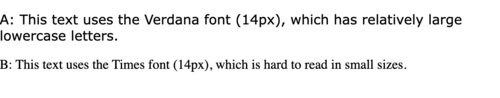
- Dodana je CSS osobina font-size-adjust, koja omogućava promenu veličine malih slova u odnosu na veličinu velikih slova zadatu putem osobine „font-size“, što može biti korisno, na primer, za očuvanje prethodnog nivoa čitljivosti teksta kada se koristi zamensko pismo zbog nedostupnosti glavnog. Fontovi koji imaju različite koeficijente proporcije visine malih slova u odnosu na veličinu fonta imaju značajne razlike u veličini slova, što može učiniti tekst loše čitljivim kada se font Verdana zameni fontom Times.

- U API-ju za statičko usmeravanje ServiceWorker-a (Service Worker Static Routing), koji omogućava određivanje kako bi određeni resursi trebali biti učitani i isključiti poziv ServiceWorker-a za resurse koji se mogu izvući iz keša ili direktno učitati, dodana je mogućnost korišćenja logičke operacije „not“ za invertovanje uslova usklađivanja zahteva.
- Osigurano je prenošenje događaja aktivacije, formiranih prilikom rada korisnika sa sadržajem u prozoru otvorenom u režimu „slika u slici“ (picture-in-picture), u roditeljski prozor za ovaj režim. Promena omogućava da se na glavnoj stranici, sa koje je prozor „slika u slici“ otvoren, koristi API korisničke aktivacije (navigator.userActivation) za određivanje interakcije korisnika sa ovim prozorom (na primer, može se saznati da li je korisnik kliknuo mišem u prozoru „slika u slici“ ili se stranica samo učitala i ostala netaknuta).
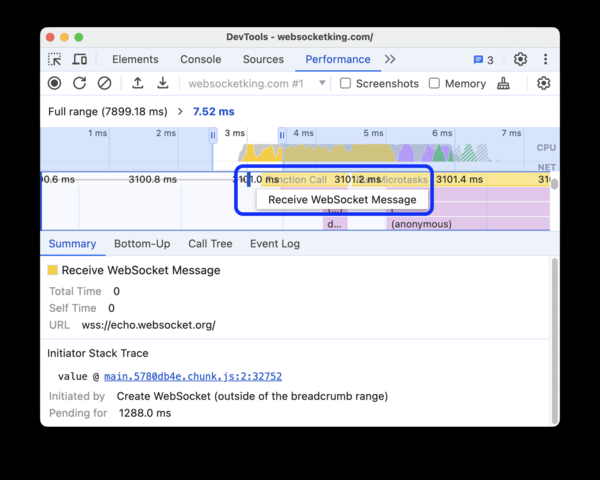
- Vključene so izboljšave orodij za razvoj spletnih aplikacij. Pri ogledu CSS slogov so dodane povezave na ustrezne lege v dokumentu, na katere se sklicujejo CSS lastnosti za upravljanje prikazovanja elementov, povezanih z lego drugih elementov (CSS Anchor Positioning). Pri ogledu HTML kode so dodane povezave na katere se sklicuje atribut "popovertarget". V nadzorni plošči za analizo omrežne aktivnosti je bila dodana nova prednastavitev simulacije hitrosti dostopa "Hitro 4G" (prednastavitev "Hitro 3G" je preimenovana v "Počasno 4G", "Počasno 3G" pa v "3G"). V nadzorni plošči za analizo zmogljivosti pri sledenju se zdaj prikazujejo podatki o dogodkih pošiljanja in prejemanja sporočil preko WebSocket.

Poleg novosti in odpravljanja napak je v novi različici odprtih 24 ranljivosti. Veliko ranljivosti je bilo odkritih s pomočjo avtomatiziranega testiranja z orodji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. 5 težavam je dodeljena visoka stopnja nevarnosti. Kritične težave, ki bi omogočile obhod vseh zaščitnih ravni brskalnika in izvajanje kode v sistemu zunaj peskovnika, niso bile odkrite. V okviru programa za nagrajevanje za odkrivanje ranljivosti je podjetje Google za to različico izplačalo 16 nagrad v skupni višini 47.5 tisoč dolarjev ZDA (ena nagrada v višini 11.000 USD, 5.000 USD, 3.000 USD in 500 USD, dve nagradi po 8.000 USD, tri nagrade po 2.000 USD). Višina 6 nagrad še ni določena.

Izvor: opennet.ru
