

Izvedena je različica spletnega brskalnika Firefox 129, hkrati pa so oblikovane posodobitve prejšnjih stabilnih različic z dolgoročnim podpora — 115.14.0 in 128.1.0. Na stopnjo beta testiranja je prešla različica Firefox 130, katere izid je predviden za 3. september.
Glavne novosti v Firefox 129:
- Privzeto je aktiviran način HTTPS-First, pri katerem se ob poskusu odprtja strani preko HTTP brez šifriranja brskalnik najprej poskusi povezati na spletno mesto preko HTTPS ("http://" se spremeni v "https://"), in če poskus ne uspe, se samodejno poveže na spletno mesto brez šifriranja. Za izklop načina v about:config je treba uporabiti možnost "dom.security.https_first". Za razliko od v nastavitvah vključene opcije "HTTPS Only" se način HTTPS-First ne uporablja za nalaganje podvirov, kot so slike, skripti in slogi, temveč deluje le pri poskusu dostopa do spletne strani po kliku na povezavo ali vnosu URL v naslovno vrstico.
- Na platformah Linux, Windows 11 in Android 10+ je omogočena uporaba sistemskega resolverja za določanje DNS zapisov, preko katerih se prenašajo informacije o javnem ključu za mehanizem ECH (Encrypted Client Hello), ki nadaljuje razvoj tehnologije ESNI (Encrypted Server Name Indication) in zagotavlja šifriranje informacij o parametrih TLS sejn, kot je zahtevano domeno ime. Ključna razlika med ECH in ESNI je ta, da se pri ECH namesto šifriranja na ravni posameznih polj celotno TLS sporočilo ClientHello šifira, kar omogoča blokiranje puščanja preko polj, ki jih ESNI ne pokriva, na primer polje PSK (Pre-Shared Key). Sprememba omogoča tudi uporabo protokola HTTP/3 brez uporabe glave Alt-Svc. Prej je bilo za pridobitev ključa za ECH potrebno omogočiti 'DNS over HTTPS'. Skrivanje domene v HTTPS prometu, med drugim, v nekaterih primerih rešuje težave s počasnostjo pri ogledovanju YouTube-a, ki so jih v zadnjem času opazili uporabniki ruskih ponudnikov.
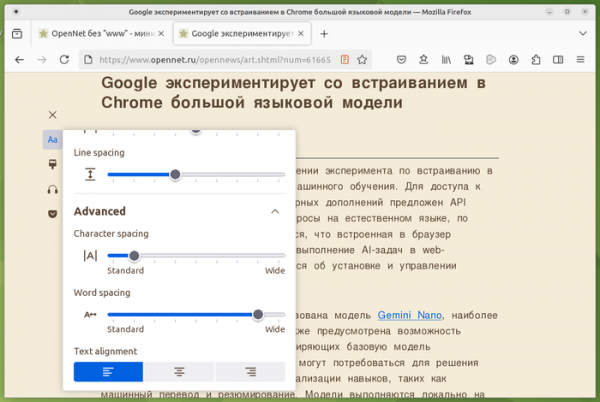
- V načinu bralnika (Reader View) so razširjene možnosti menija za nastavitev prikaza besedila in postavitve strani — dodana je možnost prilagajanja razdalj med znaki in besedami, pa tudi izbora metode poravnave besedila.

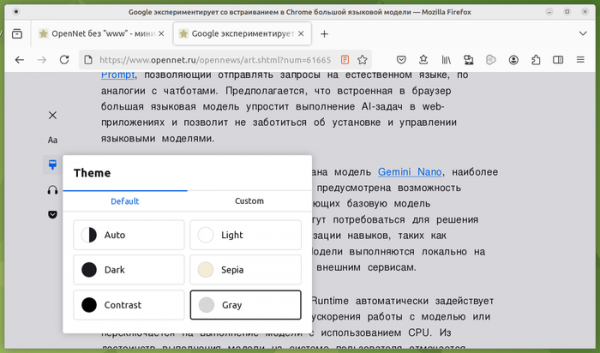
- V način branja je dodan nov meni „Tema“ za nastavitev barv ozadja, besedila in povezav pri ogledu ter za izbiro osnovnih načinov prikazovanja (temen, odtenki sive, svetel, kontrasten, sepija).

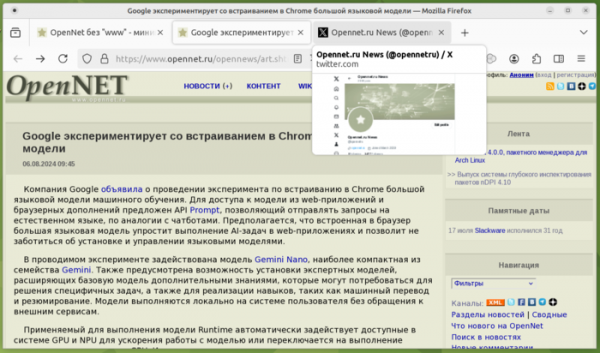
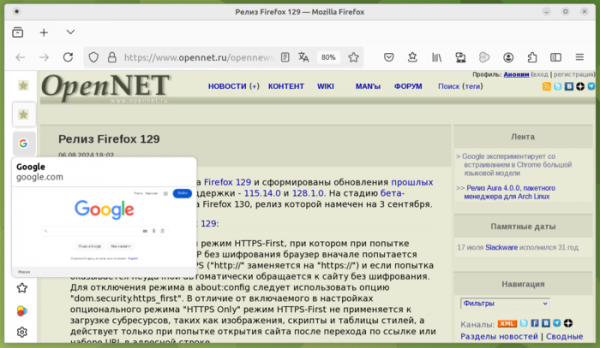
- Prikaz vsebinskih sličic zavihkov ob premiku miške nad gumbi zavihkov je vključen. Poleg sličice je v informacijski blok o zavihku dodano tudi omembo prikazane povezave v zavihku. Predvideva se, da bo sprememba poenostavila prepoznavanje iskane zavihka, saj ni več potrebno preklapljati med zavihki. Tisti, ki jih motijo nepotrebna samodejna pojavljanja oken, lahko to novo možnost onemogočijo s nastavitvijo „browser.tabs.hoverPreview.enabled“ v about:config.
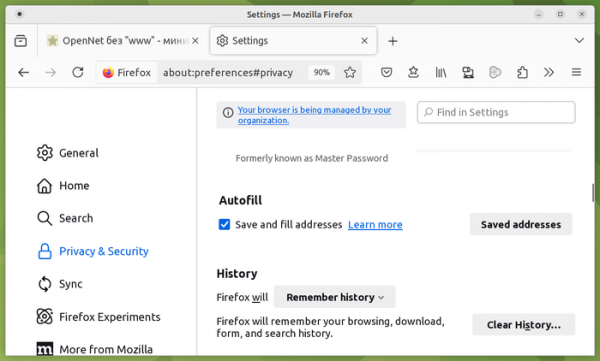
- Za uporabnike iz Francije in Nemčije je privzeto omogočeno samodejno izpolnjevanje spletnih obrazcev za polja z naslovi. Pred tem je bila ta možnost omogočena le za uporabnike iz ZDA in Kanade. Za omogočanje načina v drugih državah lahko uporabite nastavitev „extensions.formautofill.addresses.supportedCountries“ na strani about:config. Za urejanje naslova, ki bo dodan v obrazce, lahko uporabite gumb za urejanje shranjenih naslovov v razdelku Samodejno izpolnjevanje v nastavitvah „Zasebnost in varnost“.

- Dodana je eksperimentalna izvedba stranske plošče in možnost vertikalnega postavljanja zavihkov, kar omogoča izločitev dodatnega ekran prostora za ogled vsebine spletnih mest na širokopasovnih zaslonih. Za omogočanje vertikalnih zavihkov je potrebno aktivirati možnosti sidebar.revamp in sidebar.verticalTabs na strani about:config. Stranska plošča se lahko prikazuje tako v razširjeni kot tudi v skrčeni obliki. V razširjeni obliki so prikazani deli naslovov strani v zavihkih in imena operacij, ki so prenesene v stransko ploščo, medtem ko v skrčeni obliki vidi le ikone spletnih mest in operacij.

- V CSS je dodano @-pravilo „@starting-style“ za uporabo sloga na elementu ob njegovi prvi risbi, kar se lahko uporabi za ustvarjanje prehodne animacije v fazi pred odpiranjem elementa na strani (v stanju „display: none“) ali ob dodajanju elementa v DOM.
- Dodana je CSS-lastnost „transition-behavior“ za uporabo prehodne animacije na diskretnih lastnostih, kot je „display“.
- Введено событие textInput, которое не определено в стандарте, но используется вместо события «beforeinput» в некоторых веб-приложениях на старых фреймворках.
- На JavaScript добавлена поддержка типизированных массивов Float16Array, а также методов DataView для чтения и установки значений с типом Float16, и метода Math.f16round() для округления чисел до 16-битной точности. Тип Float16 может быть полезен при работе с GPU для сокращения использования памяти по сравнению с типами Float32 и Float64.
- В API mediaCapabilities.decodingInfo() реализована возможность декодирования конфигурации воспроизводимого шифрованного контента и получения информации о системе ключей, используемой для шифрования.
- В API Web Crypto добавлена поддержка цифровых подписей на базе алгоритма Ed25519, который может использоваться в методах SubtleCrypto: sign(), verify(), generateKey(), importKey() и exportKey().
- В инструментах для веб-разработчиков введены новые предупреждения о проблемах с CSS, отображаемые при неправильном использовании свойств resize и float, а также при использовании свойства box-sizing с элементами, игнорирующими изменения высоты и ширины, и применение специфичных для таблиц CSS-свойств с элементами, не относящимися к таблицам.
В панели анализа сетевой активности функция блокировки (Network Blocking) теперь применяется не только к ответам HTTP, но и к запросам HTTP. В режиме инспекции в боковой панели Rules добавлено отображение правил «@starting-style» и реализованы всплывающие подсказки для функции var(), показывающие значения собственных CSS-свойств «@starting-style».
- В версии для платформы Android теперь доступна возможность загрузки языковых пакетов для перевода текста в оффлайн-режиме.
Кроме новых функций и исправления ошибок в Firefox 129 устранено 14 уязвимостей. 11 из них отмечены как опасные, среди которых 6 вызваны проблемами работы с памятью, такими как переполнения буферов и обращения к уже освобожденным областям памяти. Эти проблемы могут привести к выполнению кода злоумышленника при открытии специально подготовленных страниц.
Izvor: opennet.ru
