

Po skoraj enem letu razvoja je bila objavljena nova stabilna različica poštnega strežnika Postfix — 3.10.0. Hkrati je bila napovedana prekinitev podpore za različico Postfix 3.6, izdano na začetku leta 2021. Koda projekta je napisana v programskem jeziku C in se širi pod licencama EPL 2.0 (Eclipse Public License) in IPL 1.0 (IBM Public License).
Postfix je eden redkih projektov, ki hkrati združujejo visoko varnost, zanesljivost in zmogljivost, česar so dosegli s pomočjo večprocesne arhitekture, ki izolira posamezne obdelovalnike, ter s strogimi politikami pisanja kode in revizijo popravkov. Za zaščito pred napakami pri delu z RAM-om se v projektu uporabljajo zaščitene različice funkcij za dodeljevanje in sproščanje pomnilnika ter niz abstraktnih funkcij za delo z oblikovalskimi funkcijami, operacijami z datotekami, formatiranjem izhodnih podatkov, obravnavo podatkov z vmesnim pomnilnikom in manipulacijo nizov (vključno z možnostmi za delo z nizi poljubne velikosti in avtomatsko prilagajanje velikosti nizov).
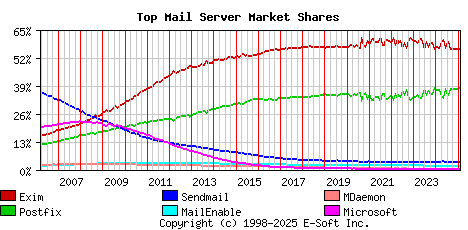
V skladu s februarjsko avtomatizirano anketo je približno 550 tisoč poštnih strežnikov, Postfix uporablja 37,64% (pred letom 36,81%) poštnih strežnikov, delež Exim znaša 56,03% (pred letom 56,61%), Sendmail — 3,39% (3,60%), MailEnable — 1,80% (1,82%), MDaemon — 0,39% (0,40%), Microsoft Exchange — 0,19% (0,19%), OpenSMTPD — 0,10% (0,09%).
Glavne novosti:
- Dodana je možnost uporabe TLS kripto algoritmov, odpornih na grožnje s kvantnimi računalniki. Za uporabo teh algoritmov je potrebna različica knjižnice OpenSSL 3.5, ki še ni bila končana. Za izbiro postkvantnih algoritmov v Postfixu niso uvedli novega sintaktičnega TLS skupin, temveč so se zanašali na nastavitve OpenSSL, ki bodo uporabljene pri nastavitvah "tls_eecdh_auto_curves" in "tls_ffdhe_auto_groups" v prazne vrednosti.
- Dodana je podpora za glavo sporočil "TLS-Required: no" (RFC 8689), pri kateri bo dostava izvedena tudi, ko ni mogoče uresničiti dodeljene politike varnosti TLS. Ko ta glava obstaja, SMTP odjemalec deluje v načinu "smtp_tls_security_level = may", t.j. ne preverja potrdila. strežnika in lahko se vrne na povezavo z odprtim prenosom podatkov. V naslednji pomembni različici Postfix nameravamo uvesti SMTP razširitev REQUIRETLS.
- Dodana je podpora za protokol TLS-RPT (Transport Layer Security Reporting), ki omogoča spremljanje napak pri dostavi sporočil, do katerih pride, če se ne uspe vzpostaviti šifrirane povezave, predpisane z uporabo razširitev DANE (DNS-based Authentication of Named Entities) ali MTA-STS (MTA Strict Transport Security). Lastnik poštnega domene določi v DNS parametre za TLS-RPT, nato pa poštni strežniki pošiljajo poročila z informacijami o uspešnih in neuspešnih TLS povezavah k MX strežnikom, ki obravnavajo domeno. Uvajanje temelji na knjižnici libtlsrpt.
- Dodana je nastavitev „smtpd_hide_client_session = yes“, ki onemogoča vstavljanje informacij o seji odjemalca pri nadomeščanju SMTP strežnika s glavo „Received:“. Primer skrajšane glave: „Received: by mail.example.com (Postfix) id postfix-queue-id for <user@example.com>; Day, dd Mon yyyy hh:mm:ss tz-offset (zone)“.
- Dodana je možnost MIME kodiranja (RFC 2047) imen v generiranih Postfix glavah „From:“, ki vključujejo ne ASCII znake. Predlagani sistem kodiranja omogoča, da se brez razširitve SMTPUTF8 (RFC 6531), ki je ne podpirajo vse aplikacije. Rezultat MIME kodiranja izgleda kot „=?charset?Q?gibberish?=“. Za določanje izvorne kodiranja imen je dodana nastavitev „full_name_encoding_charset“, privzeto nastavljena na utf8.
- Spremenjena je logika obravnave neuspešnih povezav, ko so v nastavitvah „mysql:“ ali „pgsql:“ navedeni le en strežnik. Takšen strežnik se zdaj obravnava kot ravnotežnik obremenitve in v primeru enega neuspeha se ponovni zahtevek pošlje takoj, brez zamude 60 sekund.
- V Milterju je bila izvedena refleksija v dnevnik informacij o vzroku za umestitev sporočila v karanteno.
- V SMTP strežniku je omogočeno izhodno beleženje identifikatorja čakalne vrste ali vrednosti „NOQUEUE“ ob zaključku povezave zaradi poteka časa, prekinitev ali prekoračitve limita za število napak. Proces čiščenja pri tem poda v dnevnik „queueid: canceled“ za sporočila z zagotovljeno, a ne dokončano transakcijo.
- V Dovecot SASL klientu se ob pri izpisu v dnevniške zapise "Invalid authentication mechanism" zdaj navaja mehanizem avtentikacije, ki ga ni bilo mogoče uporabiti. SMTP strežnik ob izpisu dnevniških zapisov 'reject' zdaj prikazuje vrednosti nastavitve sasl_method, sasl_username in sasl_sender.
- Zaradi spremembe notranjega protokola, ki se uporablja v agenta za dostavo, po posodobitvi različice Postfix zahteva ponovni zagon z ukazom "postfix reload" ali z ukazi "postfix stop" in "postfix start". V nasprotnem primeru se v dnevnik izpiše opozorilo "unexpected attribute smtputf8 from xxx socket (expecting: sendopts)".
Izvor: opennet.ru
