

Podjetje Google je objavilo izdajo spletnega brskalnika Chrome 142. Hkrati je na voljo stabilna različica odprtega projekta Chromium, ki je osnova za Chrome. Brskalnik Chrome se od Chromiama razlikuje po uporabi logotipov Google, sistemu za pošiljanje obvestil v primeru zrušitve, modulih za reprodukcijo zaščitenih video vsebin (DRM), sistemu samodejnega nameščanja posodobitev, nenehnem vklopu izolacije Sandbox, dostavi ključev do Google API in prenosu parametrov RLZ med iskanjem. Za tiste, ki potrebujejo več časa za posodobitev, se posebej vzdržuje veja Extended Stable, ki traja 8 tednov. Naslednja izdaja Chrome 143 je načrtovana za 2. december.
Glavne novosti v Chrome 142:
- Vključena je zaščita pred dostopom do lokalnega sistema pri interakciji s javnimi spletnimi mesti. Pri dostopih s spletnega mesta v javni ali notranji mreži (intranet) do IP-naslovov lokalnega sistema ali loopback vmesnika (127.0.0.0/8) bo brskalnik uporabniku prikazal pogovorno okno za potrditev operacije. Pod ukrepi zaščite spadajo poskusi nalaganja virov, poizvedbe fetch() in iframe vstavljanja. Zaščita trenutno ni uporabljena za povezave prek WebSockets, WebTransport in WebRTC, vendar bo kasneje dodana za te tehnologije.
Dostop do notranjih virov uporabljajo zlonamerneži za izvajanje CSRF napadov na usmerjevalnike, dostopne točke, tiskalnike, korporativne spletne vmesnike in druga naprave ter storitve, ki sprejemajo poizvedbe samo iz lokalne mreže. Poleg tega se skeniranje notranjih virov lahko uporablja za posredno identifikacijo ali zbiranje informacij o lokalni mreži.
- Predlagan je enoten poenostavljen vmesnik za povezavo z računom Google in sinhronizacijo podatkov, kot so shranjena gesla in zaznamki. Sinhronizacija je integrirana z vstopom v račun in se ne ponuja kot ločena možnost v nastavitvah. Uporabniki lahko povežejo Chrome s svojim računom Google in ga uporabijo za shranjevanje gesel, zaznamkov, zgodovine obiskov in zavihkov. Možnost je zaenkrat aktivirana za del uporabnikov, postopno pa se bo obseg povečeval.
- Uvedena je nova model izolacije procesov — «Origin Isolation», pri kateri je vsak vir vsebine (origin — povezava med protokolom, domene in port, for example, 'https://foo.example.com'), is isolated in a separate rendering process. Since increased isolation fragmentation can lead to higher memory consumption and increased CPU load, the new isolation mode is only enabled on systems with more than 4 GB of RAM. On low-power devices, the old isolation approach will continue to be used, where all different content sources associated with one site (for example, foo.example.com and bar.example.com) are isolated in a separate process.
- On systems with Windows and macOS that do not use centralized Chrome management, automatically disabled are force-installed browser extensions that are found to have non-substantial violations of the Chrome Web Store's directory rules. Non-substantial violations include the presence of potential vulnerabilities, enforcing the extension without the user's knowledge, manipulation of metadata, violation of user data handling rules, and misleading claims about the functionality. If desired, the user can restore the disabled extension.
- In the Android version, similar to the builds for desktop systems, a warning about fraudulent pages identified by a large language model based on content analysis has been implemented. AI usage is applied in Enhanced Safe Browsing mode. The AI model runs on the client side, but if suspicious content is detected, an additional check is performed on Google servers.
- The implementation of the DTLS (Datagram Transport Layer Security, analogous to TLS for UDP) protocol, used for WebRTC connections, includes the use of post-quantum encryption algorithms.
- The status of activation, indicated by user activity on the page, is preserved after transitioning to another page on the same domain. Preserving activation will simplify the development of multi-page web applications and address issues such as input focus when the site displays its virtual keyboard.
- In CSS, pseudo-classes ':target-before' and ':target-after' have been added to define the previous and next markers relative to the current scrolling position (':target-current').
- V stilskih kontejnerjih („@container“) in funkciji „if()“ je dovoljeno uporabljati sintakso razponov (Range Syntax), ki je določena v specifikaciji Media Queries Level 4 in omogoča uporabo običajnih matematičnih primerjalnih operatorjev in logičnih operatorjev za določanje razponov vrednosti. Na primer, sedaj lahko navedete „@container style(—inner-padding > 1em)“ in „background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);“
- V elementih «<button>» in «<a>» je bila dodana podpora za atribut «interestfor», s katerim lahko organiziramo klice k dejanjem, na primer, prikazovanje pojavnega okna, kadar uporabnik pokaže zanimanje za element. Brskalnik šteje za znake zanimanja takšne situacije, kot so pomik in zadrževanje kazalca nad elementom, pritiskanje bližnjičnih tipk ali zadrževanje dotika na zaslonu na dotik. Ko se zazna zanimanje na elementu z atributom «interestfor», brskalnik generira dogodek InterestEvent.
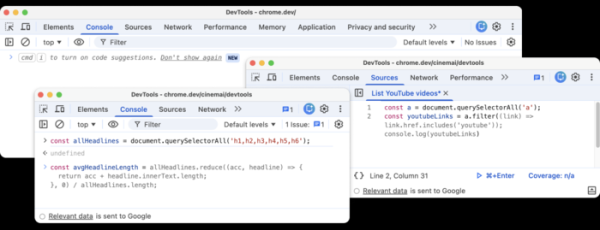
- Izboljšave so bile dodane orodjem za razvoj spletnih strani. V zgornji desni kot je dodano gumb za hiter dostop do AI-pomočnika. Element kontekstnega menija „Ask AI“ je preimenovan v „Debug with AI“ in razširjen z možnostjo izvajanja neposrednih ukrepov glede na kontekst. V spletni konzoli in v predalu s kodo AI-pomočnik Gemini zdaj lahko generira priporočila s kodo.

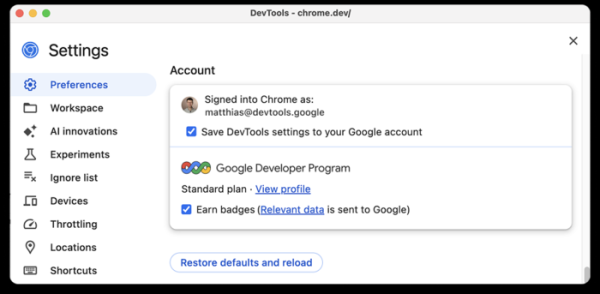
V orodjih za razvoj spletnih strani je omogočena integracija s storitvijo GDP (Google Developer Program). Razvijalci se bodo zdaj lahko povezali s svojim profilom v GDP neposredno iz Chrome DevTools in pridobili nagrade za opravljanje določenih nalog v tem vmesniku.

Poleg novosti in popravkov napak nova različica odpravi 20 ranljivosti. Mnoge od ranljivosti so bile odkrite z avtomatiziranim testiranjem s orodji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Kritične težave, ki bi omogočile obhod vseh raven zaščite brskalnika in izvajanje kode v sistemu izven okolja sandbox, niso bile ugotovljene. V okviru programa nagrajevanja za odkrivanje ranljivosti za trenutno izdajo je podjetje Google ustanovilo 20 nagrad v skupni višini 130.000 dolarjev (dve nagradi po 50.000 dolarjev, ena nagrada v znesku 10.000 dolarjev in tri nagrade po 3.000 dolarjev, dve nagradi po 2.000 dolarjev in tri nagrade po 1.000 dolarjev). Višina 8 nagrad še ni določena.
Dodatno se može istaknuti otkriće još uvijek neispravljene ranjivosti u Blink engineu, koja uzrokuje naglo zatvaranje i zamrzavanje preglednika prilikom izvođenja određenog JavaScript koda. Ranjivost je uzrokovana arhitektonskim problemima u rendernom engineu, povezanima s nedostatkom ograničenja na intenzitet operacija ažuriranja svojstva «document.title». Nedostatak ograničenja omogućava korištenje «document.title» za unos u DOM desetaka milijuna promjena u sekundi, što nakon nekoliko sekundi dovodi do zamrzavanja sučelja zbog blokiranja glavne niti i značajne potrošnje memorije, a nakon 15-60 sekundi preglednik naglo zatvara rad.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish