

Podjetje Epic Games je predstavilo predogodno različico novega Epic Games Launcher, ki vključuje obljubljeno podporo za platformo Linux. V novi različici je tudi prenovljen videz, skrajšan čas zagona, dodan vgrajen glasovni klepet, ponujena enotna stran za upravljanje zagonov iger ter možnost dodajanja svojih aplikacij in iger na pank, medtem ko je iskanje razširjeno in nadzor hitrosti in aktivnosti prenosa izboljšan.
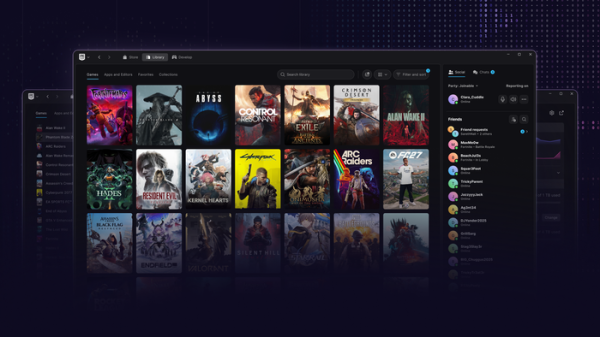
Poleg tega je napovedana priprava različice spletne igre Fortnite za Linux. V okviru tega projekta poteka modernizacija zaščitnega sistema EAC (Easy Anti-Cheat) za distribucije Linux in vzpostavljeni so stiki s spremljevalci za uresničitev potrebnih možnosti za anti-cheat sistem v Linuxu. Omenja se, da stara implementacija EAC za Linux ne zagotavlja zadostne ravni zaščite pred goljufijami, zaradi česar mnogi razvijalci iger ne dodajajo podpore za Linux. V novi različici EAC so uporabljeni standardni varnostni mehanizmi, ki jih zagotavlja jedro Linux, anti-cheat pa se zažene kot sistemska storitev systemd.
Med zahtevami, ki jih morajo izpolnjevati distribucije za uporabo EAC:
- Zagon v načinu Secure Boot jedra, gonilnikov in modulov jedra, ki so podpisani z odobrenimi ključi. Zadostna raven verifikacije zagona je že zagotovljena v Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux in AlmaLinux.
- Aktivacija TPM 2.0 v BIOS-u za ustvarjanje verificirane beležke zagona.
- Uporaba zagonskih programov, kot sta systemd-boot in GRUB, ki podpirajo način merljivega zagona (measured boot), kar omogoča potrditev istovetnosti konfiguracije in nalaganih komponent.
- Aktivacija tehnologije IOMMU v BIOS-u in jedru, ki preprečuje dostop goljufivih strojnih naprav do spomina igre.
- Vklop v jedru načina Lockdown, ki omejuje dostop uporabnika root do jedra in blokira obvode UEFI Secure Boot (omejuje dostop do /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, način dela kprobes, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), nekaterim vmesnikom ACPI in MSR-registrom CPU, blokira klice kexec_file in kexec_load, prepoveduje prehod v spanje, omejuje uporabo DMA za PCI naprave, prepoveduje uvoz ACPI kode iz EFI spremenljivk, prepoveduje manipulacije s vhodno/izhodnimi vrati).
- Deaktiviranje u srži Kexec mehanizma, koji se koristi za pokretanje novog jezgra iz starog bez potpunog ponovnog pokretanja sistema.
- Podrška za LSM hook-ove (Linux Security Module) u BPF-u za povezivanje eBPF programa koji kontrolišu pristup i prate rad procesa (za blokiranje čitanja i modifikacije memorije igre, kao i proveru aktivnosti anti-cheat sistema).
Razvijači Ubuntu su već započeli raspravu o objavljenim zahtevima, vodeći računa o prethodnim negativnim iskustvima u vezi sa narušavanjem privatnosti korisnika u Windows-u (EAC je tiho izvršavao kod na nultom zaštitnom prstenu, prenoseći podatke na spoljne servere bez izričitog pristanka korisnika i ostajao u sistemu nakon brisanja igre). Iz straha se takođe pominje povećana površina napada od strane zlonamernog softvera i povezanost sa kineskom kompanijom Tencent (pripada 40% deonica Ecic Games), koja bi mogla biti zainteresovana za praćenje korisnika. Predlaže se da se paketi sa EAC-om ne distribuiraju kroz glavne repozitorije, da se korisnici obaveste o mogućim rizicima i da se obezbedi posebna konfiguracija za pokretanje za one kojima je potreban EAC.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish