Na voljo izdaja Firefoxa 68.
Glavne spremembe:
- Koda za naslovno vrstico je popolnoma prenovljen. — namesto XUL se uporabljata HTML in JavaScript. Zunanje razlike med staro (Awesome Bar) in novo (Quantum Bar) vrstico so le v tem, da se konci vrstic, ki ne bodo maščeni v naslovno vrstico, zdaj zbledijo namesto da se obrežemo (…), za odstranitev zapisov iz zgodovine pa je namesto Delete/Backspace potrebno uporabiti Shift+Delete/Shift+Backspace. Nova naslovna vrstica deluje hitreje in omogoča širitev svojih zmogljivosti s pomočjo vtičnikov.
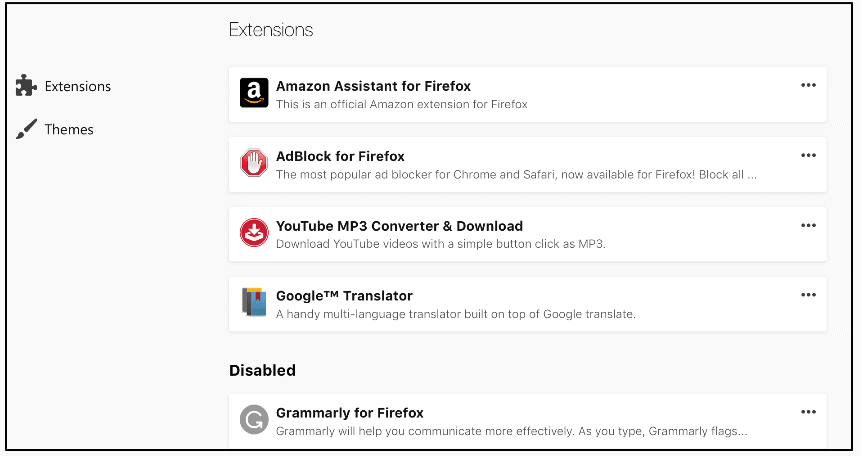
- Stran za upravljanje z vtičniki (about:addons) je bila prav tako popolnoma prenovljena na Web API. Gumbi za brisanje/izklop so se preselili v meni. V lastnostih vtičnikov lahko vidite zahtevane pravice in opombe k izdaji. Dodan je poseben razdelek za onemogočene vtičnike (prej so bili preprosto postavljeni na konec seznama), pa tudi razdelek s priporočljivimi vtičniki (vsaka različica prejme temeljit varnostni pregled). Možna je tudi pritožba na zlonamerni ali prepočasen vtičnik.
- Koda, odgovorna za obnovitev prejšnjega seje, prepisana je bila napisana iz JS v C++.
- Dodana je stran about:compat, kjer lahko upravljate z "popravki" specifičnimi za posamezne spletne strani. To so začasni popravki za nepravilno delujoče spletne strani (na primer, sprememba uporabniškega agenta ali zagon skript, ki popravijo delovanje v Firefoxu). about:compat poenostavi pregled aktivnih popravkov in omogoča spletnim razvijalcem, da jih izklopijo za testiranje.
- Dostop do nastavitev sinhronizacije je mogoč neposredno iz glavnega menija.
- Temna tema v načinu branja se uporabi ne samo za vsebino strani, ampak tudi za vmesnik (orodne vrstice, stranske panele, elemente za nadzor).
- Firefox bo poskušal samodejno popravljati napake HTTPS, ki jih povzroča programska oprema treh strani. Firefox zgodovinsko uporablja lastno skladišče certifikatov namesto sistemskega, kar pozitivno vpliva na varnost., ampak zahteva, da protivirusna programska oprema uvozi svoj korenski certifikat v pomnilnik brskalnika, česar se nekateri proizvajalci ne držijo. Če brskalnik odkrije MitM napad (kar lahko povzroči protivirus, ki poskuša dešifrirati in preveriti promet), bo samodejno aktiviral nastavitev security.enterprise_roots.enabled in poskusil uporabiti certifikate iz sisteme shrambe (uporabljajo se samo certifikati, dodani s strani tretjih oseb, certifikati, ki jih zagotavlja operacijski sistem, pa se ignorirajo). Če to deluje, bo nastavitev ostala aktivna. Če uporabnik izrecno onemogoči security.enterprise_roots.enabled, brskalnik ne bo poskušal ponovno omogočiti te nastavitve. V novi izdaji ESR je ta nastavitev privzeto omogočena. Poleg tega je bila v območje obvestil (levo od naslovne vrstice) dodana ikona, ki označuje, da obiskan spletni naslov uporablja certifikat, uvožen iz sisteme shrambe. Razvijalci opozarjajo, da uporaba sistemskih certifikatov ne vpliva na varnost (uporabljajo se samo certifikati, dodani v sistem z izdelki tretjih oseb, in ker je imela tretja oseba pravico, da jih doda, bi jih lahko prav tako dodala tudi v shramba Firefox).
- Zahteve za dovoljenje za obvestila ne bodo prikazane, dokler uporabnik izrecno ne interagira s stranjo.
- Dostop do kamere in mikrofona zdaj je mogoč le iz varnega konteksta (tj. s strani, naloženih preko protokola HTTPS).
- Po dveh letih je bil v črni seznam (seznam znakov, ki niso dovoljeni v imenom domen) dodan znak Κʻ / ĸ (U+0138, *Kra*). V velikih črkah izgleda kot latinska 'k' ali cirilica 'к', kar bi lahko igralo v roke prevarantom. Ves ta čas so se razvijalci trudili rešiti vprašanje preko tehničnega odbora Unicode (dodati točko v kategorijo 'zgodovinske'), vendar so ob izdaji naslednje različice standarda na to pozabili.
- V uradnih različicah več ni mogoče izklopiti večprocesnega načina. Enoprocesni način (pri katerem se vmesnik brskalnika in vsebina zavičkov izvajata v enem procesu) je manj varen in ni v celoti testiran, kar lahko povzroči težave s stabilnostjo. Za ljubitelje enoprocesnega načina so predvideni obvozi..
- Spremenjeno vedenje pri sinhronizaciji nastavitev. Od zdaj naprej se privzeto sinhronizirajo le nastavitve, ki so vključene v določen seznam razvijalcev. Prejšnje vedenje (sinhronizirati vse spremenjene nastavitve) lahko vrnete preko about:config.
- Izvedena so naslednja CSS-lastnosti: scroll-padding, scroll-margin, scroll-snap-align, counter-set, -webkit-line-clamp.
- Dodana je podpora za psevdielemenat ::marker in njegovo animacijo.
- Privzeto je omogočena podpora za primitiv BigInt.
- window.open() zdaj upošteva posredovani parameter „noreferrer“.
- Dodana je podpora za HTMLImageElement.decode() (nalaganje slik pred njihovo dodajanjem v DOM).
- Številne izboljšave v orodjih za razvijalce.
- Lokalizacije bn-BD in bn-IN so združene v bengalski (bn).
- Odstranjene so lokalizacije, ki niso imele vzdrževalcev: asinška (as), južnoafriška različica angleščine (en-ZA), maithili (mai), malajalamski (ml), orija (or). Uporabniki teh jezikov bodo samodejno preklopili na britansko različico angleščine (en-GB).
- API WebExtensions je pridobil orodja za delo z uporabniškimi skripti.. To lahko potencialno reši težave z varnostjo (za razliko od Greasemonkey/Violentmonkey/Tampermonkey se vsak skript izvaja v svojem peskovniku) in stabilnostjo (izključena je dirka med nalaganjem strani in vstavljanjem skripta), ter omogoča izvajanje skripta v želeni fazi nalaganja strani.
- Vračena je nastavitev view_source.tab, ki omogoča odpiranje izvorne kode strani v istem zavihku, ne v novem.
- Temna tema je zdaj lahko uporabljena na servisnih straneh brskalnika (na primer na strani nastavitev), kar upravlja nastavitev browser.in-content.dark-mode.
- Na napravah z operacijskim sistemom Windows 10 z grafičnimi karticami AMD je omogočena podpora za WebRender.
- Pri novi namestitvi bo v sistemu Windows 10 dodana ikona na opravilno vrstico.
- Različica za Windows zdaj uporablja storitev za inteligentni prenos v ozadju (BITS)..
Izvor: linux.org.ru