

Čím se dobrý bezpečnostní odborník v IT oblasti liší od běžného? Ne, není to tím, že by z paměti vyjmenoval počet zpráv, které manažer Igor včera poslal kolegyni Marii. Dobrý bezpečnostní odborník se snaží identifikovat možné porušení předem a chytat je v reálném čase, přičemž vynakládá veškeré úsilí, aby nedošlo k pokračování incidentu. Systémy pro správu bezpečnostních událostí (SIEM, z anglického Security Information and Event Management) výrazně usnadňují úkol rychlé identifikace a zablokování jakýchkoli pokusů o porušení.
Traditionally, SIEM systems combine security information management and security event management. An important feature of the systems is real-time security event analysis, which allows for responses before any existing damage occurs.
Hlavní úkoly SIEM systémů:
- Sběr a normalizace dat
- Korelace dat
- Upozornění
- Vizualizační panely
- Organizace ukládání dat
- Vyhledávání a analýza dat
- Poročanje
Důvody vysoké poptávky po SIEM systémech
V poslední době se výrazně zvýšila složitost a koordinace útoků na informační systémy. Spolu s tím se komplikuje i použitý soubor prostředků na ochranu informací— síťové a hostitelské systémy detekce narušení, DLP systémy, antivirové systémy a firewally, skenery zranitelností a další. Každý ochranný prostředek generuje tok událostí s různou detailností a často lze útok odhalit pouze na základě překrytí událostí z různých systémů.
O různých komerčních SIEM systémech bylo napsáno mnoho. AlienVault OSSIM
AlienVault OSSIM
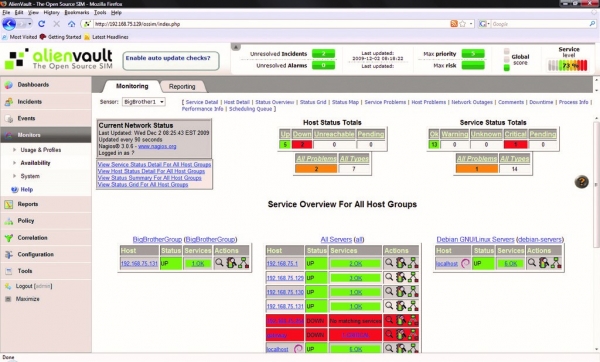
AlienVault OSSIM je open-source različica AlienVault USM, enega vodilnih komercialnih SIEM sistemov. OSSIM predstavlja okvir, sestavljen iz več projektov z odprtokodnim izvorom, vključno z omrežnim sistemom za odkrivanje vdorov Snort, sistemom za spremljanje omrežij in gostiteljev Nagios, gostiteljskim sistemom za odkrivanje vdorov OSSEC in skenerjem ranljivosti OpenVAS.
Za spremljanje naprav se uporablja AlienVault Agent, ki pošilja dnevnike z gostitelja v formatu syslog na platformo GELF ali pa se lahko uporablja vtičnik za integracijo z zunanjimi storitvami, kot sta storitev obratnega proxy vmesnika Cloudflare ali sistem večfaktorske avtentikacije Okta.
Različica USM se razlikuje od OSSIM po razširjenih funkcionalnostih za upravljanje dnevnikov, spremljanje oblačne infrastrukture, avtomatizacijo ter ažurne informacije o grožnjah in vizualizacijo.
Prednosti
- Zgrajena na preverjenih odprtokodnih projektih;
- Obsežna skupnost uporabnikov in razvijalcev.
Slabosti
- Ne podpira spremljanja oblačnih platform (na primer, AWS ali Azure);
- Pomanjkanje upravljanja z logi, vizualizacije, avtomatizacije in integracije z zunanjimi storitvami.
MozDef (Mozilla Defense Platform)
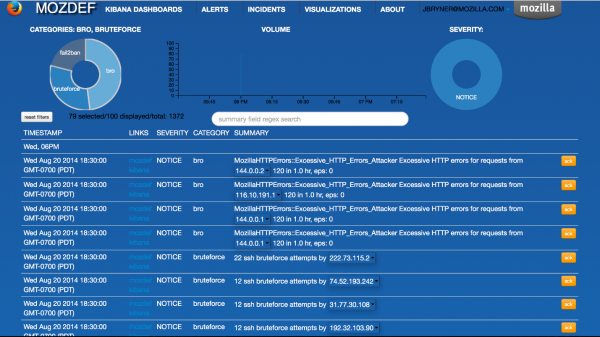
SIEM sistem MozDef, ki ga je razvila Mozilla, se uporablja za avtomatizacijo procesov obravnave varnostnih incidentov. Sistem je bil razvit od temeljev za dosego maksimalne hitrosti, razširljivosti in odpornosti, z mikroservisno arhitekturo – vsaka storitev deluje v Docker kontejnerju.
Podobno kot OSSIM, je MozDef zgrajena na preverjenih odprtokodnih projektih, ki vključujejo modul za indeksiranje logov in iskanje Elasticsearch, platformo Meteor za razvoj fleksibilnega spletnega vmesnika ter vtičnik Kibana za vizualizacijo in ustvarjanje grafikonov.
Korelacija dogodkov in obveščanje poteka z uporabo poizvedbe Elasticsearch, kar omogoča pisanje lastnih pravil za obdelavo dogodkov in obveščanje z uporabo Pythona. Po besedah Mozille MozDef lahko obdeluje več kot 300 milijonov dogodkov na dan. MozDef sprejema dogodke samo v formatu JSON, vendar obstaja integracija z zunanjimi storitvami.
Prednosti
- Ne uporablja agentov – deluje s standardnimi logi JSON;
- Enostavno se razširi zahvaljujoč mikroservisni arhitekturi;
- Podpira vire podatkov oblačnih storitev, vključno z AWS CloudTrail in GuardDuty.
Slabosti
- Nov in manj uveljavljen sistem.
Wazuh
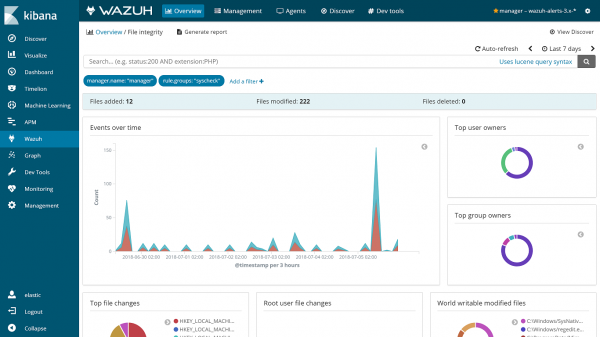
Wazuh se je začel razvijati kot fork OSSEC, enega najbolj priljubljenih SIEM-ov z odprto kodo. Sedaj pa je to edinstvena rešitev z novimi funkcionalnostmi, popravljenimi napakami in optimizirano arhitekturo.
Sistem je zgrajen na ElasticStacku (Elasticsearch, Logstash, Kibana) in podpira tako zbiranje podatkov na osnovi agentov kot tudi sprejem sistemskih dnevnikov. To ga dela učinkovitega pri spremljanju naprav, ki generirajo dnevnike, vendar ne podpirajo namestitve agenta – mrežne naprave, tiskalnike in periferijo.
Wazuh podpira obstoječe agente OSSEC in celo nudi vodnik za migracijo z OSSEC na Wazuh. Čeprav je OSSEC še vedno aktivno podprt, se Wazuh obravnava kot nadaljevanje OSSEC zaradi dodanega novega spletnega vmesnika, REST API, obsežnejšega sklopa pravil in mnogih drugih izboljšav.
Prednosti
- Ustanovljen in združljiv s priljubljenim SIEM-om OSSEC;
- Podpira različne možnosti namestitve: Docker, Puppet, Chef, Ansible;
- Podpira spremljanje oblačnih storitev, vključno z AWS in Azure;
- Vključuje obsežen sklop pravil za odkrivanje različnih tipov napadov ter omogoča njihovo usklajevanje s PCI DSS v3.1 in CIS.
- Integrira se s sistemom za shranjevanje in analizo dnevnikov Splunk za vizualizacijo dogodkov in podporo API.
Slabosti
- Zahtevna arhitektura — zahteva popolno namestitev Elastic Stack poleg strežniških komponent Wazuh.
Prelude OSS
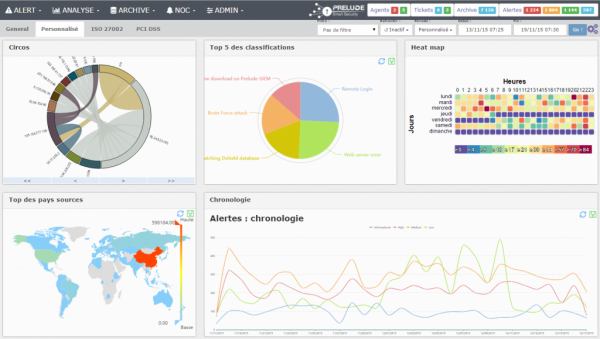
Prelude OSS je open-source različica komercialne Prelude SIEM, ki jo je razvilo francosko podjetje CS. Rešitev predstavlja prilagodljiv modularni SIEM sistem, ki podpira številne formate dnevnikov in integracijo s tretjimi orodji, kot so OSSEC, Snort in omrežni sistem odkrivanja Suricata.
Vsak dogodek se normalizira v sporočilo po formatu IDMEF, kar poenostavi izmenjavo podatkov z drugimi sistemi. A obstaja tudi žlica katrana — Prelude OSS je močno omejen glede zmogljivosti in funkcionalnosti v primerjavi s komercialno različico Prelude SIEM, in je namenjen bolj manjšim projektom ali za raziskovanje rešitev SIEM in ocenjevanje Prelude SIEM.
Prednosti
- Preizkušena sistem, ki se razvija od leta 1998;
- Podpira številne različne formate dnevnikov;
- Normalizira podatke v format IMDEF, kar omogoča enostavno prenašanje podatkov v druge varnostne sisteme.
Slabosti
- Znatno omejeno glede funkcionalnosti in zmogljivosti v primerjavi z drugimi open-source SIEM sistemi.
Sagan
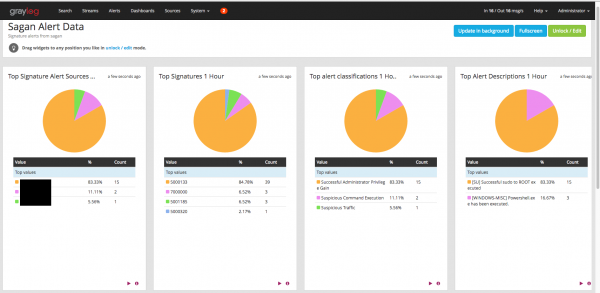
Sagan je visoko zmogljiv SIEM, ki poudarja združljivost s Snortom. Poleg podpore pravilom, zapisanim za Snort, Sagan lahko izvaja zapisovanje v bazo podatkov Snort in se celo lahko uporablja z vmesnikom Shuil. V bistvu gre za lahkotno večnitno rešitev, ki ponuja nove funkcije, ob tem pa ostaja prijazna do uporabnikov Snorta.
Prednosti
- Popolnoma združljivo z bazo podatkov Snort, pravili in uporabniškim vmesnikom;
- Večnitna arhitektura zagotavlja visoko zmogljivost.
Slabosti
- Relativno mlad projekt z majhno skupnostjo;
- Zahteven postopek namestitve, ki vključuje sestavljanje celotnega SIEM iz izvorne kode.
Zaključek
Vsak od opisanih SIEM sistemov ima svoje posebnosti in omejitve, zato jih ni mogoče šteti za univerzalno rešitev za vsako organizacijo. Vendar pa imajo te rešitve odprto kodo, kar omogoča njihovo uvajanje, testiranje in ocenjevanje brez pretiranih stroškov.
Kaj drugega zanimivega lahko preberete v blogu
→
→
→
→
→
Prijavite se na naš -kanal, da ne zamudite novega članka! Pišemo največ dvakrat na teden in samo o pomembnih stvareh.
Izvor: habr.com
