

V izdanju Firefox 70, napovedanem za 22. oktober, metode prikazovanja protokolov HTTPS in HTTP v naslovni vrstici. Strani, odprte preko HTTP, bodo označene z znakom o nezavarovani povezavi, ki se bo prav tako prikazal za HTTPS v primeru težav s certifikati. Povezava za http bo prikazana brez navedbe protokola „http://“, medtem ko bo pri HTTPS še vedno ostal prikazan protokol. V naslovni vrstici tudi ne bo več prikazanih informacij o podjetju pri uporabi preverjenega EV-certifikata na spletnem mestu.
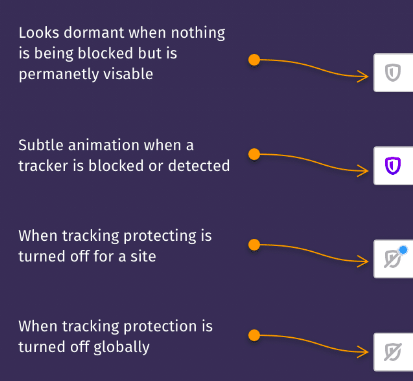
Namesto gumba „(i)“ bo kazalnik ravni varnosti povezave, ki bo omogočil oceno stanja načinov blokiranja kode za sledenje premikom. Barva ikone ključavnice za HTTPS bo spremenjena iz zelene v sivo (zelena barva bo spet možna preko nastavitve security.secure_connection_icon_color_gray).
Na splošno opazimo prehod brskalnikov od pozitivnih kazalnikov varnosti k prikazu opozoril o težavah z varnostjo. Pomen ločevanja HTTPS izgublja smisel, saj v sodobnih razmerah večina zahtevkov obdeluje z uporabo šifriranja in se dojema kot danost, ne pa dodatna zaščita.
Po s storitvijo Firefox Telemetry globalni delež zahtevkov strani po HTTPS znaša 79,27 % (pred letom 70,3 %, pred dvema letoma 59,7 %), v ZDA pa 87,7 %.
Informacije o EV-certifikatu bodo v spustnem meniju. Za ponovno prikazovanje informacij o EV-certifikatu v naslovni vrstici je v about:config dodana možnost „security.identityblock.show_extended_validation“. Prenova naslovne vrstice na splošno ponavlja , prej potrjene za Chrome, vendar v Firefoxu trenutno ni načrtovano privzeto poddomeno „www“ in dodati mehanizem (SXG). Spomnimo, da SXG lastniku enega spletnega mesta omogoča, da s pomočjo digitalne podpisa avtorizira objavo določenih strani na drugem spletnem mestu, po tem pa bo ob obisku teh strani na drugem spletnem mestu brskalnik uporabniku prikazal URL izvornega spletnega mesta, čeprav je stran naložena s drugega gostitelja.
Dopolnilo: Informacije, predstavljene v prvotni različici novice o nameri skritja „https://“ se niso potrdile, vendar je to predlog prešel v stanje „task“ in dodan v skupni za spremembo prikaza HTTPS v naslovni vrstici.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish