

我们在第11、12和13天的视频课程中已经讨论了VLAN本地网络,今天将继续根据ICND2的主题进行学习。我几个月前录制了之前的视频,这标志着ICND1考试准备的结束,这段时间我非常忙。我想,许多人已经成功通过了这次考试,而那些推迟测试的人可以等待第二部分课程的结束,并尝试参加综合考试CCNA 200-125。
今天的视频课程“第34天”我们开始ICND2课程的主题。很多人问我,为什么我们没有讨论OSPF和EIGRP。原因在于这些协议不包含在ICND1课程的主题中,而是在准备ICND2考试时学习。从今天开始,我们将开始覆盖课程第二部分的主题,并且当然会学习OSPF和EIGRP协议。在开始今天的主题之前,我想谈谈我们视频课程的结构。在讲解ICND1主题时,我没有遵循公认的模板,而是逻辑性地解释材料,因为我认为这种方式更容易理解。但在学习ICND2时,我应听众的请求,将按照课程计划和Cisco课程的内容来呈现实用材料。
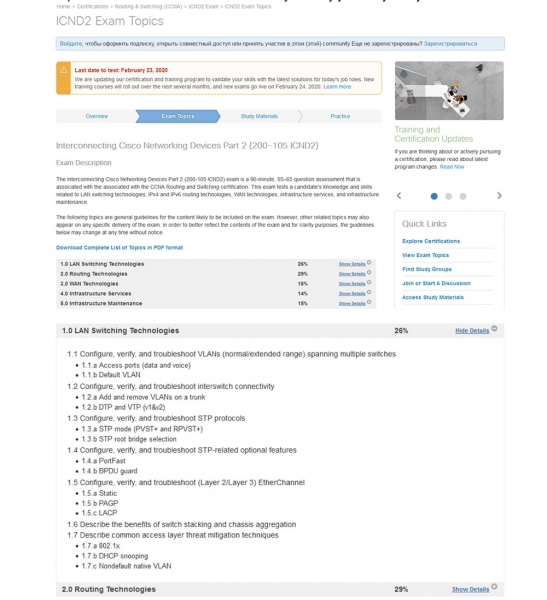
如果您访问公司的网站,您将看到该计划以及整个课程分为五个主要部分:
— 本地网络交换技术(26%的学习材料);
— 路由技术(29%);
— 全球网络技术(16%);
— 基础设施服务(14%);
— 基础设施维护(15%)。
我将从第一部分开始。如果点击右侧的下拉菜单,可以查看该部分的详细主题。今天的视频课将涵盖第1.1节的主题:‘设置、检查和故障排除VLAN网络(普通/扩展范围),涉及多个交换机’以及子节1.1a‘接入端口(数据和语音消息)’和1.1.b‘默认VLAN’。
Nadal bom poskušal upoštevati isto načelo razlaganja, kar pomeni, da bo vsak video posvečen enemu poglavju z podpoglavji, in če bo materiala premalo, bom združeval teme več poglavij v enem video, na primer 1.2 in 1.3. Če pa bo materiala v poglavju preveč, bom to razdelil na dva videa. V vsakem primeru bomo sledili programu tečaja, vi pa boste zlahka lahko primerjali vaše zapiske z aktualnim učnim načrtom Cisco.
Na zaslonu vidite moj nov delovni prostor, to je Windows 10. Če želite izboljšati svoj delovni prostor z različnimi pripomočki, si lahko ogledate moje video z naslovom „Pimp Your Desktop“, kjer govorim o tem, kako prilagoditi delovno mesto vašim potrebam. Videe tovrstne narave objavljam na drugem kanalu, ExplainWorld, zato lahko uporabite povezavo v zgornjem desnem kotu in se seznanite z njegovim vsebinam.
Pred začetkom lekcije vas prosim, da ne pozabite deliti mojih videov in dajte mi lajk. Prav tako želim spomniti na naše kontakte v družbenih omrežjih in povezave do mojih osebnih strani. Lahko mi pišete na elektronski naslov in, kot sem že omenil, bodo prednost pri prejemanju mojega osebnega odgovora imeli ljudje, ki so opravili donacijo na naši spletni strani.
Če niste opravili donacij, ni panike, lahko pustite svoje komentarje pod video lekcijami na kanalu YouTube in jih bom odgovarjal po svojih najboljših močeh.
Torej, danes, v skladu z razporedom Cisco, bomo obravnavali 3 vprašanja: primerjali bomo Default VLAN, ali VLAN po privzetku, z Native VLAN, ali »izvorno« VLAN, izvedeli bomo, kako se Normal VLAN (običajen razpon VLAN) razlikuje od razširjenega razpona omrežij Extended VLAN in pregledali bomo razliko med Data VLAN (VLAN podatkov) in Voice VLAN (glasovna VLAN). Kot sem že rekel, smo to vprašanje že obravnavali v prejšnjih epizodah, vendar precej površno, zato še vedno mnogi učenci težko opredelijo razliko med tipi VLAN. Danes bom to razložil tako, da bo vsakomur jasno.
Razmislimo, v čem je razlika med Default VLAN in Native VLAN. Če vzamete povsem nov preklopnik Cisco z tovarniškimi nastavitvami, bo imel 5 VLAN – VLAN1, VLAN1002, VLAN1003, VLAN1004 in VLAN1005.
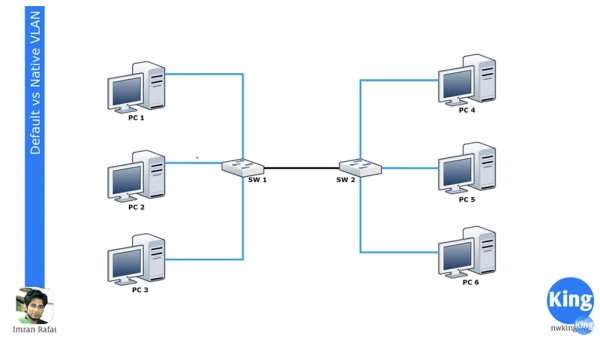
VLAN1 je VLAN, ki je privzeto dodeljena vsem Cisco napravami, medtem ko so VLAN 1002-1005 rezervirane za Token Ring in FDDI. Omrežje VLAN1 ni mogoče izbrisati ali preimenovati, nanj ni mogoče dodati vmesnikov, in vsi stiki stikala privzeto pripadajo temu omrežju, dokler niso drugače nastavljeni. Privzeto lahko vsa stikala komunicirajo med seboj, ker so vse del VLAN1. To je tisto, kar pomeni 'privzeti VLAN'.
Če odprete nastavitve stikala SW1 in dodelite dva vmesnika omrežju VLAN20, bosta postala del omrežja VLAN20. Preden začnete današnji učni dan, vam toplo priporočam, da si ogledate omenjene epizode 11, 12 in 13, ker ne bom ponavljal, kaj je VLAN in kako delujejo.
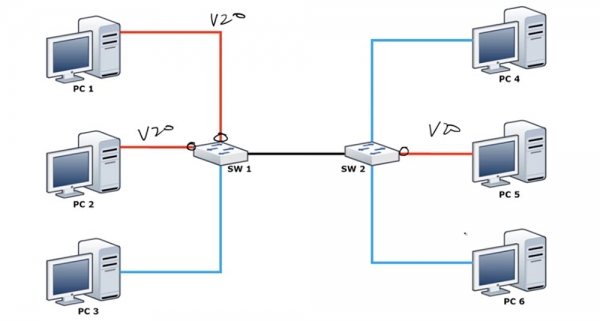
Le opomnil bi, da ni mogoče avtomatsko pripisati vmesnikov omrežju VLAN20, dokler je ne ustvarite, zato morate najprej preiti v globalni način konfiguracije stikala in ustvariti VLAN20. Lahko pogledate konzolo nastavitev CLI in razumete, na kaj mislim. Potem ko dodelite ti 2 vhoda za delo z VLAN20, se računalnika PC1 in PC2 lahko povežeta med seboj, ker bosta oba pripadala istemu omrežju VLAN20. Vendar pa bo računalnik PC3 še vedno del VLAN1 in zato ne bo mogel komunicirati z računalniki v omrežju VLAN20.
Imamo drugo stikalo SW2, eden od vmesnikov katerega je dodeljen za delovanje z VLAN20, in na ta vhod je priključen računalnik PC5. V tej konfiguraciji povezave PC5 ne more komunicirati s PC4 in PC6, vendar lahko ti dva računalnika med seboj komunicirata, saj pripadata istemu omrežju VLAN1.
Obe stikali sta povezani preko trunk povezave preko ustrezno nastavljenih portov. Ne bom ponavljal, le rekel bom, da so vsi porti stikala privzeto nastavljeni v način trunkiranja preko protokola DTP. Če je na kateri port priključen računalnik, bo ta port uporabljal način dostopa. Če želite ta port, ki je povezan s PC3, preklopiti v ta način, boste morali vnesti ukaz switchport mode access.
Torej, če povežete dve stikali med seboj, tvorita trunk. Dva zgornja porta SW1 bosta skozi sebe prepuščala promet samo VLAN20, spodnji port pa samo promet VLAN1, toda trunk povezava bo prepuščala ves promet, ki gre skozi stikalo. Tako bo SW2 prejemal promet tako VLAN1 kot VLAN20.
Kot veste, imajo omrežja VLAN lokalni pomen. Zato SW2 ve, da se lahko promet, ki pride na vrata VLAN1 iz PC4, pošlje PC6 le preko vratu, ki prav tako pripada VLAN1. Vendar pa, ko en stikalo pošlje promet drugemu stikalu po trunku, mora uporabiti mehanizem, ki drugemu stikalju razloži, kakšen promet je to. Kot tak mehanizem se uporablja omrežje Native VLAN, ki je povezano z trunk-portom in prepušča označen promet.
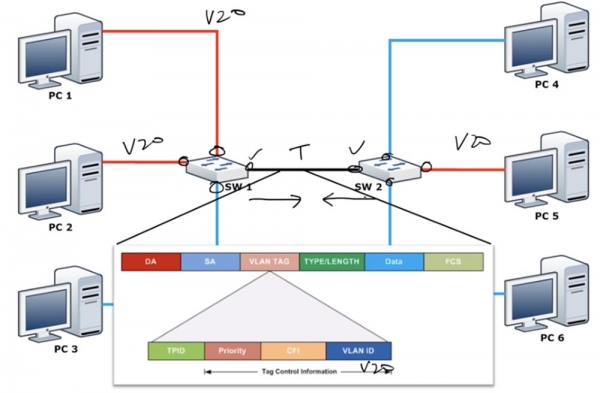
Kot sem že omenil, ima stikalo le eno omrežje, ki ni podvrženo spremembam – to je privzeto omrežje VLAN1. Vendar pa je privzeti Native VLAN in VLAN1. Kaj je Native VLAN? To je omrežje, ki prepušča neoznačen promet VLAN1, toda takoj, ko na trunk-port prispete promet iz katerega koli drugega omrežja, v našem primeru VLAN20, mora biti nujno označen. Vsak okvir vsebuje naslov za prejemnika DA, naslov pošiljatelja SA in VLAN oznako, ki vsebuje identifikator omrežja VLAN ID. V našem primeru ta identifikator kaže, da ta promet pripada VLAN20, zato ga lahko pošljemo le prek vratu VLAN20 in je namenjen PC5. Lahko rečemo, da Native VLAN odloča, ali mora biti promet označen ali neoznačen.
Zapomnite si, da je VLAN1 privzeto Native VLAN, ker privzeto vsa vrata uporabljajo VLAN1 kot Native VLAN za prenos neoznačenega prometa. Vendar pa je omrežje Default VLAN le VLAN1, edino omrežje, ki ga ni mogoče spremeniti. Če stikalo prejme neoznačene okvire na trunk-portu, jih samodejno šteje za Native VLAN.
Na kratko, v stikalah Cisco je mogoče uporabiti katero koli VLAN kot Native VLAN, na primer VLAN20, medtem ko je privzeta VLAN lahko le VLAN1.
Pri tem se lahko pojavi problem. Če na prvem stikalu spremenimo Native VLAN za trunk-port na VLAN20, bo port pomislil: „če je to Native VLAN, potem promet ne potrebuje oznake“ in bo poslal neoznačen promet VLAN20 po trunku drugemu stikalu. Stikalo SW2, ki prejme ta promet, bo reklo: „odlično, ta promet nima oznake. Po mojih nastavitvah je moja Native VLAN VLAN1, kar pomeni, da moram ta neoznačen promet poslati po omrežju VLAN1“. Tako bo SW2 usmeril prejet promet le do PC4 in PC6, čeprav je namenjen PC5. To bo privedlo do velike varnostne težave, saj bo promet VLAN zmeden. Zato je vedno potrebno nastaviti isto Native VLAN na obeh trunk-portih; če je Native VLAN za trunk-port SW1 VLAN20, potem mora biti ta VLAN20 nastavljena tudi kot Native VLAN na trunk-portu SW2.
Tukaj je razlika med Native VLAN in Default VLAN, in treba se je spomniti, da se morajo vse Native VLAN v trunku ujemati (opomba prevajalca: zato je bolje uporabiti omrežje, različne od VLAN1, kot Native VLAN).
Poglejmo to z vidika stikala. Lahko se povežete v stikalo in vpišete ukaz show vlan brief, nato pa boste videli, da so vsi porti stikala povezani z Default VLAN1.
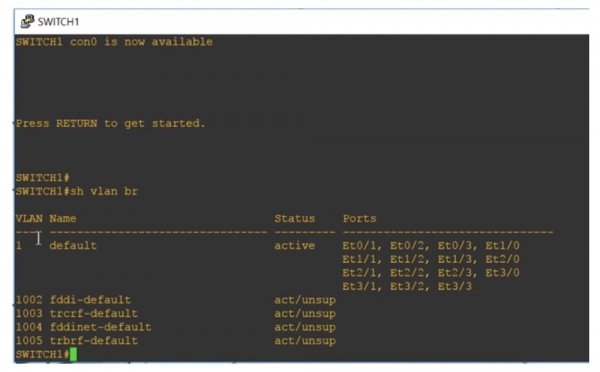
Spodaj je prikazanih še 4 VLAN omrežij: 1002, 1003, 1004 in 1005. Tudi ta so Default VLAN, kar vidite iz njihove oznake. So osnovna omrežja, ker so rezervirana za določena omrežja — Token Ring in FDDI. Kot vidite, so v aktivnem stanju, vendar niso podprta, ker stikalo ni povezano z omrežji omenjenih standardov.
Oznaka “default” za omrežje VLAN 1 se ne more spremeniti, saj je to privzeto omrežje. Ker so kot privzeto vsi porti stikala pripadni temu omrežju, se lahko vsa stikala povežejo med seboj privzeto, brez potrebe po dodatnih nastavitvah portov. Če želite povezati stikalo z drugim omrežjem, vstopite v način globalnih nastavitev in ustvarite to omrežje, na primer VLAN20. Po pritisku „Vnos“ boste prešli na nastavitve ustvarjenega omrežja in mu lahko dodelite ime, na primer Management, nato pa izstopite iz nastavitev.
Če zdaj uporabimo ukaz show vlan brief, bomo videli, da imamo novo omrežno VLAN20, kateri ne ustreza nobena vrata stikalo. Da bi tej mreži dodelili določeno vrata, moramo izpostaviti vmesnik, na primer int e0/1, že vstopiti v nastavitve teh vrat in vnesti ukaze switchport mode access in switchport access vlan20.
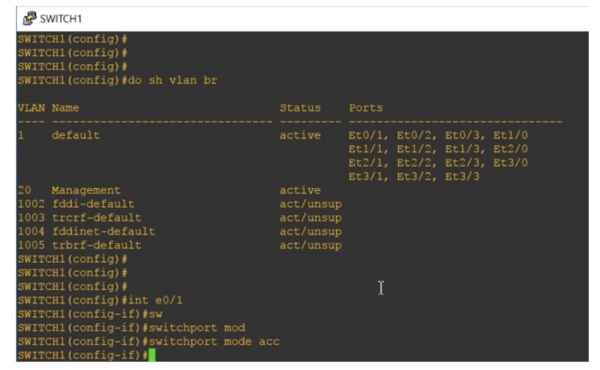
Če prosimo sistem, da prikaže stanje omrežij VLAN, bomo videli, da je zdaj vrata Ethernet 0/1 namenjena omrežju Management, kar pomeni, da je bila avtomatsko premaknjena sem iz območja vrat, namenjenih privzeto za VLAN1.
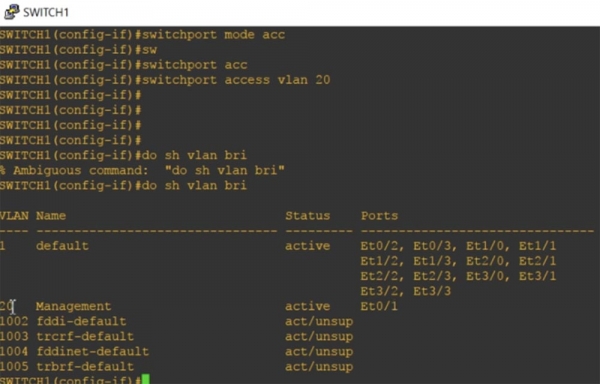
Zapomnite si, da ima vsak access-port lahko le eno Data VLAN, zato ne more hkrati upravljati dveh omrežij VLAN.
Zdaj poglejmo Native VLAN. Uporabljam ukaz show int trunk in vidim, da je vrata Ethernet0/0 dodeljena za trunk.
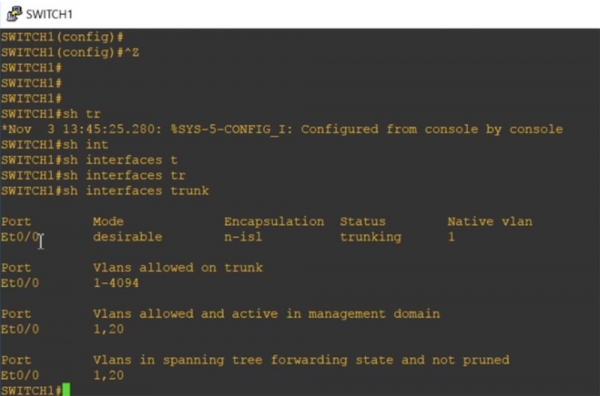
Nisem rabil tega posebej narediti, ker protokol DTP samodejno dodeli ta vmesnik za trunking. Vrata so v načinu desirable, inkapsulacija po vrsti n-isl, stanje vrat – trunking, omrežje – Native VLAN1.
Naslednji je dovoljen interval številk omrežij VLAN za trunking 1-4094 in navedeno je, da delujeta omrežji VLAN1 in VLAN20. Zdaj bom prešel v način globalne konfiguracije in vnesel ukaz int e0/0, s katerim se bom premaknil v nastavitve tega vmesnika. Poskušam ročno programirati to vrata za delovanje v načinu trunk s ukazom switchport mode trunk, vendar sistem ne sprejme ukaza in odgovori, da: 'vmesnik z avtomatskim načinom trunk inkapsulacije ne more biti preklopljen v način trunk.'
Zato moram najprej konfigurirati vrsto inkapsulacije trunk, za kar uporabim ukaz switchport trunk encapsulation. Sistem je izdal namige z možnimi parametri tega ukaza:
dot1q — med trunkingom vrata uporabljajo inkapsulacijo trunk standarda 802.1q;
isl — med trunkingom vrata uporabljajo le inkapsulacijo trunk lastniškega protokola Cisco ISL;
negotiate – naprava izvaja inkapsulacijo trunkinga z vsakim napravo, povezano s tem vrati.
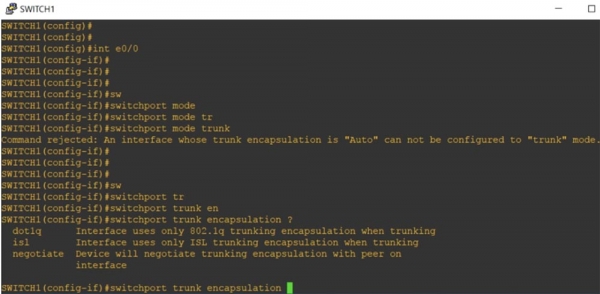
Na vsakem koncu trunk-a mora biti izbran enak tip enkapsulacije. Privzeto stikalo 'iz škatle' podpira le trunking tipa dot1q, saj ta standard podpira skoraj vse omrežne naprave. Programiral bom naš vmesnik na enkapsulacijo trunkinga po tem standardu s pomočjo ukaza switchport trunk encapsulation dot1q, nato pa bom uporabil prej zavrnjeni ukaz switchport mode trunk. Zdaj je naš port programiran v režim trunk.
Če je trunk sestavljen iz dveh Cisco stikali, se privzeto uporablja lastniški protokol ISL. Če pa eno stikalo podpira dot1q in ISL, drugo pa le dot1q, se trunk samodejno preklopi v režim enkapsulacije dot1q. Če ponovno pogledamo možnosti trunkinga, vidimo, da se je režim enkapsulacije trunkinga vmesnika Et0/0 spremenil iz n-isl na 802.1q.
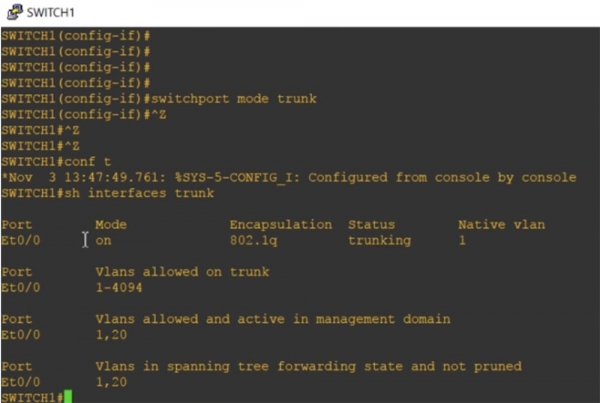
Če vtipkate ukaz show int e0/0 switchport, boste videli vse parametre stanja tega porta.
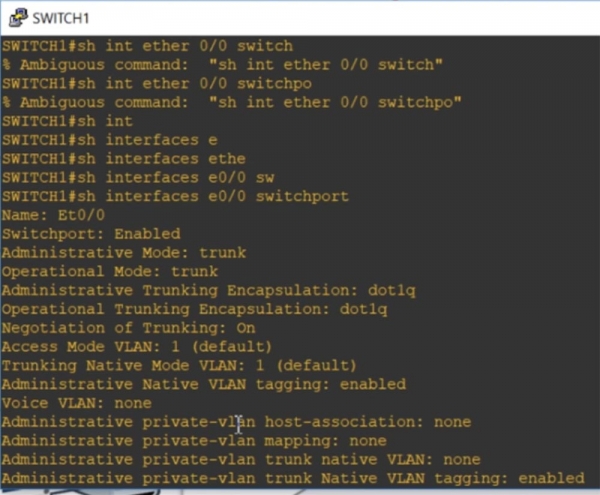
Vidite, da je privzeto VLAN1 za trunking 'domača mreža' Native VLAN in v tem primeru je mogoč način označevanja prometa Native VLAN. Nato uporabim ukaz int e0/0, preidem v nastavitve tega vmesnika in vpišem switchport trunk, po čemer sistem ponudi nasvete o možnih parametrih tega ukaza.
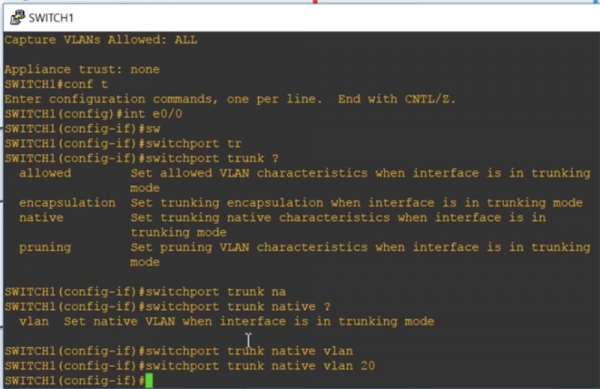
Allowed pomeni, da če je port v režimu trunk, bodo nastavljene dovoljene značilnosti VLAN. Encapsulation aktivira enkapsulacijo trunkinga, če je port v režimu trunk. Uporabim parameter native, ki pomeni, da bodo v režimu trunk za port nastavljene lastnosti native, in vpišem ukaz switchport trunk native VLAN20. Tako bo v režimu trunk VLAN20 domača VLAN za ta port prvega stikala SW1.
Imamo drugo stikalo, SW2, katerega trunk-port uporablja VLAN1 kot Native VLAN. Zdaj vidite, da protokol CDP daje sporočilo, da je bilo odkrito neskladje Native VLAN na obeh koncih trunk-a: trunk-port prvega stikala Ethernet0/0 uporablja Native VLAN20, medtem ko trunk-port drugega uporablja Native VLAN1. To ponazarja razliko med Native VLAN in Default VLAN.
Poglejmo običajen in razširjen razpon VLAN.
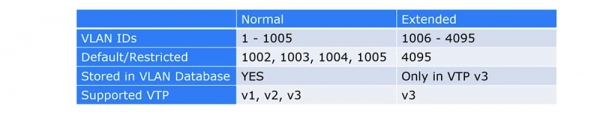
Dugo vremena je Cisco podržavao samo opseg VLAN brojeva od 1 do 1005, pri čemu su brojevi od 1002 do 1005 bili rezervisani po defaultu za Token Ring i FDDI VLAN. Ove mreže su se nazivale obične VLAN. Ako se sećate, VLAN ID je oznaka veličine 12 bita koja omogućava postavljanje broja do 4096, međutim, iz razloga kompatibilnosti, Cisco je koristio brojeve samo do 1005.
Prošireni opseg VLAN uključuje brojeve od 1006 do 4095. Može se koristiti na starim uređajima samo ako podržavaju VTP v3. Ako koristite VTP v3 i prošireni opseg VLAN, morate isključiti podršku za VTP v1 i v2, jer prva i druga verzija ne mogu raditi sa VLAN-ovima ako imaju broj veći od 1005.
Dakle, ako koristite Extended VLAN za stare prekidače, VTP mora biti u stanju „desable“, i trebate ga ručno konfigurirati za VLAN, inače neće moći da se ažurira baza podataka VLAN. Ako planirate koristiti Extended VLAN sa VTP-om, potrebna vam je treća verzija VTP.
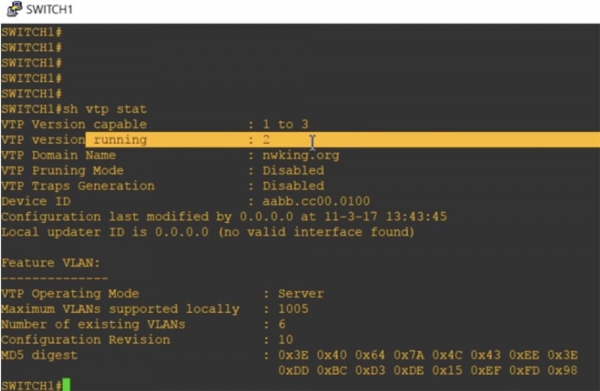
Pogledajmo stanje VTP pomoću komande show vtp status. Vidite da prekidač radi u režimu VTP v2, dok je podrška za verzije 1 i 3 moguća. Dodelio sam mu ime domena nwking.org.
Ovde je važan režim upravljanja VTP – server. Vidite da je maksimalan broj podržanih VLAN mreža 1005. Tako možemo shvatiti da ovaj prekidač po defaultu podržava samo običan opseg VLAN.
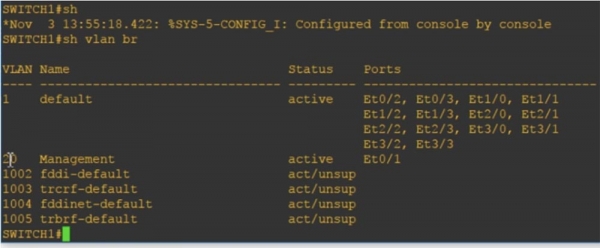
Sada ću uneti komandu show vlan brief, i videćete VLAN20 Management koji se spominje ovde, jer je deo baze podataka VLAN.
Ako sada zatražim prikaz trenutne konfiguracije uređaja komandom show run, nećemo videti ništa o VLAN-ima, jer se oni nalaze samo u bazi podataka VLAN.
Nakon toga koristim komandu vtp mode da postavim režim rada VTP-a. Stariji prekidači su imali samo tri parametra za ovu komandu: client, koji prebacuje prekidač u režim klijenta, server, koji omogućava režim servera, i transparent, koji prebacuje prekidač u 'prozirni' režim. Pošto je na starim prekidačima bilo nemoguće potpuno onemogućiti VTP, u ovom režimu, prekidač, ostajući u okviru VTP domene, jednostavno prestaje da prima ažuriranja baze podataka VLAN mreža koja dolaze na njegove portove putem VTP protokola.
V novih stikalih se je pojavil parameter off, ki omogoča popolno onemogočanje načina VTP. Poglejmo, kako lahko napravo preklopimo v prosojni način z ukazom vtp mode transparent in še enkrat preverimo trenutno konfiguracijo. Kot vidite, je zdaj dodan zapis o VLAN20. Tako bo, če dodamo kakšno omrežje VLAN, katerega številka je v običajnem obsegu VLAN od 1 do 1005, in bo VTP v prosojnem ali off načinu, ta omrežje dodana v trenutno konfiguracijo in v bazo podatkov virtualnih lokalnih omrežij.
Poskusimo dodati VLAN 3000 in videli boste, da je v prosojnem načinu tudi ta dodan v trenutno konfiguracijo. Običajno, če želimo dodati omrežje iz razširjenega obsega VLAN, moramo uporabiti ukaz vtp version 3. Kot vidite, sta obe omrežji VLAN20 in VLAN3000 prikazani v trenutni konfiguraciji.
Če izstopite iz prosojnega načina in omogočite način strežnika z ukazom vtp mode server, in nato ponovno preverite trenutno konfiguracijo, boste opazili, da so zapisi o VLAN popolnoma izginili. To se je zgodilo, ker so vse informacije o VLAN shranjene samo v bazi podatkov VLAN in jih lahko vidite le v prosojnem načinu VTP. Ker sem omogočil način VTP v3, lahko po uporabi ukaza show vtp status opazite, da se je največje število podprtih VLAN povečalo na 4096.
Torej, baza podatkov VTP v1 in VTP v2 podpira samo običajne VLAN s številkami od 1 do 1005, medtem ko baza podatkov VTP v3 vključuje zapise o razširjenih VLAN s številkami od 1 do 4096. Če uporabljate način VTP prosojno ali VTP off, bodo informacije o VLAN dodane v trenutno konfiguracijo. Če želite uporabiti razširjen obseg VLAN, mora biti naprava v načinu VTP v3. To je razlika med običajnimi in razširjenimi VLAN.
Sedaj bomo primerjali VLAN za podatke in VLAN za glasovni prenos. Če se spomnite, sem dejal, da lahko vsak port hkrati pripada samo eni VLAN.
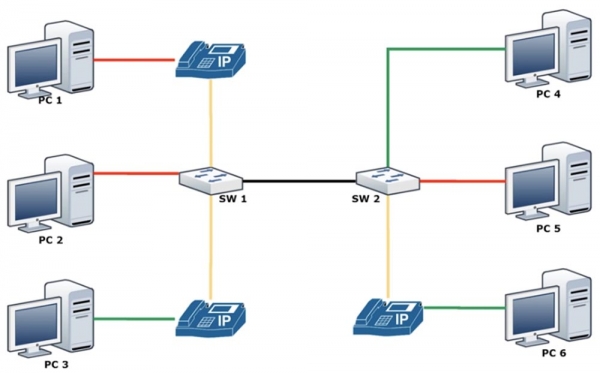
V mnogih primerih pa moramo nastaviti vrata za delo z IP-telefonijo. Sodobni IP-telefoni Cisco imajo vgrajen svoj switch, zato lahko telefon preprosto priključite s kablom na steno, računalnik pa s patch kabelom. Težava je bila v tem, da je morala stenska vtičnica, na katero se priključuje port telefona, imeti dve različni VLAN. Že v video lekcijah 11 in 12 smo razpravljali o tem, kaj storiti, da se izognemo zankam v prometu, kako uporabiti koncept 'domovske' VLAN, ki omogoča neprikazan promet, vendar so to vse bile obvozne metode. Končna rešitev težave je bila koncept delitve VLAN na omrežja za podatkovni promet in omrežja za glasovni promet.
V tem primeru združite vse telefonske linije v glasovno VLAN. Na sliki je prikazano, da računalnika PC1 in PC2 pripadata rdečemu omrežju VLAN20, računalnik PC3 pa zelenemu omrežju VLAN30, vendar pa bodo vsi s temi računalniki povezani IP-telefoni pripadali istemu rumenemu glasovnemu omrežju VLAN50.
Dejansko bo vsak port switcha SW1 imel hkrati 2 omrežji VLAN – za podatke in za glas.
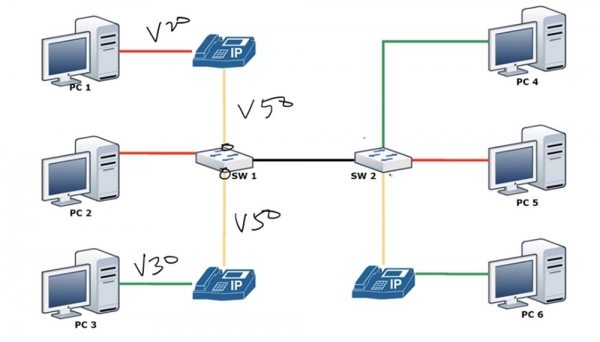
Kot sem že omenil, access VLAN vedno vsebuje eno VLAN, ne morete imeti dveh VLAN na enem portu. Na enem vmesniku ne morete istočasno uporabiti ukazov switchport access vlan 10, switchport access vlan 20 in switchport access vlan 50. Vendar lahko na istem vmesniku uporabite dva ukaza: switchport access vlan 10 in switchport voice vlan 50. Torej, ker IP-telefon vsebuje svoj switch, lahko inkapsulira in pošlje glasovni promet VLAN50, obenem pa sprejema in pošilja podatkovni promet iz omrežja VLAN20 v načinu switchport access na switch SW1. Poglejmo, kako se ta način nastavi.
Najprej bomo ustvarili omrežje VLAN50 in nato prešli na nastavitve vmesnika Ethernet 0/1 ter ga programirali v način switchport mode access. Po tem zaporedno vnesem ukaze switchport access vlan 10 in switchport voice vlan 50.
Pozabil sem nastaviti enak način VLAN za trunk, zato bom šel na nastavitve porta Ethernet 0/0 in vnesel ukaz switchport trunk native vlan 1. Zdaj bom prosil, da pokažem parametre VLAN, in vidite, da imamo zdaj na portu Ethernet 0/1 obe omrežji – VLAN 50 in VLAN20.
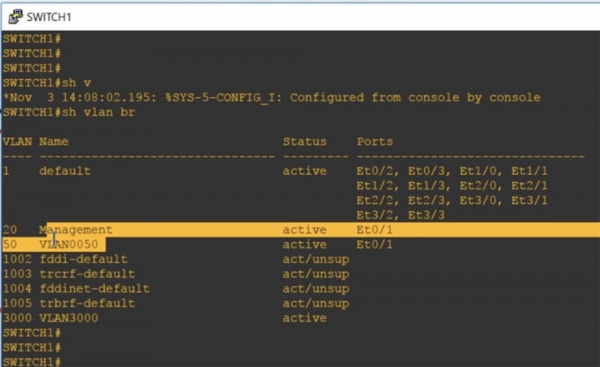
Tako, če vidite, da sta na istem portu dve VLAN, to pomeni, da je ena od njih glasovna mreža Voice VLAN. To ne more biti trunk, saj lahko ob pogledu na možnosti trunk z ukazom show int trunk vidimo, da trunk port vsebuje vse VLAN mreže, vključno z omrežjem privzete VLAN1.
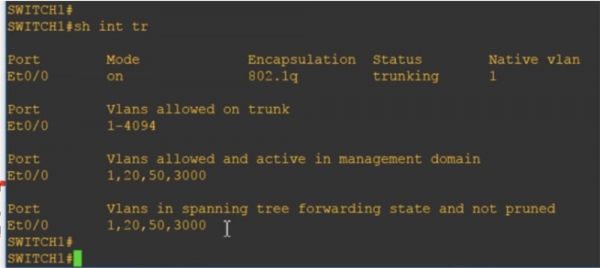
Lahko rečemo, da tehnično, ko ustvarite podatkovno mrežo in glasovno mrežo, vsak od teh portov deluje kot polutrunk: za eno omrežje deluje kot trunk, za drugo pa kot access port.
Če vnesete ukaz show int e0/1 switchport, lahko vidite, da nekatere lastnosti ustrezajo dvema načinoma delovanja: imamo tako static access kot tudi inkapsulacijo trunkinga. Pri tem je način access mode povezan z podatkovno mrežo VLAN 20 Management in hkrati obstaja glasovna mreža VLAN 50.
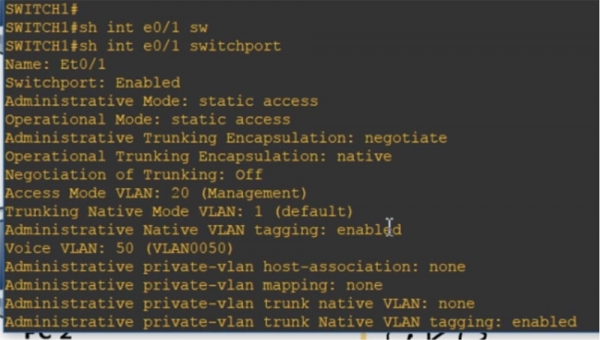
Lahko si ogledate trenutne nastavitve, ki bodo prav tako pokazale, da na tem portu obstajata omrežji access vlan 20 in voice vlan 50.
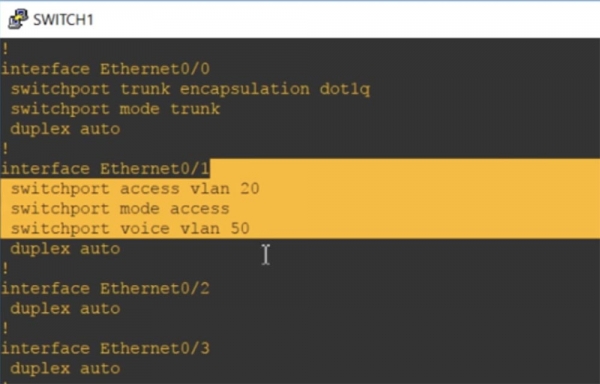
To je razlika med omrežjema Data VLAN in Voice VLAN. Upam, da ste razumeli vse, o čemer sem govoril; če ne – si enostavno ponovno oglejte to video lekcijo.
Thank you for staying with us. Do you enjoy our articles? Want to see more interesting materials? Support us by placing an order or recommending us to your acquaintances. 30% discount for Habra users on our unique entry-level server alternative designed for you: (options available with RAID1 and RAID10, up to 24 cores and up to 40GB DDR4).
Dell R730xd at half the price? Only with us in the Netherlands! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — from $99! Read about how
Izvor: habr.com
