

Zero Trust („nulto zaupanje“) je model varnosti, ki ga je razvil nekdanji analitik Forrester leta 2010. Od takrat je model „nulto zaupanje“ postal najbolj priljubljena koncept v kibernetski varnosti. Nedavne množične uhajanje podatkov le potrjujejo potrebo podjetij, da namenijo več pozornosti kibernetski varnosti, model Zero Trust pa se lahko izkaže za pravilen pristop.
Zero Trust pomeni popolno pomanjkanje zaupanja do kogarkoli - tudi uporabnikov znotraj perimetra. Model predvideva, da se mora vsak uporabnik ali naprava vsakokrat potrditi, ko zahteva dostop do kakršnega koli vira znotraj ali zunaj omrežja.
Bodite pozorni, če želite izvedeti več o konceptu varnosti Zero Trust.
Kako deluje koncept Zero Trust
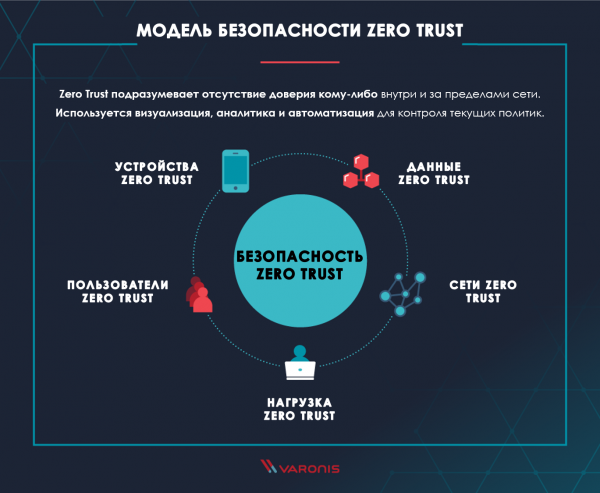
Koncept Zero Trust se je razvil v celosten pristop k kibernetski varnosti, ki vključuje več tehnologij in procesov. Cilj modela „nulto zaupanje“ je zaščititi podjetje pred sodobnimi grožnjami v kibernetski varnosti in uhajanjem podatkov, hkrati pa doseči skladnost z zakonodajnimi predpisi o zaščiti podatkov in varnosti.
Analizirajmo glavna področja koncepta Zero Trust. Forrester svetuje organizacijam, naj se posvetijo vsakemu od teh točk, da zgradijo najboljšo strategijo „nulto zaupanje“.
Podatki Zero Trust: Vaši podatki so tisto, kar skušajo ukrasti zlonamerneži. Zato je popolnoma smiselno, da je prva osnova koncepta „nulto zaupanje“ To pomeni, da je nujno treba analizirati, zaščititi, klasificirati, spremljati in vzdrževati varnost svojih korporativnih podatkov.
Omrežja Zero Trust: Za krajo informacij se morajo napadalci premikati po omrežju, zato je vaša naloga, da to proces čim bolj otežite. Segmentirajte, izolirajte in nadzorujte svoja omrežja z modernimi tehnologijami, kot so naprave za požarno zaščito nove generacije, zasnovane posebej za te namene.
Uporabniki Zero Trust: Ljudje so najslabša povezava v strategiji varnosti. Omejite, spremljajte in strogo uveljavite principe dostopa uporabnikov do virov znotraj omrežja in interneta. Nastavite VPN, CASB (posredniki varnega dostopa do oblaka) in druge možnosti dostopa za zaščito vaših zaposlenih.
Obremenitev Zero Trust: Termin obremenitve uporabljajo predstavniki oddelka za storitve in nadzor infrastrukture, da označijo celoten kup aplikacij in zadnje programske opreme, ki jo uporabljajo vaši kupci za interakcijo z podjetjem. Nepopravljena odjemalska programska oprema predstavlja pogost vektor napada, proti kateremu se je treba zaščititi. Z vsemi tehnologijami – od hipervizorja do spletnega prednjega konca – ravnajte kot z vektorjem grožnje in jih zaščitite z orodji, ki ustrezajo konceptu 'ničelnega zaupanja'.
Napravice Zero Trust: S širjenjem interneta stvari (pametni telefoni, pametne televizije, pametne kavne aparate itd.) se je število naprav, ki delujejo znotraj vaših omrežij, v zadnjih nekaj letih dramatično povečalo. Te naprave so prav tako potencialni vektor napada, zato morajo biti segmentirane in spremljane, kot katerikoli drug računalnik v omrežju.
Vizualizacija in analitika: Za uspešno izvajanje načela 'ničelnega zaupanja' ponudite vašim zaposlenim v oddelku za varnost in odzivanje na incidente orodja za vizualizacijo vsega, kar se dogaja v vašem omrežju, ter analitiko, da bi razumeli smisel dogajanja. in analitika so ključni dejavniki pri uspešnem boju proti morebitnim grožnjam v omrežju.
Avtomatizacija in upravljanje: pomagata vzdrževati delovanje vseh vaših sistemov z modelom 'ničelnega zaupanja' in spremljajo izvajanje politik Zero Trust. Ljudje preprosto ne zmorejo slediti obsegu dogodkov, ki so potrebni za načelo 'ničelnega zaupanja'.
3 principi modela Zero Trust
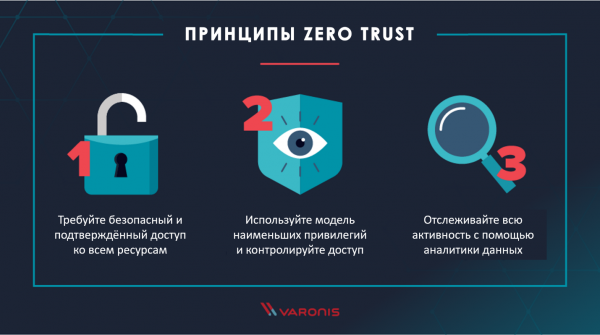
Zahtevajte varen in potrjen dostop do vseh virov.
Prvi osnovni princip koncepta Zero Trust – vse dostopa do vsem virom. Vsakič, ko se uporabnik obrne na datotečni vir, aplikacijo ali oblačno shrambo, je potrebno izvesti ponovno avtentifikacijo in avtorizacijo tega uporabnika za ta vir.
Obravnavajte vsako poskus dostopa do vaše mreže kot grožnjo, dokler to ni potrjeno drugače, ne glede na vaš model gostovanja in od kod prihaja povezava.
Uporabite model najmanjših privilegijev in nadzorujte dostop
je varnostna paradigma, ki omejuje dostopne pravice vsakega uporabnika na raven, ki je potrebna za opravljanje delovnih nalog. Z omejevanjem dostopa vsakemu zaposlenemu preprečujete, da bi zlonamernež pridobil dostop do velikega števila podatkov prek kompromitacije enega računa.
Iskoristite , da dosežete najmanjše privilegije in omogočite lastnikom podjetij, da sami upravljajo s dovoljenji do njihovih podatkov. Redno izvajajte revizije pravic in članstva v skupinah.
Spremljajte vse
Načela 'ničelnega zaupanja' predvidevajo nadzor in preverjanje vsega. Beleženje vsakršnega omrežnega klica, dostopa do datoteke ali elektronske pošte za analizo škodljivih aktivnosti ni naloga, ki bi jo lahko opravil ena oseba ali celotna ekipa. Zato uporabite nad zbranimi logi, da enostavno odkrijete grožnje v vaši mreži, kot so , zlonamerna programska oprema ali prikrite eksfiltracije podatkov.
Vpeljava modela 'ničelnega zaupanja'
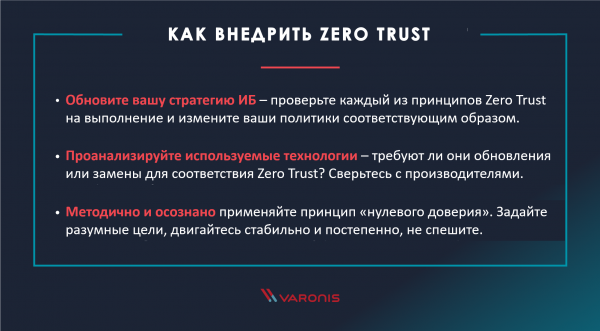
Določimo nekaj osnovnih priporočil pri uvajanju modela 'ničelnega zaupanja':
- Posodobite vsak element vaše strategije IB v skladu z načeli Zero Trust: Preverite vse dele vaše trenutne strategije na skladnost z zgoraj opisanimi načeli 'ničelnega zaupanja' in jih po potrebi prilagodite.
- Analizirajte uporabljeni tehnološki sklop in preverite, ali je potrebno njegovo posodabljanje ali zamenjava za dosego Zero Trust: Preverite pri proizvajalcih uporabljene tehnologije o njihovi skladnosti s načeli »ničelnega zaupanja«. Obrnite se na nove dobavitelje za iskanje dodatnih rešitev, ki bi lahko bile potrebne za uvedbo strategije Zero Trust.
- Sledite načelu sistematičnega in premišljenega pristopa pri uvedbi Zero Trust: postavite si merljive naloge in dosegljive cilje. Prepričajte se, da tudi novi dobavitelji rešitev ustrezajo izbrani strategiji.
Model Zero Trust: zaupajte svojim uporabnikom
Model »ničelnega zaupanja« nekoliko ne ustreza svojemu imenu, vendar fraza »ne verjemite ničemu, preverite vse« z druge strani ne zveni tako dobro. Resnično morate zaupati svojim uporabnikom, če (in to je res velik »če«) Če so prešli ustrezen nivo avtentifikacije in vaša spremljevalna orodja niso odkrila nič sumljivega.
Načelo »ničelnega zaupanja« s Varonis
Pri uvedbi načela Zero Trust vam Varonis omogoča uporabo pristopa, osredotočenega na varnost podatkov:
- Varonis skenira dostopne pravice in strukturo map za dosego , dodelitve poslovnih lastnikov podatkov in upravljanja dostopnih pravic s strani lastnikov.
- Varonis analizira vsebino in identificira kritične podatke z namenom dodajanja dodatne ravni varnosti in spremljanja najpomembnejših informacij ter za izpolnjevanje zakonodajnih zahtev.
- Varonis spremlja in analizira dostop do datotek, dejavnosti v Active Directory, VPN, DNS, Proxy in e-pošti za vedenja vsakega uporabnika v vaši mreži.
primerja trenutno dejavnost s standardnim profilom vedenja, da bi odkrila sumljive aktivnosti in generira varnostni incident s priporočili za naslednje korake za vsako od odkritih groženj. - Varonis ponuja temelj za spremljanje, razvrščanje, upravljanje dovoljenj in odkrivanje groženj, ki je potrebna za uvedbo načela »ničelnega zaupanja« v vaši mreži.
Zakaj prav model Zero Trust?
Strategija „ničesar ne zaupaš“ nudi pomembno raven zaščite proti uhajanju podatkov in sodobnim kibernetskim grožnjam. Vse, kar napadalcem zmanjkuje za vstop v vašo mrežo, sta čas in motivacija. Nobeni požarni zidovi ali pravila gesel jih ne morejo ustaviti. Potrebno je postaviti notranje ovire in spremljati vse, kar se dogaja, da bi zaznali njihovo delovanje med hekerskim napadom.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish