

Neraz sem bral mnenje, da je odpiranje RDP (Remote Desktop Protocol) pristanišča na internetu precej nevarno in da tega ne bi smeli početi. Dostop do RDP bi morali omogočiti ali preko VPN ali samo z določenih "belih" IP naslovov.
Upravljam več Windows Serverjev za manjša podjetja, kjer so mi naložili nalogo, da zagotovim oddaljen dostop do Windows Serverja za računovodje. Takšen sodoben trend – delo od doma. Razmeroma hitro sem spoznal, da je mučenje računovodij z VPN̟-jem nehvaležno opravilo, poleg tega pa ne morem zbrati vseh IP-jev za beli seznam, saj so IP naslovi pri ljudeh dinamični.
Zato sem šel po najpreprostejši poti – odprl sem RDP pristanišče navzven. Zdaj potrebujejo računovodje za dostop zagon RDP in vnos imena gostitelja (vključno s pristaniščem), uporabniškega imena in gesla.
V tem članku bom delil izkušnje (pozitivne in ne zelo) ter priporočila.
Tveganja
S čim tvegate, ko odprete RDP pristanišče?
1) Neavtoriziran dostop do občutljivih podatkov
Če nekdo ugane geslo za RDP, lahko pridobi podatke, ki jih želite obdržati zasebne: stanje računov, bilance, podatki strank …
2) Izguba podatkov
Na primer kot rezultat delovanja virusa-šifrant.
Ali pa kot posledica namernega delovanja napadalca.
3) Izguba delovne postaje
Delavcem je treba delati, sistem pa je bil kompromitiran, potrebno ga je ponovno namestiti / obnoviti / konfigurirati.
4) Kompromitacija lokalne mreže
Če napadalec pridobi dostop do Windows računalnika, lahko že z tega računalnika dostopa do sistemov, ki niso dostopni iz zunaj, iz interneta. Na primer do deljenih map, do omrežnih tiskalnikov itd.
Imel sem primer, ko je Windows Server naletel na šifrant
in ta šifrant je najprej šifriral večino datotek na disku C:, nato pa je začel šifrirati datoteke na NAS po omrežju. Ker je bil NAS Synology z nastavljenimi posnetki, sem NAS obnovil v 5 minutah, Windows Server pa sem moral namestiti na novo.
Opazovanja in priporočila
Windows Serverje spremljam s pomočjo , ki pošilja dnevnike v ElasticSearch. V Kibani je nekaj vizualizacij, jaz pa sem si nastavil lastno nadzorno ploščo.
Samo spremljanje ne ščiti, a pomaga določiti potrebne ukrepe.
Tukaj je nekaj opazovanj:
a) RDP bodo napadali po metodi brute-force.
Na enem od strežnikov sem RDP premaknil na nestandardni port 443 — da bi se zamaskiral pod HTTPS. Menjava standardnega porta se morda splača, a koristi so temu malo. Tukaj je statistika s tega strežnika:
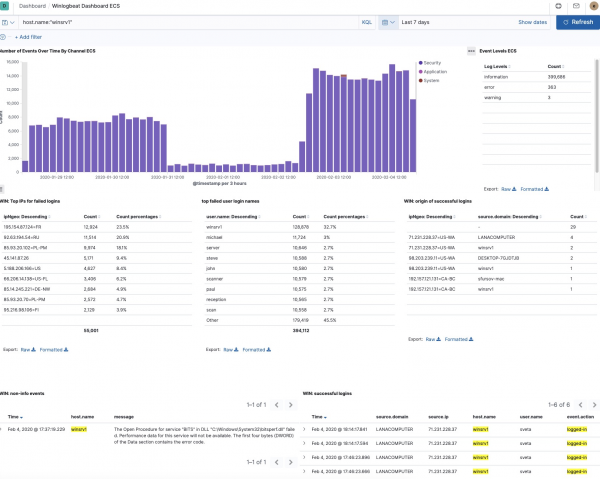
Videti je, da je bilo v enem tednu skoraj 400.000 neuspešnih poskusov dostopa preko RDP.
Videti je, da so poskusi dostopa prihajali s 55.001 IP naslovov (nekatere IP naslove sem že blokiral).
Tukaj se kar samo ponuja sklep, da bi bilo treba namestiti fail2ban, vendar
za Windows takšne pripomočke ni.
Obstaja nekaj zapuščenih projektov na GitHubu, ki naj bi to počeli, a jih še nisem poskusil namestiti:
Obstajajo tudi plačljive aplikacije, vendar jih nisem obravnaval.
Če poznate odprtai pripomoček za to nalogo — delite v komentarjih.
Posodobi: V komentarjih so svetovali, da port 443 ni najboljša izbira, bolje je izbrati visoke porte (32000+), ker se 443 pogosteje skenira in prepoznati RDP na tem portu ni problem.
Posodobitev: V komentarjih so svetovali, da tak pripomoček obstaja:
b) Obstajajo določena uporabniška imena, ki jih napadalci raje uporabljajo
Videti je, da se napadi izvajajo z uporabo seznama različnih imen.
Opazil sem pa še to: znaten del poskusov je uporaba imena strežnika kot prijavnega imena. Priporočilo: ne uporabljajte istega imena za računalnik in za uporabnika. Poleg tega se včasih zdi, da poskušajo razčleniti ime strežnika: na primer, za sistem z imenom DESKTOP-DFTHD7C je bilo največ poskusov dostopa z imenom DFTHD7C:
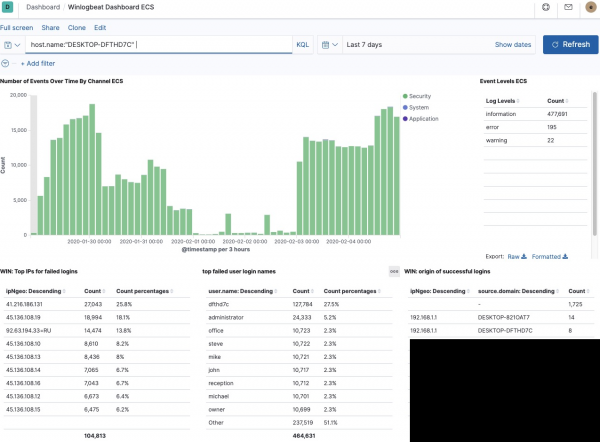
Zato, če boste imeli računalnik DESKTOP-MARIA, bo verjetno prišlo do poskusov dostopa pod uporabnikom MARIA.
Poleg tega sem opazil iz dnevnikov: na večini sistemov je večina poskusov dostopa z imenom "administrator". In to ni naključje, ker v mnogih različicah Windows obstaja ta uporabnik. Poleg tega ga ni mogoče izbrisati. To olajša nalogo za napadalce: namesto da bi iskali ime in geslo, morajo le najti geslo.
Mimogrede, sistem, ki ga je napadel šifrirnik, je imel uporabnika Administrator in geslo Murmansk#9. Še vedno nisem prepričan, kako so vdrli v ta sistem, ker sem začel nadzorovati prav po tem incidentu, a menim, da je preizkušanje verjetno.
Torej, če uporabnika Administrator ni mogoče izbrisati, kaj pa sedaj? Lahko ga preimenujete!
Priporočila iz tega poglavja:
- ne uporabljajte imena uporabnika v imenu računalnika
- poskrbite, da na sistemu ni uporabnika Administrator
- uporabite zanesljive gesle
Tako opazujem, da so že nekaj let več Windows strežnikov pod mojim nadzorom izpostavljeni brutalnim napadom, vendar brez uspeha.
Od kod vem, da brez uspeha?
Ker je na zgornjih posnetkih zaslona vidno, da obstajajo dnevniki uspešnih prijav prek RDP, v katerih so informacije:
- z katerega IP-a
- iz katerega računalnika (hostname)
- uporabniško ime
- GeoIP informacije
In redno preverjam — anomalij ni bilo zaznanih.
Mimogrede, če se iz katerega koli IP naslova izvajajo posebni napadi, lahko posamezne IP naslove (ali podmrežja) blokirate tako v PowerShell-u:
New-NetFirewallRule -Direction Inbound -DisplayName "fail2ban" -Name "fail2ban" -RemoteAddress ("185.143.0.0/16", "185.153.0.0/16", "193.188.0.0/16") -Action BlockMimogrede, pri Elastic-u, poleg Winlogbeat-a, obstaja še , ki lahko spremlja datoteke in procese v sistemu. Obstaja tudi SIEM (Upravljanje varnostnih informacij in dogodkov) aplikacija v Kibani. Preizkusil sem oboje, vendar nisem opazil veliko koristi — zdi se, da bo Auditbeat bolj koristen za Linux sisteme, SIEM pa mi zaenkrat ni pokazal nič jasnega.
In zadnji nasveti:
- naredite redne avtomatske varnostne kopije.
- pravočasno namestite varnostne posodobitve
Bonus: seznam 50 uporabnikov, ki so jih pogosteje uporabljali za poskuse prijave prek RDP
"user.name: Descending"
Število
dfthd7c (hostname)
842941
winsrv1 (hostname)
266525
ADMINISTRATOR
180678
administrator
163842
Administrator
53541
michael
23101
strežnik
21983
steve
21936
john
21927
paul
21913
reception
21909
mike
21899
office
21888
scanner
21887
scan
21867
david
21865
chris
21860
owner
21855
manager
21852
administrateur
21841
brian
21839
administrador
21837
mark
21824
staff
21806
ADMIN
12748
ROOT
7772
ADMINISTRADOR
7325
SUPPORT
5577
SOPORTE
5418
USER
4558
admin
2832
TEST
1928
MySql
1664
Admin
1652
GUEST
1322
USER1
1179
SCANNER
1121
SCAN
1032
ADMINISTRATEUR
842
ADMIN1
525
BACKUP
518
MySqlAdmin
518
RECEPTION
490
USER2
466
TEMP
452
SQLADMIN
450
USER3
441
1
422
MANAGER
418
Velikokrat sem bral mnenje, da je odpiranje RDP (Remote Desktop Protocol) porta v internetu zelo nevarno in tega ni treba početi.
410
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish