

Pozdravljam! Dobrodošli na sedmi lekciju kursa . Na upoznali smo se s profilima sigurnosti kao što su Web Filtering, Application Control i HTTPS inspekcija. U ovoj lekciji ćemo nastaviti sa upoznavanjem profila sigurnosti. Prvo ćemo se upoznati s teorijskim aspektima rada antivirusnog softvera i sistema prevencije upada, a zatim ćemo razmotriti rad ovih profila sigurnosti u praksi.
Počnimo s antivirusom. Najpre ćemo diskutovati o tehnologijama koje FortiGate koristi za otkrivanje virusa:
Antivirusno skeniranje je najjednostavnija i najbrža metoda za otkrivanje virusa. Ona identifikuje viruse koji se potpuno podudaraju s potpisima sadržanim u antivirusnoj bazi.
Grayware skeniranje ili skeniranje neželjenih programa - ova tehnologija identifikuje neželjene programe koji se instaliraju bez znanja ili pristanka korisnika. Tehnički, ovi programi nisu virusi. Obično dolaze u paketu s drugim programima, ali negativno utiču na sistem pri instalaciji, zbog čega se klasifikuju kao zlonamerni programi. Često se mogu otkriti pomoću jednostavnih grayware potpisa iz istraživačke baze FortiGuard.
Heurističko skeniranje - ova tehnologija se oslanja na verovatnoće, pa njena upotreba može izazvati lažne pozitivne efekte, međutim, može takođe otkriti zero day viruse. Zero day virusi su novi virusi koji još nisu istraženi i za koje ne postoje potpisi koji bi ih mogli otkriti. Heurističko skeniranje se po defaultu ne primenjuje, već ga je potrebno aktivirati u komandnoj liniji.
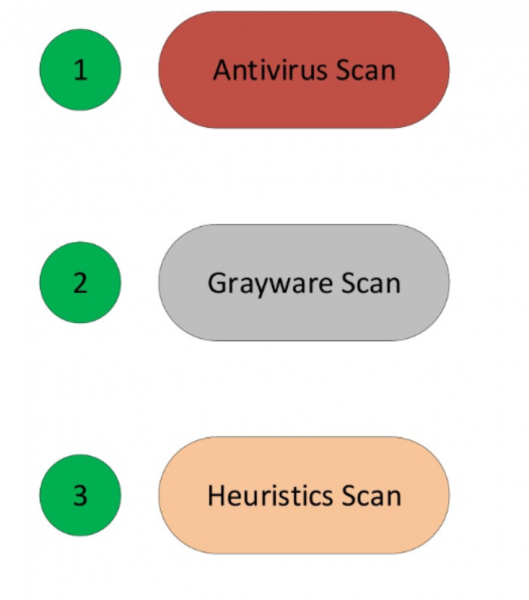
Ako su sve mogućnosti antivirusnog softvera aktivirane, FortiGate ih primenjuje redom: antivirusno skeniranje, grayware skeniranje, heurističko skeniranje.
FortiGate može koristiti više antivirusnih baza, u zavisnosti od zadataka:
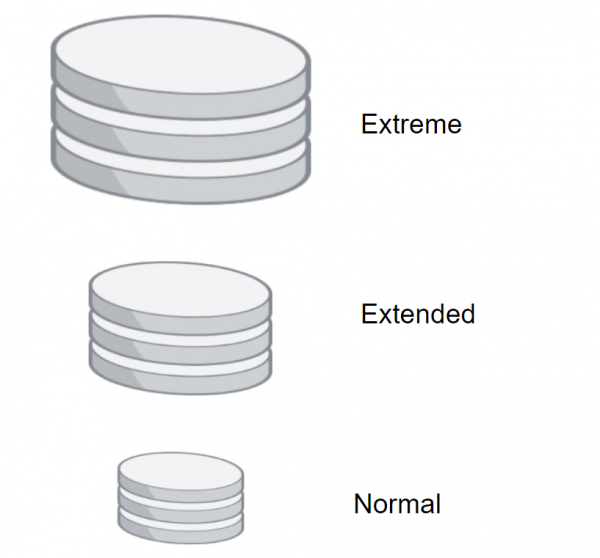
- Obična antivirusna baza (Normal) - dostupna je u svim modelima FortiGate-a. Ona uključuje potpise za viruse koji su otkriveni u poslednjim mesecima. Ovo je najmanja antivirusna baza, pa je skeniranje najbrže kada se koristi. Međutim, ova baza ne može da otkrije sve poznate viruse.
- Razširjena (Extend) — ta baza je podprta z večino modelov FortiGate. S pomočjo nje lahko odkrijemo viruse, ki niso več aktivni. Številne platforme so še vedno ranljive za te viruse. Ti virusi lahko povzročijo težave tudi v prihodnosti.
- In zadnja, ekstremna baza (Extreme) — uporablja se v infrastrukturi, kjer je potrebna visoka raven varnosti. S pomočjo nje lahko odkrijemo vse znane viruse, vključno z tistimi, ki so usmerjeni na zastarele operacijske sisteme, ki trenutno niso široko razširjeni. Ta tip baz podpisov ni podprt pri vseh modelih FortiGate.
Obstaja tudi kompaktna baza podpisov, namenjena hitremu skeniranju. O njej bomo govorili malo kasneje.
Antivirusne baze lahko posodabljamo na različne načine.
Prva metoda — Push Update — omogoča posodabljanje baz takoj, ko raziskovalna baza FortiGuard izda posodobitev. To je koristno za infrastrukture, ki potrebujejo visoko raven varnosti, saj bo FortiGate takoj prejemal nujne posodobitve, takoj ko postanejo na voljo.
Druga metoda — nastavite urnik. Tako lahko posodobitve preverjate vsako uro, dan ali teden. To pomeni, da je časovni okvir določen po vaši izbiri.
Te metode lahko uporabljate skupaj.
Vendar pa je treba upoštevati — da se posodobitve izvajajo, mora biti profil protivirusnega programa vključen vsaj v eno politiko požarnega zidu. V nasprotnem primeru posodobitev ne bo.
Prav tako je možno prenesti posodobitve s spletne strani podpore Fortinet in jih nato ročno naložiti na FortiGate.
Poglejmo načine skeniranja. Na voljo so trije — Full Mode v načinu Flow Based, Quick Mode v načinu Flow Based in Full Mode v proxy načinu. Začnimo z Full Mode v režimu Flow.
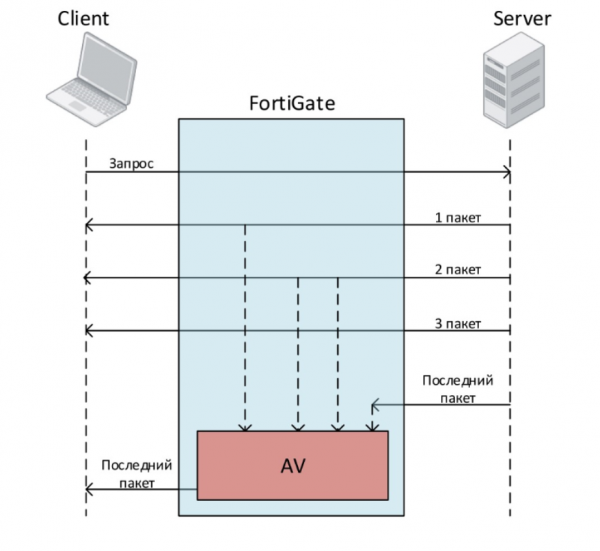
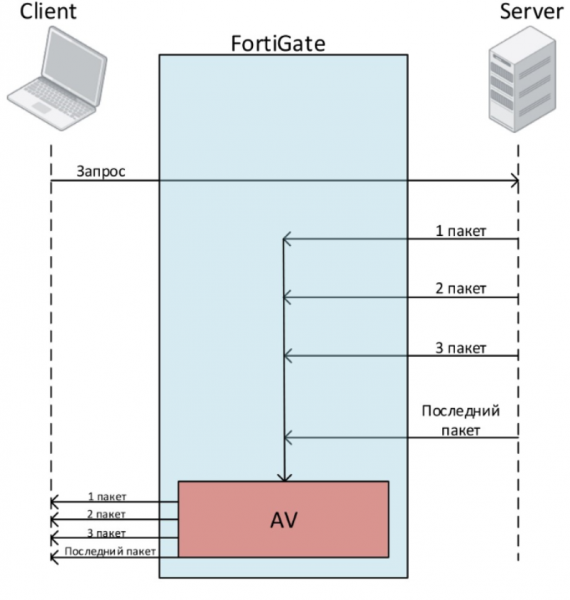
Recimo, da želi uporabnik prenesti datoteko. Pošlje zahtevek. Strežnik začne pošiljati pakete, iz katerih je sestavljena datoteka. Uporabnik takoj prejme te pakete. Preden pa jih posreduje uporabniku, jih FortiGate predpomni. Ko FortiGate prejme zadnji paket, začne skenirati datoteko. V tem času se zadnji paket postavi v čakalno vrsto in se ne posreduje uporabniku. Če datoteka ne vsebuje virusov, se zadnji paket pošlje uporabniku. Če pa je virus odkrit, FortiGate prekine povezavo z uporabnikom.
Drugi način skeniranja, ki je na voljo v načinu Flow Based, je Hiter način. Uporablja kompaktno bazo podpisov, ki vsebuje manj podpisov kot običajna baza. Ima tudi določene omejitve v primerjavi z načinom Full Mode:
- Ne more pošiljati datotek v peskovnik
- Ne more uporabiti heuristične analize
- Prav tako ne more uporabiti paketov, povezanih z mobilnimi zlonamernimi programi
- Nekateri entry level modeli ne podpirajo tega načina.
Hiter način prav tako preverja promet na prisotnost virusov, črvov, trojanskih konj in zlonamernih programov, vendar brez predpomnjenja. To omogoča boljšo zmogljivost, vendar se hkrati zmanjša verjetnost odkrivanja virusov.
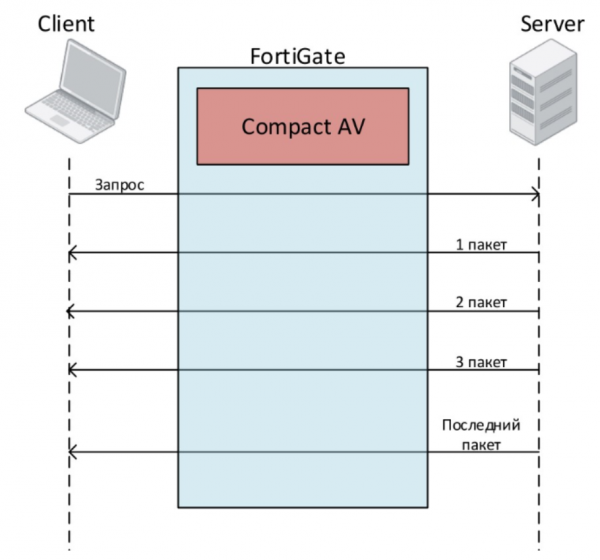
V načinu Proxy je na voljo edini način skeniranja — Full Mode. Pri takem skeniranju FortiGate najprej shrani celo datoteko pri sebi (če seveda ne preseže dovoljene velikosti datotek za skeniranje). Stranka mora čakati, da se skeniranje konča. Če med skeniranjem odkrijemo virus, bo uporabnik takoj obveščen. Ker FortiGate najprej shrani celo datoteko in jo nato skenira, to lahko traja precej časa. Zaradi tega je z vidika stranke lahko preklicana povezava, preden datoteka prispe zaradi dolge zakasnitve.
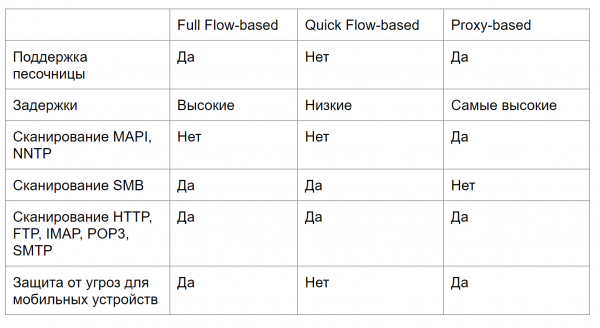
Na sliki spodaj je prikazana primerjalna tabela za načine skeniranja — pomagala vam bo določiti, kateri tip skeniranja ustreza vašim nalogam. Nastavitev in preverjanje delovanja protivirusne zaščite sta obravnavana v video posnetku na koncu članka.
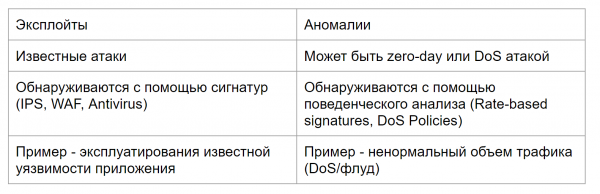
Prejdimo na drugi deo lekcije - sistem zaštite od napada. Međutim, pre nego što počnemo sa proučavanjem IPS-a, neophodno je razjasniti razliku između eksploita i anomalija, kao i razumeti koje mehanizme koristi FortiGate za zaštitu od njih.
Eksploiti su poznati napadi s konkretnim obrascima, koji se mogu otkriti pomoću IPS-a, WAF-a ili antivirusnih potpisa.
Anomalije su neobično ponašanje u mreži, poput neobično velikog obima saobraćaja ili višeg korišćenja CPU-a od uobičajenog. Anomalije je potrebno pratiti, jer mogu biti znakovi novog, još neistrženog napada. Anomalije se obično otkrivaju pomoću analize ponašanja - tzv. rate-based potpisima i DoS politikama.
Kao rezultat, IPS na FortiGate-u koristi potpisne baze za otkrivanje poznatog napada, kao i Rate-Based potpise i DoS politike za otkrivanje različitih anomalija.
Podrazumevano, osnovni set IPS potpisa je uključen u svaku verziju operativnog sistema FortiGate. Kroz ažuriranja, FortiGate dobija nove potpise. Na taj način, IPS ostaje efikasan protiv novih eksploita. FortiGuard servis često ažurira IPS potpise.
Bitna informacija koja se odnosi kako na IPS tako i na antivirus - ukoliko su vam licence istekle, i dalje možete koristiti poslednje primljene potpise. Međutim, ne možete dobiti nove bez licenci. Stoga, nedostatak licenci je izuzetno nepoželjan - sa pojavom novih napada nećete moći da se zaštitite starim potpisima.
Baze IPS potpisa dele se na običnu i proširenu. Obična baza sadrži potpise za uobičajene napade, koji vrlo retko ili nikada ne izazivaju lažne alarme. Podrazumevana akcija za većinu takvih potpisa je blokiranje.
Proširena baza sadrži dodatne potpise napada, koji značajno utiču na performanse sistema ili koje nije moguće blokirati zbog njihove posebne prirode. Zbog veličine takve baze, ona nije dostupna za FortiGate modele s malim diskom ili RAM-om. Međutim, za visoko zaštićena okruženja može biti potrebno koristiti proširenu bazu.
Podešavanje i provera funkcionalnosti IPS-a takođe su obrađeni u videu ispod.
V naslednjem poglavju bomo preučili delo z uporabniki. Da ne boste zamudili, spremljajte posodobitve na naslednjih kanalih:
Izvor: habr.com
