

Pozdrav! V prejšnjem prispevku Opisao sam rad našeg servisa MultiSIM u dijelu rezervacije in balansiranja kanala. Kao što je spomenuto, klijente povezujemo na mrežu putem VPN-a, a danas ću reći malo više o VPN-u i našim mogućnostima u ovoj oblasti.
Treba početi od toga da mi kao operater komunikacija imamo svoju opsežnu MPLS mrežu, koja je za klijente fiksne komunikacije podijeljena na dva glavna segmenta - onaj koji se koristi za pristup internetu i onaj koji se koristi za kreiranje izolovanih mreža - i upravo kroz ovaj MPLS segment prolazi IPVPN (L3 OSI) i VPLAN (L2 OSI) saobraćaj za naše korporativne klijente.
Obično se povezivanje klijenta odvija na sljedeći način.
Do ureda klijenta se postavlja linija pristupa od najbliže Tačke Prisutnosti mreže (čvora MEN, RRL, BSSS, FTTB itd.), a zatim se kanal ispisuje putem transportne mreže do odgovarajućeg RE-MPLS rutera, na kojem je izvodimo u posebno kreirani VRF za klijenta, uzimajući u obzir profil saobraćaja koji je klijentu potreban (oznake profila biraju se za svaku pristupnu tačku, na osnovu vrednosti ip precedence 0,1,3,5).
Ako iz nekih razloga ne možemo potpuno organizovati posljednju milju za klijenta, na primjer, ako se ured klijenta nalazi u poslovnom centru gde je prioritet drugi provajder, ili jednostavno nema naše tačke prisutnosti u blizini, tada su prije klijenti morali kreirati nekoliko IPVPN mreža kod različitih provajdera (nije najisplativija arhitektura) ili samostalno rešavati pitanja organizacije pristupa svom VRF-u putem interneta.
Mnogi su to radili tako što su postavljali IPVPN internet prolaz - postavljali su granični ruter (hardverski ili neko rešenje na bazi Linux-a), povezivali jedan port sa IPVPN kanalom, a drugi - sa internet kanalom, pokretali su na njemu svoj VPN server i povezivali korisnike preko svog vlastitog VPN prolaza. Naravno, takva shema donosi i obaveze: sličnu infrastrukturu treba znati izgraditi i, što je najneprijatnije - eksploatisati i razvijati.
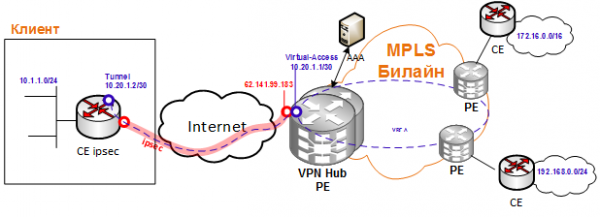
Da bi naši klijenti imali lakši život, postavili smo centralizovani VPN čvor i organizovali podršku za spajanje putem interneta koristeći IPSec, što znači da našim klijentima sada treba samo da konfigurišu svoj ruter za rad s našim VPN čvorom kroz IPSec tunel preko bilo kojeg javnog interneta, a mi ćemo usmeriti saobraćaj ovog klijenta u njegov VRF.
Kome će koristiti
- Onima koji već imaju veliku IPVPN mrežu i imaju potrebu za novim povezivanjima u kratkom roku.
- Svima koji, iz bilo kojeg razloga, žele da presele deo saobraćaja s javnog interneta u IPVPN, ali su se ranije susretali s tehničkim ograničenjima povezanim sa više provajdera usluga.
- Onima koji trenutno imaju nekoliko razdvojenih VPN mreža kod različitih telekom operatera. Ima klijenata koji su uspešno organizovali IPVPN i od Beeline-a, i od MegaFona, i od Rostelekoma itd. Da bi bilo jednostavnije, mogu ostati samo na našem jedinstvenom VPN, a sve ostale kanale drugih operatera preusmeriti na internet, nakon čega se mogu povezati na IPVPN Beeline-a preko IPSec i interneta od tih operatera.
- Onima koji već imaju IPVPN mrežu, postavljenu na internetu.
Ako sve postave kod nas, klijenti dobijaju i potpunu podršku za VPN, i ozbiljno rezervisanje infrastrukture, i standardne postavke koje će raditi na bilo kom rutera koji im je poznat (bilo da je to Cisco, bilo da je to Mikrotik, važno je samo da podržava IPSec/IKEv2 sa standardizovanim metodama autentifikacije). Usput, o IPSec-u — trenutno podržavamo samo njega, ali imamo planove da pokrenemo punu podršku za OpenVPN i Wireguard, kako bi klijenti mogli da zavise manje od protokola i još lakše prebace sve kod nas, a takođe planiramo da počnemo sa povezivanjem klijenata s računara i mobilnih uređaja (ugrađena rešenja u OS, Cisco AnyConnect i strongSwan i slični). Sa ovakvim pristupom, de facto, izgradnju infrastrukture mogu smelo da preuzmu operatori, ostavljajući samo podešavanje CPE ili hosta.
Kako se odvija proces povezivanja za IPSec režim:
- Stranka stranke predložite svojega menedžerju, v kateri navede zahtevano hitrost povezave, profil prometa in parametre naslavljanja IP za tunel (privzeto podomrežje z masko /30) ter tip usmerjanja (statika ali BGP). Za prenos poti do lokalnih mrež stranke v priključenem uradu se uporabljajo mehanizmi IKEv2 faze protokola IPSec s pomočjo ustreznih nastavitev na usmerjevalniku stranke ali pa se napovedujejo preko BGP v MPLS iz določenega zasebnega BGP AS, ki ga navede stranka. Tako so informacije o poteh mrež strank popolnoma pod nadzorom stranke preko nastavitev usmerjevalnika stranke.
- V odgovoru od svojega menedžerja stranka prejme podatke za obračunavanje za vključitev v svoj VRF v obliki:
- IP naslov VPN-HUB
- Uporabniško ime
- Geslo za avtorizacijo
- Nastavite CPE, spodaj, na primer dva različna osnovna konfiguracija:Možnost za Cisco:
crypto ikev2 keyring BeelineIPsec_keyring
peer Beeline_VPNHub
address 62.141.99.183 – VPN koncentrator Beline
pre-shared-key
!
Za različico s statičnim usmerjanjem lahko poti do mrež, dostopnih preko Vpn-huba, določite v nastavitvah IKEv2 in se samodejno pojavijo kot statične poti v usmerjevalni tabeli CPE. Te nastavitve je možno izvesti tudi na standardni način določitve statičnih poti (glej spodaj).crypto ikev2 authorization policy FlexClient-author
Pot do mrež za CPE usmernikom – obvezna nastavitev pri statičnem usmerjanju med CPE in PE. Prenos podatkov o poteh na PE poteka samodejno pri vzpostavitvi tunela preko IKEv2 interakcije.
route set remote ipv4 10.1.1.0 255.255.255.0 – Lokalna mreža urada
!
crypto ikev2 profile BeelineIPSec_profile
identity local
authentication local pre-share
authentication remote pre-share
keyring local BeelineIPsec_keyring
aaa authorization group psk list group-author-list FlexClient-author
!
crypto ikev2 client flexvpn BeelineIPsec_flex
peer 1 Beeline_VPNHub
client connect Tunnel1
!
crypto ipsec transform-set TRANSFORM1 esp-aes 256 esp-sha256-hmac
mode tunnel
!
crypto ipsec profile default
set transform-set TRANSFORM1
set ikev2-profile BeelineIPSec_profile
!
interface Tunnel1
ip address 10.20.1.2 255.255.255.252 – Naslov tunela
tunnel source GigabitEthernet0/2 – Vhodni vmesnik v internet
tunnel mode ipsec ipv4
tunnel destination dynamic
tunnel protection ipsec profile default
!
Poti do zasebnih mrež stranke, dostopnih preko VPN koncentratorja Beline, lahko določite statično.ip route 172.16.0.0 255.255.0.0 Tunnel1
ip route 192.168.0.0 255.255.255.0 Tunnel1Možnost za Huawei (ar160/120):
ike local-name
#
acl name ipsec 3999
pravilo 1 dovoliti ip izvor 10.1.1.0 0.0.0.255 – Lokalna mreža urada
#
aaa
uslužni shema IPSEC
ruter set acl 3999
#
ipsec predlog ipsec
esp algoritam autentifikacije sha2-256
esp algoritam enkripcije aes-256
#
ike predlog podrazumevano
algoritam enkripcije aes-256
dh grupa2
algoritam autentifikacije sha2-256
metod autentifikacije pre-deljen
algoritam integriteta hmac-sha2-256
prf hmac-sha2-256
#
ike partner ipsec
pre-deljeni ključevi jednostavni
tip lokalnog id fqdn
tip udaljenog id ip
udaljena adresa 62.141.99.183 – VPN koncentrator Beline
uslužni shema IPSEC
config-exchange zahtev
config-exchange set prihvati
config-exchange set pošalji
#
ipsec profil ipsecprof
ike-partner ipsec
predlog ipsec
#
interfejs Tunnel0/0/0
ip address 10.20.1.2 255.255.255.252 – Naslov tunela
tunnel-protokol ipsec
izvor GigabitEthernet0/0/1 – Vhodni vmesnik v internet
ipsec profil ipsecprof
#
Rute do privatnih mreža klijenta, dostupnih preko VPN koncentratora Beeline, mogu se postaviti statičkiip ruta-statička 192.168.0.0 255.255.255.0 Tunnel0/0/0
ip ruta-statička 172.16.0.0 255.255.0.0 Tunnel0/0/0
Rezultantna shema veze izgleda otprilike ovako:
Ako klijent nema nekih primera osnovne konfiguracije - obično pomažemo u njihovom oblikovanju i činimo ih dostupnim za sve ostale.
Preostaje samo da se poveže CPE na Internet, napravi ping do odgovarajuće strane VPN tunela i nekog hosta unutar VPN-a, i sve, može se smatrati da je veza uspostavljena.
U sledećem članku ćemo objasniti kako smo kombinovali ovu shemu sa IPSec-om i MultiSIM rezervisanjem pomoću CPE Huawei: postavljamo naš CPE Huawei klijentima, u kojem se može koristiti ne samo žični internet kanal, već i 2 različite SIM kartice, a CPE automatski restrukturira IPSec tunel ili kroz žični WAN, ili kroz radio (LTE#1/LTE#2), ostvarujući visoku otpornost konačne usluge.
Posebno hvala za pripremu ovog članka (i, zapravo, autorima ovih tehničkih rešenja) kolegama iz našeg RnD!
Izvor: habr.com
