

Od maja 2020. godine u Rusiji su počele zvanične prodaje eksternih diskova WD My Book, koji podržavaju hardversko enkripciju AES sa 256-bitnim ključem. Zbog zakonskih ograničenja, ranije su se slični uređaji mogli nabaviti samo u stranim internet prodavnicama elektronike ili na 'sivoj' tržištu, ali sada bilo ko može da pribavi zaštićeni uređaj sa trogodišnjom garancijom od Western Digital. Povodom ovog značajnog događaja odlučili smo da napravimo mali izlet u istoriju i istražimo kako je nastao Napredni standard enkripcije i šta ga čini boljim od konkurentskih rešenja.
Dugo vremena zvanični standard simetrične enkripcije u SAD-u bio je DES (Data Encryption Standard – standard za enkripciju podataka), koji je razvila kompanija IBM i koji je dodat 1977. godine u listu Saveznih standarda obrade informacija (FIPS 46-3). Osnova algoritma su bili radovi dobijeni tokom istraživačkog projekta pod šifrom Lucifer. Kada je 15. maja 1973. godine Nacionalni biro standarda SAD-a najavio da će organizovati takmičenje za kreiranje standarda enkripcije za državne institucije, američka korporacija se uključila u kriptografsku trku sa trećom verzijom Lucifera, koja je koristila ažuriranu Feistelovu mrežu. Pored ostalih takmičara, doživela je neuspeh: nijedan od algoritama koji su predstavljeni na prvom takmičenju nije ispunjavao stroge zahteve postavljene od strane stručnjaka NBS-a.
Naravno, u IBM-u nisu mogli lako da se pomire s porazom: kada je 27. avgusta 1974. godine takmičenje ponovo pokrenuto, američka korporacija je ponovo podnela prijavu, predstavljajući unapređenu verziju Lucifera. Ovoga puta žiri nije imao nikakve zamerke: sprovođenjem pravilnog rada na greškama, IBM je uspešno otklonio sve nedostatke, tako da nije bilo na šta da se prigovara. Osvojivši ubedljivu pobedu, Lucifer je promenio naziv u DES, i već 17. marta 1975. godine objavljen je u Saveznom registru.
Vendar pa je bil DES na odprtih simpozijih, organiziranih leta 1976 za razpravo o novem kriptografskem standardu, oster kritik s strani strokovne skupnosti. Razlog za to so bile spremembe, ki so jih v algoritem vnesli strokovnjaki NSA: dolžina ključa je bila zmanjšana na 56 bitov (sprva je Lucifer podpirala delovanje s 64- in 128-bitnimi ključi), prav tako je bila spremenjena logika delovanja blokov permutacije. Po mnenju kriptografov „izboljšave“ niso imele smisla in edini cilj, ki ga je NSA imela pri uvajanju sprememb, je bilo omogočiti neoviran vpogled v šifrirane dokumente.
V zvezi s temi obtožbami je Senat ZDA ustanovil posebno komisijo, katere cilj je bil preveriti upravičenost dejanj NSA. Leta 1978 je bil po končanem pregledu objavljen poročilo, v katerem je bilo navedeno:
- predstavniki NSA so sodelovali pri izboljšavi DES le posredno, njihov prispevek pa je zadeval le spremembo delovanja blokov permutacije;
- končna različica DES se je izkazala za bolj odporna na vdore in kriptografske analize kot izvirna, zato so bile vnesene spremembe upravičene;
- dolžina ključa 56 bitov je več kot dovolj za prevladujočo večino aplikacij, saj bi za vdor v takšno šifro potrebovali superračunalnik, ki stane vsaj nekaj deset milijonov dolarjev, in ker običajni zločinci in celo profesionalni hekerji nimajo takšnih virov, ni treba skrbeti.
Zaključki komisije so se delno potrdili leta 1990, ko sta izraelska kriptografa Eli Biham in Adi Shamir, medtem ko sta delala na konceptu diferencialne kriptoanalize, izvedla obsežno raziskavo blokovnih algoritmov, med katerimi je bil tudi DES. Znanstveniki so prišli do sklepa, da je novi model permutacij veliko bolj odporen na napade kot prvotni, kar pomeni, da je NSA resnično pomagala odpraviti nekaj pomanjkljivosti v algoritmu.
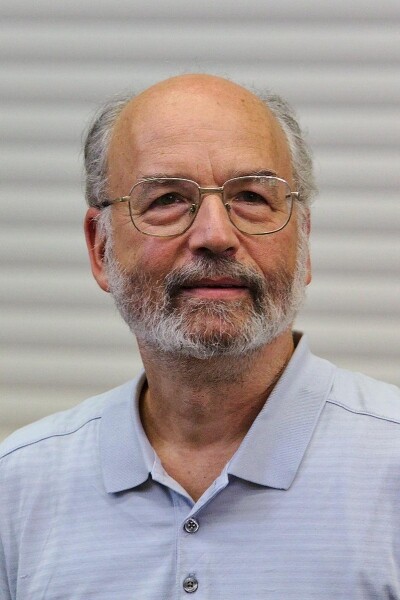
Adi Shamir
Hkrati je omejitev dolžine ključa predstavljala težavo, in to precej resno, kar je leta 1998 prepričljivo dokazala javna organizacija Electronic Frontier Foundation (EFF) v okviru poskusa DES Challenge II, ki ga je vodil RSA Laboratory. Za razbijanje DES so zgradili superkomputer, ki je prejel kodno ime EFF DES Cracker, pri čemer so delali John Gilmore, soustanovitelj EFF in vodja projekta DES Challenge, ter Paul Kocher, ustanovitelj podjetja Cryptography Research.
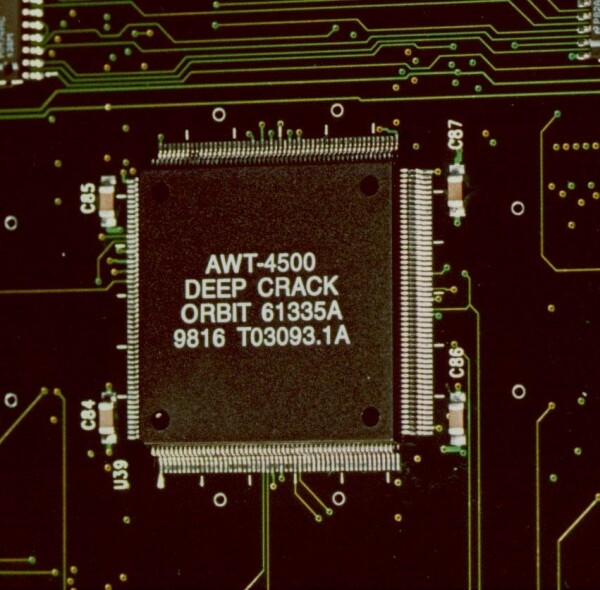
Procesor EFF DES Cracker
Razvita sistem je uspešno uganila ključ za šifrirani vzorec z metodo preprostega preizkusa v samo 56 urah, torej manj kot tri dni. Za to je EFF DES Cracker morala preveriti okoli četrtine vseh možnih kombinacij, kar pomeni, da bi celo v najslabšem primeru za razbitje potrebovali okoli 224 ur, torej največ 10 dni. Strošek superkompjutera, ob upoštevanju sredstev, porabljenih za njegov razvoj, je znašal le 250 tisoč dolarjev. Ni težko uganiti, da je danes razbijanje takšnega šifriranja še lažje in cenejše: ne le, da je strojna oprema postala mnogo močnejša, ampak je tudi zaradi razvoja internetnih tehnologij hekerju povsem dovolj, da ustvari botnet iz okuženih računalnikov.
Ta poskus je jasno pokazal, kako zastarel je DES. In ker se je takrat algoritem uporabljal v skoraj 50 % rešitev na področju šifriranja podatkov (po oceni iste EFF), se je vprašanje iskanja alternative postavilo kot nikoli prej.
Novi izzivi — nov tekmovanje
Pravično je reći da su potraga za zamjenom za Data Encryption Standard započele gotovo istovremeno s pripremama EFF DES Cracker-a: Nacionalni institut za standarde i tehnologiju (NIST) Sjedinjenih Američkih Država još 1997. godine objavio je pokretanje konkursa za kriptoalgoritme sa ciljem otkrivanja novog "zlatnog standarda" kriptografskih sigurnosti. Iako su se u prošlosti slične aktivnosti provodile isključivo "za odabrane", NIST je odlučio da ovaj konkurs učini potpuno otvorenim s obzirom na neuspješna iskustva od pre 30 godina: svaka kompanija i pojedinac imali su pravo sudjelovati, bez obzira na njihovu lokaciju ili državljanstvo.
Ovaj pristup se isplatio već u fazi odabira kandidata: među autorima koji su se prijavili za učešće u konkursu Advanced Encryption Standard našli su se i svetski poznati kriptografi (Ross Anderson, Eli Biham, Lars Knudsen), i mala IT preduzeća koja se bave kibernetičkom sigurnošću (Counterpane), i velike korporacije (nemačka Deutsche Telekom), kao i obrazovne institucije (Katolički univerzitet u Luevenu, Belgija), plus startupe i male firme o kojima malo ko zna van njihove zemlje (na primer, Tecnologia Apropriada Internacional iz Koste Rike).
Zanimljivo je da je ovaj put NIST odredio samo dva osnovna uslova za algoritme učesnike:
- blok podataka mora imati fiksnu veličinu od 128 bita;
- algoritam mora podržavati najmanje tri veličine ključeva: 128, 192 i 256 bita.
Postizanje takvog rezultata bilo je relativno jednostavno, ali, kako se kaže, đavo se krije u detaljima: sekundarnih zahtjeva bilo je znatno više, a ispuniti ih bilo je daleko teže. U međuvremenu, upravo su na osnovu tih zahtjeva recenzenti NIST-a obavljali odabir takmičara. Evo kakvim kriterijumima su morali da odgovaraju kandidati za pobedu:
- sposobnost da se odupru svim kriptoanalitičkim napadima poznatim u vreme održavanja konkursa, uključujući napade putem sporednih kanala;
- odsustvo slabih i ekvivalentnih ključeva za šifrovanje (pod ekvivalentnim se podrazumevaju takvi ključevi koji, iako se značajno razlikuju, vode do identičnih šifara);
- brzina šifriranja je stabilna i približno jednaka na svim aktuelnim platformama (od 8 do 64 bita);
- optimizacija za večprocesorske sisteme, podpora za razporeditev operacij;
- minimalni zahtevek po prostornini delovne pomnilnika;
- brez omejitev pri uporabi v standardnih scenarijih (kot osnova za ustvarjanje hash funkcij, RNG itd.);
- struktura algoritma mora biti utemeljena in enostavna za razumevanje.
Zadnja točka se morda zdi nenavadna, vendar, če o tem razmislimo, ni brez smisla, saj je dobro strukturiran algoritem veliko lažje analizirati, prav tako pa je težje skriti "vzvod", s katerim bi razvijalec lahko pridobil neomejen dostop do šifriranih podatkov.
Razpis za natečaj Advanced Encryption Standard je trajal leto in pol. V njem je sodelovalo 15 algoritmov:
- CAST-256, razvito v kanadski družbi Entrust Technologies na osnovi CAST-128, ki sta ga ustvarila Carlisle Adams in Stafford Tavares;
- Crypton, ki ga je ustvaril kriptolog Che Hong Lim iz južnokorejske družbe Future Systems, ki deluje na področju kibernetske varnosti;
- DEAL, katerega koncept je sprva predlagal danski matematik Lars Knudsen, nato pa je njegove ideje razvijal Richard Outerbridge, ki je tudi prijavil sodelovanje v natečaju;
- DFC, skupni projekt Pariške višje pedagoške šole, Nacionalnega centra za znanstvene raziskave Francije (CNRS) in telekomunikacijske korporacije France Telecom;
- E2, razvit pod okriljem največje telekomunikacijske družbe na Japonskem Nippon Telegraph and Telephone;
- FROG, izdelek kostarške družbe Tecnologia Apropriada Internacional;
- HPC, izum ameriškega kriptologa in matematika Richarda Shreppela z Univerze v Arizoni;
- LOKI97, ustvarjen od avstralskih kriptografov Laurencea Browna in Jennifer Seberry;
- Magenta, razvito od Michaela Jacobsona in Klausa Hubera za nemško telekomunikacijsko podjetje Deutsche Telekom AG;
- MARS podjetja IBM, pri njegovem ustvarjanju je sodeloval Don Coppersmith — eden od avtorjev Lucifera;
- RC6, napisan s strani Rona Rivesta, Matta Robshaw in Raya Sidneya posebej za natečaj AES;
- Rijndael, ustvarjen od Vincenta Rijmen in Johana Daemen iz Katoliške univerze Leuven;
- SAFER+, razvito od kalifornijske družbe Cylink v sodelovanju z Nacionalno akademijo znanosti Republike Armenija;
- Serpent, ki so ga ustvarili Ross Anderson, Eli Biham in Lars Knudsen;
- Twofish, ki ga je razvila raziskovalna skupina Brucea Schneierja na osnovi kriptografskega algoritma Blowfish, ki ga je Bruce predstavil že leta 1993.
Po prvem krogu je bilo določenih 5 finalistov, med katerimi so bili Serpent, Twofish, MARS, RC6 in Rijndael. Člani žirije so našli pomanjkljivosti praktično pri vsakem od navedenih algoritmov, razen pri enem. Kdo je bil zmagovalec? Malo bomo podaljšali napetost in najprej preučili glavne prednosti in slabosti vsakega od teh rešitev.
MARS
Pri 'bogu vojne' so strokovnjaki opazili enotnost postopka šifriranja in dešifriranja podatkov, vendar so se na tem tudi končale njegove prednosti. Algoritem IBM je bil presenetljivo požrešen, kar ga je naredilo neprimernega za delo v okoljih z omejenimi viri. Opazili so tudi težave z razdelitvijo izračunov. Za učinkovito delovanje je MARS potreboval strojno podporo za 32-bitno množenje in vrtenje po spremenljivem številu bitov, kar je spet omejevalo seznam podprtih platform.
MARS je bil tudi precej ranljiv na napade na osnovi časa in porabe energije, imel je težave z razširjanjem ključev 'v realnem času', njegova prekomerna zapletenost pa je otežila analizo arhitekture in povzročala dodatne težave pri praktični implementaciji. Skratka, v primerjavi z drugimi finalisti je MARS deloval kot pravi outsider.
RC6
Algoritem je podedoval del transformacij od svojega predhodnika, RC5, ki je bil prej natančno raziskovan, kar je skupaj s preprosto in jasna strukturo omogočilo popolno preglednost za strokovnjake in izključilo prisotnost 'založkov'. Poleg tega je RC6 pokazal rekordne hitrosti obdelave podatkov na 32-bitnih platformah, postopki šifriranja in dešifriranja pa so bili v njem izvedeni povsem identično.
Kljub temu imel algoritem iste težave, kot jih je imel prej omenjeni MARS: ranljivost na napade prek stranskih kanalov, odvisnost zmogljivosti od podpore 32-bitnim operacijam ter težave s paralelnimi izračuni, razširjanjem ključev in zahtevnostjo po strojnih virih. Zaradi tega ni bil primeren za vlogo zmagovalca.
Twofish
Twofish se je izkazal za precej hitrega in dobro optimiziranega za delovanje na manj močnih napravah, odlično se je spopadal z razširitvijo ključev in predvideval več možnosti izvedbe, kar je omogočilo natančno prilagoditev njegovim specifičnim nalogam. Hkrati pa so se 'dve ribici' izkazale za ranljive do napadov prek stranskih kanalov (zlasti prek časa in porabljene moči), niso bile preveč prijazne do večprocesorskih sistemov in so se odlikovale po pretirani kompleksnosti, kar je, mimogrede, vplivalo tudi na hitrost razširitve ključa.
Serpent
Algoritem je imel preprosto in razumljivo strukturo, kar je bistveno poenostavilo njegov pregled, ni bil preveč zahteven do moči strojne platforme, imel je podporo za razširitev ključev 'v živo' in se razmeroma enostavno podal prilagoditvi, kar ga je ugodno ločilo od njegovih tekmecev. Kljub temu je bil Serpent v bistvu najpočasnejši med finalistkami, poleg tega pa sta se postopka šifriranja in dešifriranja v njem bistveno razlikovala in zahtevala principialno različne pristope k izvedbi.
Rijndael
Rijndael se je izkazal za izjemno blizu idealu: algoritem je v celoti izpolnjeval zahteve NIST, pri tem pa ni le zaostajal, temveč je po sklopu značilnosti opazno prekašal konkurente. Šibkih točk pri Rijndaelu sta bili le dve: ranljivost na napade glede porabe energije pri postopku razširitve ključa, kar je zelo specifičen scenarij, in določene težave z razširitvijo ključa 'v živo' (ta mehanizem je deloval brez omejitev le pri dveh tekmovalcih - Serpent in Twofish). Poleg tega so po ocenah strokovnjakov imeli Rijndael nekoliko manjšo rezervo kriptoodpornosti kot Serpent, Twofish in MARS, kar pa je, mimogrede, zlahka nadomestila odpornost na prevladujoče večine različic napadov prek stranskih kanalov in širok spekter možnosti izvedbe.
Kategorija
Serpent
Twofish
MARS
RC6
Rijndael
Kriptoodpornost
+
+
+
+
+
Rezerva kriptoodpornosti
++
++
++
+
+
Hitrost šifriranja pri programski izvedbi
—
±
±
+
+
Hitrost razširitve ključa pri programski izvedbi
±
—
±
±
+
Pametne kartice z velikim obsegom virov
+
+
—
±
++
Pametne kartice z omejenim obsegom virov
±
+
—
±
++
Strojna izvaja (FPGA)
+
+
—
±
+
Strojna izvaja (specializirana čip)
+
±
—
—
+
Zaščita pred napadi glede izvajanja in porabljene moči
+
±
—
—
+
Zaščita pred napadi, ki temeljijo na porabi moči pri razširitvenih postopkih ključa
±
±
±
±
—
Zaščita pred napadi, ki temeljijo na porabi moči pri implementacijah na pametnih karticah
±
+
—
±
+
Možnost razširitve ključa 'v realnem času'
+
+
±
±
±
Obstoj možnosti implementacije (brez izgube v združljivosti)
+
+
±
±
+
Možnost paralelnih izračunov
±
±
±
±
+
Glede na skupne značilnosti je Rijndael očitno prehitel konkurenco, zato je bil rezultat končnega glasovanja povsem pričakovan: algoritem je zlahka zmagal s 86 glasovi 'za' in le 10 'proti'. Serpent je zasedel častno drugo mesto s 59 glasovi, medtem ko je Twofish zasedel tretje mesto: zanj se je zavzel 31 članov žirije. Tik za njim je sledil RC6, ki je prejel 23 glasov, MARS pa se je pričakovano znašel na zadnjem mestu s samo 13 glasovi 'za' in 83 'proti'.
2. oktobra 2000 je Rijndael bil razglašen za zmagovalca natečaja AES in je tradicionalno spremenil ime v Napredni šifrirni standard, pod katerim je znan danes. Postopek standardizacije je trajal približno eno leto: 26. novembra 2001 je bil AES vpisan na seznam zveznih standardov za obdelavo informacij, pridobil je indeks FIPS 197. Nov algoritem so visoko cenili tudi v NSA, junija 2003 pa je ameriška agencija za nacionalno varnost priznala, da je AES z 256-bitnim ključem šifriranja dovolj varen za zagotavljanje varnosti dokumentov, razvrščenih kot 'strogo zaupno'.
Zunanje enote WD My Book s podporo za strojno šifriranje AES-256
Zahvaljujoč kombinaciji visoke zanesljivosti in zmogljivosti je Napredni šifrirni standard hitro pridobil svetovno priznanje, postal je eden najbolj priljubljenih algoritmov simetričnega šifriranja na svetu in je del številnih kriptografskih knjižnic (OpenSSL, GnuTLS, Linuxova Crypto API itd.). Danes se AES široko uporablja v aplikacijah na korporativni in uporabniški ravni, njegova podpora pa je implementirana v številnih različnih napravah. Zlasti strojno šifriranje AES-256 se uporablja v zunanjih enotah Western Digital družine My Book za zagotavljanje zaščite shranjenih podatkov. Spoznajmo te naprave bolje.
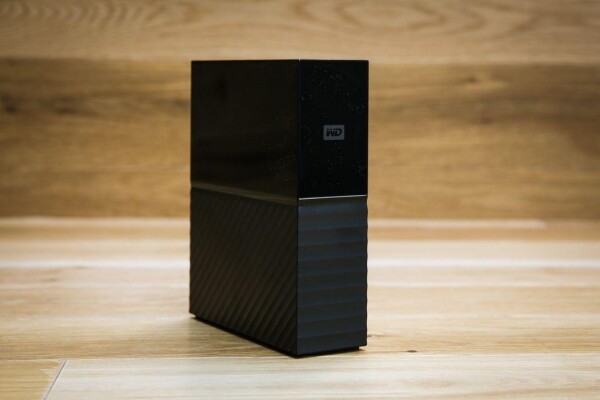
Linija namiznih trdih diskov WD My Book vključuje šest modelov različnih kapacitet: 4, 6, 8, 10, 12 in 14 terabajtov, kar omogoča izbiro naprave, ki optimalno ustreza vašim potrebam. Privzeto zunanji HDD-ji uporabljajo datotečni sistem exFAT, kar zagotavlja združljivost z širokim spektrumom operacijskih sistemov, vključno z Microsoft Windows 7, 8, 8.1 in 10 ter Apple macOS različice 10.13 (High Sierra) in novejše. Uporabniki operacijskega sistema Linux imajo možnost priključiti trdi disk s pomočjo gonilnika exfat-nofuse.
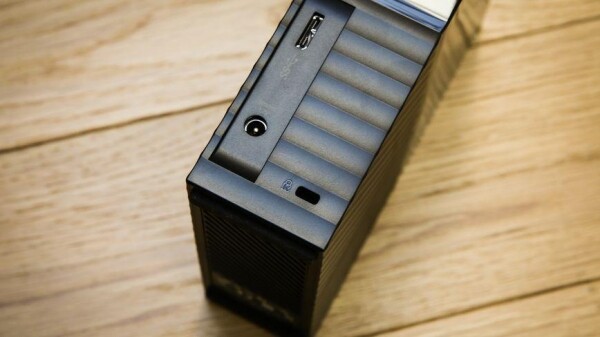
Povezava My Book s računalnikom poteka preko visokohitrostnega vmesnika USB 3.0, ki je nazaj združljiv z USB 2.0. To omogoča prenos datotek pri maksimalni hitrosti, saj prožnost USB SuperSpeed dosega 5 Gbit/s (kar je 640 MB/s), kar je več kot dovolj. Hkrati omogoča funkcija nazadne združljivosti podporo praktično za vse naprave, izdane v zadnjih 10 letih.
Čeprav My Book ne zahteva namestitve dodatne programske opreme zahvaljujoč tehnologiji samodejnega zaznavanja in konfiguriranja perifernih naprav Plug and Play, še vedno priporočamo uporabo programa WD Discovery, ki je priložen vsaki napravi.
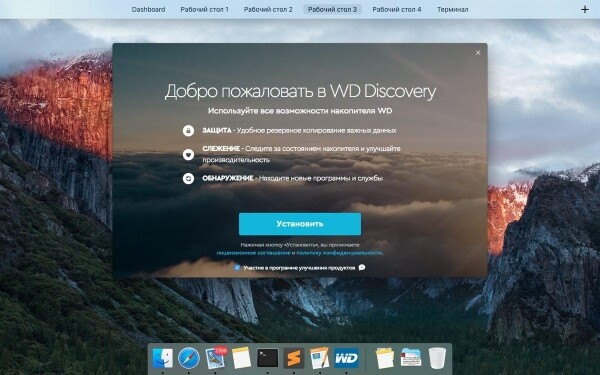
V paket so vključene naslednje aplikacije:
WD Drive Utilities
Program omogoča pridobitev ažurnih informacij o trenutnem stanju naprave na podlagi podatkov S.M.A.R.T. ter preverjanje trdega diska na prisotnost pokvarjenih sektorjev. Poleg tega lahko s pomočjo Drive Utilities hitro izbrišete vse shranjene podatke na vašem My Book: datoteke ne bodo le izbrisane, temveč bodo popolnoma prepisane večkrat, tako da jih po zaključku postopka ne bo mogoče obnoviti.
WD Backup
S to zutilito možete postaviti automatizovano pravljenje rezervnih kopija prema zadatom rasporedu. Treba napomenuti da WD Backup podržava rad sa Google Drive i Dropbox, omogućavajući izbor bilo kojih mogućih kombinacija 'izvor-odredište' prilikom kreiranja rezervne kopije. Na taj način možete automatski prenositi podatke sa My Book na oblak ili importovati potrebne datoteke i foldere iz navedenih servisa na eksterni disk ili lokalnu mašinu. Pored toga, postoji mogućnost sinhronizacije sa nalogom na društvenoj mreži Facebook, što omogućava automatsko pravljenje rezervnih kopija fotografija i video zapisa iz vašeg profila.
WD Security
Ova aplikacija omogućava zaključavanje pristupa disku pomoću lozinke i upravljanje enkripcijom podataka. Sve što je potrebno je da navedete lozinku (maksimalna dužina može biti do 25 karaktera), nakon čega će sve informacije na disku biti enkriptovane, a pristup sačuvanim datotekama moći će da dobije samo onaj ko zna kodnu frazu. Za veće pogodnosti, WD Security omogućava kreiranje liste pouzdanih uređaja, prilikom čijeg povezivanja će My Book automatski biti otključan.
Podvlačimo da WD Security samo pruža ugodan vizuelni interfejs za upravljanje kriptografskoj zaštiti, dok enkripciju podataka obavlja sam spoljni uređaj na hardverskom nivou. Ovaj pristup donosi niz važnih prednosti, a to su:
- za generisanje enkripcijskih ključeva odgovoran je hardverski generator slučajnih brojeva, a ne Pseudonasumični generator, što pomaže u postizanju visokog stepena entropije i povećava njihovu kriptografsku otpornost;
- tokom procesa enkripcije i dekripcije, kriptografski ključevi se ne učitavaju u radnu memoriju računara, kao ni ne stvaraju privremene kopije obrađenih datoteka u skrivenim fasciklama sistemskog diska, što pomaže da se minimizira verovatnoća njihovog presretanja;
- brzina obrade datoteka ne zavisi od performansi klijent uređaja;
- nakon aktivacije zaštite, enkripcija datoteka će se vršiti automatski, 'u hodu', bez potrebe za dodatnim radnjama korisnika.
Vse navedeno zagotavlja varnost podatkov in praktično izključuje verjetnost kraje zaupnih informacij. Ob upoštevanju dodatnih možnosti shranjevanja to My Book postavlja med najbolj zaščitena skladišča na ruskem trgu.
Izvor: habr.com
