

Četrta faza čustvenega odzivanja na spremembe je depresija. V tem članku vam bomo predstavili naše izkušnje z najdaljšo in najmanj prijetno fazo – spremembe poslovnih procesov podjetja z namenom, da bi dosegli skladnost s standardom ISO 27001.
Očekivanje
Prvo vprašanje, ki smo si ga zastavili po izbiri certifikacijskega organa in svetovalca, je bilo – koliko časa dejansko potrebujemo za vse potrebne spremembe?
Prvotni načrt dela je bil zastavljen tako, da bi morali končati v treh mesecih.
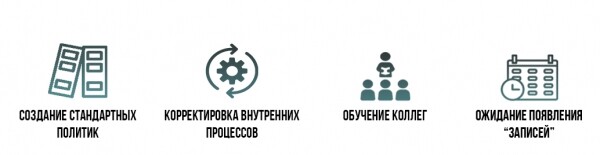
Vse je izgledalo preprosto: potrebno je bilo napisati nekaj deset politik in rahlo spremeniti naše notranje procese; nato usposobiti sodelavce za spremembe in še malo počakati (da se pojavijo 'evidence', torej dokazi o delovanju politik). Zdelo se je, da je to to – in certifikat bo v žepu.
Poleg tega nismo nameravali pisati politik iz nič – imeli smo svetovalca, ki bi moral – kot smo menili – posredovati vse 'prave' predloge.
Zaradi teh premislekov smo načrtovali, da bomo za pripravo vsake politike potrebovali po 3 dni.
Tehnične spremembe prav tako niso izgledale strašljivo: potrebno je bilo nastaviti zbiranje in shranjevanje dogodkov, preveriti, ali so varnostne kopije skladne s politiko, ki smo jo napisali, dopolniti, kjer je bilo potrebno, pisarne z SCUD-om in še malo raznih malenkosti.
Ekipa, ki je pripravljala vse potrebno za certificiranje, je bila sestavljena iz dveh oseb. Načrtovali smo, da se bosta ukvarjala z uvajanjem hkrati s svojimi glavnimi nalogami, in da jima bo to vzelo največ 1,5-2 ure na dan.
V povzetku lahko rečemo, da je bil naš pogled na prihodnji obseg dela precej optimističen.
Stvarnost
V resnici je bilo seveda vse drugače: predlogi politik, ki jih je predstavil svetovalec, so se izkazali za večinoma neuporabne za naše podjetje; na internetu skoraj ni bilo jasnih informacij o tem, kaj in kako treba storiti. Kot razumete, je načrt 'napiši eno politiko v 3 dneh' propadel. Tako nismo uspeli držati rokov praktično od začetka projekta, razpoloženje pa je začelo počasi upadati.
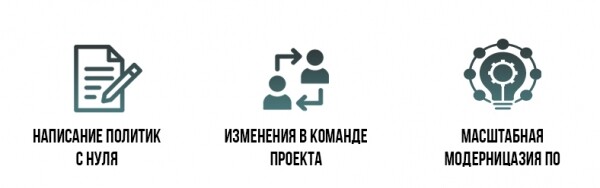
Ekspetize eki je bilo katastrofalno malo – toliko, da je ni bilo dovolj, niti za postavljanje pravih vprašanj svetovalcu (ki, mimogrede, ni kazal veliko pobude). Zadeva se je še počasneje premikala, saj je tri mesece po začetku uvedbe (torej v trenutku, ko bi moralo biti vse že pripravljeno) ekipo zapustil eden od dveh ključnih članov. Na njegovo mesto je prišel novi vodja IT oddelka, ki je moral v kratkem času dokončati postopek uvajanja in zagotoviti sistem upravljanja informacijske varnosti z vsem potrebnim z oblikovana tehnično. Naloga se je zdela zahtevna… Odgovorni so začeli padati v depresijo.
Poleg tega se je tehnična stran vprašanja prav tako izkazala za „nujno“. Soočili smo se z nalogo globalne modernizacije programske opreme na delovnih postajah in strežniški opremi. Med nastavitvijo sistema za zbiranje dogodkov (logov) se je izkazalo, da nam primanjkuje strojnih virov za normalno delovanje sistema. Tudi programska oprema za varnostno kopiranje je potrebovala posodobitev.
Spoiler: Na koncu je bil sistem upravljanja informacijske varnosti junak uvajan in v 6 mesecih. In celo nihče ni umrl!
Kaj se je najbolj spremenilo?
Seveda je med uvajanjem standarda v procesih podjetja prišlo do velikega števila manjših sprememb. Za vas smo izpostavili najbolj pomembne spremembe:
- Formalizacija procesa ocene tveganj
Prej v podjetju ni bilo nobene formalizirane procedure ocene tveganj – to se je delalo le mimogrede v okviru splošnega strateškega načrtovanja. Ena najbolj pomembnih nalog, rešenih v okviru certificiranja, je bila uvedba politike ocene tveganj podjetja, ki opisuje vse faze tega procesa in odgovorne osebe za vsak korak.
- Nadzor nad prenosljivimi mediji informacij
Eden od bistvenih tveganj za podjetje je bila uporaba nešifriranih USB pomnilnikov: v bistvu je lahko vsak zaposleni zapisal katerokoli dostopno informacijo na pomnilnik in jo v najboljšem primeru izgubil. V okviru certificiranja je bila na vseh delovnih postajah zaposlenih onemogočena možnost prenašanja katere koli informacije na pomnilnike – zapisovanje informacij je postalo mogoče le preko zahteve pri IT oddelku.
- Nadzor nad super uporabniki
Ena od glavnih težav je bila ta, da so imeli vsi zaposleni v IT-oddelku absolutne pravice v vseh sistemih podjetja – dostop do vseh informacij. Hkrati jih nihče ni resnično nadzoroval.
Vpeljali smo sistem za preprečevanje izgube podatkov (DLP) – program za nadzor aktivnosti zaposlenih, ki analizira, blokira in opozarja na nevarne in neučinkovite dejavnosti. Sedaj obveščanja o dejavnostih zaposlenih v IT-oddelku prihajajo na e-pošto operativnemu direktorju podjetja.
- Pristop k organizaciji informacijske infrastrukture
Certifikacija je zahtevala globalne spremembe in pristope. Da, morali smo modernizirati vrsto strežniške opreme, zaradi povečane obremenitve. Konkretnje smo posebej dodelili en strežnik za sisteme zbiranja dogodkov. Strežnik je bil opremljen z obsežnimi in hitrimi SSD pomnilniki. Odpovedali smo se programski opremi za varnostne kopije in izbrali sisteme shranjevanja, ki že 'iz škatle' imajo vso potrebno funkcionalnost. Naredili smo več pomembnih korakov k konceptu 'infrastruktura kot koda', kar je omogočilo prihranek velike količine diska prostora, saj smo se odpovedali varnostnemu kopiranju nekaterih strežnikov. V najkrajšem možnem času (1 teden) smo nadgradili vso programsko opremo na delovnih postajah na Win10. Ena od težav, ki jih je rešila modernizacija, je bila možnost vključitve šifriranja (v različici Pro).
- Nadzor nad papirnimi dokumenti
Podjetje je imelo znatna tveganja, povezana z uporabo papirnih dokumentov: ti so se lahko izgubili, jih pustili na nepravem mestu ali jih nepravilno uničili. Za zmanjšanje takega tveganja smo označili vse papirne dokumente glede na stopnjo zaupnosti in razvili postopek uničevanja različnih vrst dokumentov. Zdaj, ko zaposleni odpre mapo ali vzame dokument, natančno ve, v katero kategorijo spada ta informacija in kako ravnati z njo.
- Najem rezervnega podatkovnega centra
Prej so vse informacije podjetja shranjene na strežnikih, ki so se nahajali v zunanjem zaščitenem podatkovnem centru. Vendar pa niso bile predvidene procedure za primer izrednih dogodkov v tem podatkovnem centru. Rešitev je bila najem rezervnega oblačnega podatkovnega centra in varnostno kopiranje najbolj pomembnih informacij tja. Zdaj se informacije podjetja hranijo v dveh geografsko oddaljenih podatkovnih centrih, kar omogoča zmanjšanje tveganja njihove izgube.
- Testiranje kontinuitete poslovanja
V našem podjetju že več let deluje Politika kontinuitete poslovanja (BCP), ki opisuje postopke, ki jih morajo zaposleni upoštevati v različnih negativnih scenarijih (izguba dostopa do pisarne, epidemija, izpad električne energije itd.). Kljub temu nikoli nismo izvedli testiranja kontinuitete – torej nikoli nismo izmerili, koliko časa bi trajalo obnoviti poslovanje v vsaki od teh situacij. V sklopu priprave na certificiranje smo to naredili, poleg tega pa smo razvili načrt testiranja kontinuitete poslovanja za prihodnje leto. Treba je poudariti, da smo leto dni kasneje, ko smo se morali popolnoma preusmeriti na delo na daljavo, to nalogo zaključili v treh dneh.
Pomembno je poudariti, da imajo vse podjetja, ki se pripravljajo na certificiranje, različne izhodiščne pogoje – zato so morda v vašem primeru potrebne povsem druge spremembe.
Reakcija zaposlenih na spremembe
Kakor nenavadno se zdi – tu smo pričakovali najslabše – je bilo končno stanje precej boljše. Ne moremo trditi, da so sodelavci sprejeli novico o certificiranju z velikim navdušenjem, a jasno je bilo naslednje:
- Vsi ključni zaposleni so razumeli pomen in neizbežnost tega postopka;
- Vsi ostali zaposleni so se ravnali po ključnih zaposlenih.
Seveda nam je zelo pomagala posebnost naše panoge – outsourcanje računovodskih funkcij. Absolutna večina naših zaposlenih se odlično spopada s stalnimi spremembami v zakonodaji RF. posledično, uvedba nekaj deset novih pravil, ki jih je sedaj treba upoštevati, zanje ni bila nič posebnega.
Pripravili smo novi obvezni trening o ISO 27001 in testiranju za vse naše zaposlene. Vsi so poslušno odstranili s svojih monitorjev nalepke s gesli in pospravili mize, ki so bile zmedene s papirji. Nobenega glasnega nezadovoljstva ni bilo opaziti – na splošno imamo veliko srečo z zaposlenimi.
Tako smo prešli skozi najtežjo fazo – 'depresije' – povezano s spremembami naših poslovnih procesov. To je bilo težko in zapleteno, a končni rezultat je presegel vse najsrčnejše pričakovane.
Preberite prejšnje materiale iz cikla:
5 stopenj neizogibnosti sprejemanja ISO/IEC 27001 certifikacije. Depresija.
5 stopenj neizogibnosti sprejemanja ISO/IEC 27001 certifikacije. Sprejem.
Izvor: habr.com
