

Letos smo začeli z velikim projektom ustvarjanja kibernetskega poligona – platforme za kibernetske vaje podjetij različnih panog. Za to je treba ustvariti virtualne infrastrukture, 'identične naravnim' – da ponavljajo tipične notranje strukture bank, energetskih podjetij itd., pri čemer ne gre le za korporativni segment omrežja. Kmalu bomo govorili o bančnih in drugih infrastrukturnih delih kibernetskega poligona, danes pa – o tem, kako smo to nalogo reševali v povezavi s tehnološkim segmentom industrijskega podjetja.
Seveda, tema kibernetskih vaj in kibernetskih poligonov se ni pojavila prav danes. Na Zahodu se je že dolgo oblikoval krog konkurenčnih ponudb, različnih pristopov k kibernetskim vajam, kot tudi najboljše prakse. 'Dober ton' služb za informacijsko varnost je občasno izvajati pripravljenost na obrambo pred kibernetskimi napadi v praksi. Za Rusijo pa je to še vedno nova tema: ja, obstaja majhna ponudba, ki se je pojavila pred nekaj leti, a povpraševanje, še posebej v industrijskih sektorjih, se je začelo počasi oblikovati šele zdaj. Menimo, da so za to trije glavni razlogi – ti so tudi težave, ki so postale zelo očitne.
Svet se premika prehitro
Še deset let nazaj so hekerji napadli predvsem tiste organizacije, od katerih so lahko hitro izčrpali denar. Za industrijo je bila ta grožnja manj relevantna. Zdaj opažamo, da postajajo predmet njihovega interesa tudi infrastrukture vladnih organizacij, energetskih in industrijskih podjetij. Tu se pogosteje srečujemo s poskusi vohunjenja, kraje podatkov za različne namene (konkurenčna obveščevalna dejavnost, izsiljevanje) ter pridobivanjem točk prisotnosti v infrastrukturi za nadaljnjo prodajo njihovim zainteresiranim partnerjem. Tudi banalne šifrirne viruse, kot je WannaCry, je prizadelo kar nekaj takšnih objektov po vsem svetu. Zato sodobne razmere zahtevajo od strokovnjakov za informacijsko varnost, da upoštevajo te tveganja in oblikujejo nove procese informacijske varnosti. Zlasti je potrebno redno izpopolnjevati znanje in razvijati praktične spretnosti. Osebje na vseh ravneh operativno-dispečerskega upravljanja industrijskih objektov mora imeti jasno razumevanje, kakšne ukrepe je treba sprejeti v primeru kibernetskega napada. Vendar pa je izvajanje kibernetskih vaj v lastni infrastrukturi – pustite, tveganja nedvomno presegajo morebitne koristi.
Nepojasnitev realnih možnosti zlonamernih oseb za vdore v SCADA in IIoT-sisteme
Ta težava obstaja na vseh ravneh organizacij: celo ne vsi strokovnjaki razumejo, kaj se lahko zgodi z njihovim sistemom, kakšni so morebitni vektorji napadov nanj. Kaj šele vodstvo.
Varnostniki pogosto sklicujejo na 'zračni zaščitni pas', ki naj bi zlonamernim osebam onemogočil odhod iz korporativne mreže, a praksa kaže, da v 90% organizacij obstaja povezava med korporativnim in tehnološkim segmentom. Pri tem imajo tudi sami elementi gradnje in upravljanja tehnoloških mrež pogosto ranljivosti, kar smo, med drugim, videli pri preučevanju opreme. in .
Težko je zgraditi ustrezno model groženj
V zadnjih letih nenehno poteka proces zapletanja informacijskih in avtomatiziranih sistemov, pa tudi prehod na kiberfizikalne sisteme, ki predvidevajo integracijo računalniških virov in fizične opreme. Sistemi postajajo tako zapleteni, da z analitičnimi metodami preprosto ni mogoče napovedati vseh posledic kibernetskih napadov. Govorimo ne le o gospodarski škodi za organizacije, temveč tudi o oceni posledic, ki so jasne za tehnologa in industrijo – na primer, o neizdaji električne energije ali druge vrste proizvodnje, če govorimo o naftni in plinski industriji ali naftni kemiji. In kako v takšni situaciji postaviti prioritete?
To je naše mnenje, da so to postale predpostavke za pojav koncepta kibernetskih vaj in kibernetskih poligonov v Rusiji.
Kako deluje tehnološki segment kibernetskega poligona
Kibernetski poligon je kompleks virtualnih infrastrukturnih sistemov, ki ponavljajo tipične infrastrukture podjetij različnih panog. Omogoča "trening na mačkah" – izvajanje praktičnih spretnosti strokovnjakov brez tveganja, da bi karkoli šlo narobe in da bi kibernetske vaje povzročile škodo dejanskemu podjetju. Velike podjetja s področja informacijske varnosti začnejo razvijati to področje, takšne kibernetske vaje v igriščni obliki pa lahko vidite, na primer, na Positive Hack Days.
Tipična shema omrežne infrastrukture domnevno velikega podjetja ali korporacije je dovolj standarden nabor strežnikov, delovnih računalnikov in različnih omrežnih naprav z običajnim naborom korporativne programske opreme in sistemov informacijske varnosti. Panogni kibernetski poligon je vse to plus resna specifika, ki močno zaplete virtualni model.
Kako smo približali kibernetski poligon k realnosti
Konceptualno je videz industrijskega dela kibernetskega poligona odvisen od izbrane metode modeliranja kompleksnega kiberfizikalnega sistema. Osnovni pristopi k modeliranju so trije:
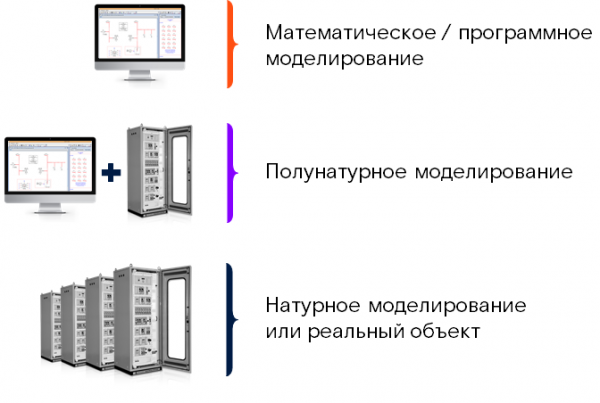
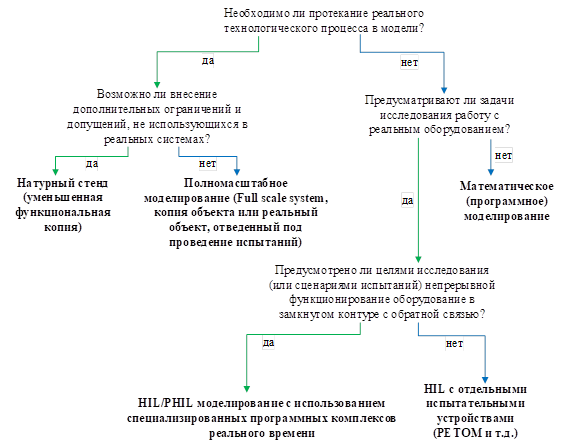
Vsak od teh pristopov ima svoje prednosti in slabosti. V različnih primerih, odvisno od končnega cilja in obstoječih omejitev, se lahko uporabijo vsi trije navedeni načini modeliranja. Da bi formalizirali izbiro teh načinov, smo sestavili naslednji algoritem:
Prednosti i nedostaci različitih metoda modeliranja mogu se predstaviti u obliku dijagrama, gdje je ordinatna os obuhvat istraživačkih područja (tj. fleksibilnost predloženog modela), a apscisa je tačnost modeliranja (stepen usklađenosti s realnim sistemom). Dobijamo praktično Gartnerov kvadrat:
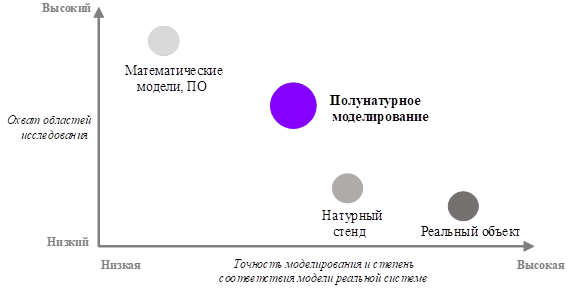
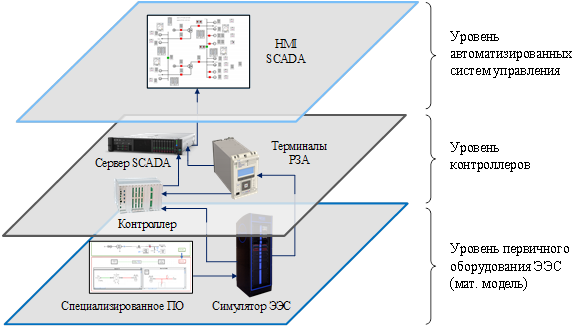
Stoga, optimalni odnos tačnosti i fleksibilnosti modeliranja ostvaruje se takozvanim polunaturnim modeliranjem (hardware-in-the-loop, HIL). U okviru ovog pristupa, kibernetski fizički sistem delimično se modelira stvarnom opremom, a delimično matematičkim modelima. Na primer, električna podstanica može biti predstavljena stvarnim mikroprocesorskim uređajima (terminalima relejnih zaštita), serverima automatizovanih sistema upravljanja i drugim sekundarnim uređajima, dok se fizički procesi koji se odvijaju u elektroenergetskom sistemu realizuju računalnim modelom. Dobro, definisali smo metodu modeliranja. Nakon toga, potrebno je razviti arhitekturu kibernetskog poligona. Da bi kibernetske vežbe bile zaista korisne, sve međusobne veze stvarno kompleksnog kibernetskog fizičkog sistema moraju biti što tačnije rekonstruisane na poligonu. Stoga, kao i u stvarnom životu, tehnološki deo kibernetskog poligona sastoji se od nekoliko međusobno povezanih nivoa. Podsećam, tipična infrastruktura industrijskih mreža uključuje najniži nivo, poznat kao "prva oprema" — to su optička vlakna, elektroenergetska mreža ili nešto drugo — u zavisnosti od industrije. Ona razmenjuje podatke i upravlja se specijalizovanim industrijskim kontrolerima, koji, pak, koriste SCADA sisteme.
Započeli smo izradu industrijskog dela kibernetskog poligona sa energetskog segmenta, koji nam trenutno ima prioritet (u planu su naftna, gasna i hemijska industrija).
Očitno je, da nivo osnovne opreme ni mogoče uresničiti z naravnim modeliranjem z uporabo resničnih objektov. Zato smo v prvem koraku razvili matematični model energetske naprave in pripadajočega dela energetske mreže. Ta model vključuje vso moštveno opremo postaj – elektroenergetske povezave, transformatorje in podobno, in se izvaja v posebnem programskem kompleksu RSCAD. Tako ustvarjen model se lahko obdeluje s računalniškim kompleksom v realnem času – njegova glavna značilnost je, da sta čas procesa v resničnem sistemu in čas procesa v modelu popolnoma enaka – to pomeni, da bo, če v resnični mreži kratkostična napaka traja dve sekundi, točno toliko dolgo simulirana v RSCAD-u. Tako dobimo 'živ' del energetske sistema, ki deluje po vseh zakonih fizike in celo reagira na zunanje vplive (na primer, delovanje terminalov relejne zaščite in avtomatizacije, odklop stikala itd.). Interakcij z zunanjimi napravami smo dosegli s pomočjo specializiranih konfigurabilnih komunikacijskih vmesnikov, ki omogočajo matematičnemu modelu interakcijo z nivojem krmilnikov in nivojem avtomatiziranih sistemov.
Na teh nivojih krmilnikov in avtomatiziranih sistemov upravljanja energetske naprave pa lahko ustvarimo z uporabo resnične industrijske opreme (čeprav po potrebi lahko uporabimo tudi virtualne modele). Na teh dveh nivojih se nahajajo, ustrezno, krmilniki in sredstva avtomatizacije (RZA, PMU, USPD, števci) ter avtomatizirani sistemi upravljanja (SCADA, OIK, AIIASKUE). Naravno modeliranje znatno povečuje realističnost modela in s tem maskirovne vaje, saj bodo ekipe sodelovale z resnično industrijsko opremo, ki ima svoje posebnosti, napake in ranljivosti.
V tretjem koraku smo izvedli interakcijo matematičnih in fizičnih delov modela s pomočjo specializiranih strojnih in programskih vmesnikov ter ojačevalnikov signala.
Na koncu infrastruktura izgleda nekako takole:
Vsa oprema poligona med seboj deluje tako, kot v resničnem kibernetsko-fizičnem sistemu. Če govorimo bolj konkretno, smo pri gradnji tega modela uporabili naslednjo opremo in računalniške vire:
- Računalniški kompleks RTDS za izvajanje izračuna "v realnem času";
- Avtomatizirano delovno mesto (ADM) operaterja z nameščenim programsko opremo za modeliranje tehnološkega procesa in primarne opreme električnih priključkov;
- Omare z komunikacijsko opremo, terminali RZA in opremo APU TP;
- Omare ojačevalnikov, namenjene za ojačanje analognih signalov s PCB digitalno-analognega pretvornika simulatorja RTDS. Vsaka omara ojačevalnikov vsebuje različne nize ojačevalnih blokov, ki se uporabljajo za oblikovanje vhodnih signalov toka in napetosti za raziskovane terminale RZA. Vhodni signali se ojačajo do ravni, potrebne za normalno delovanje terminalov RZA.
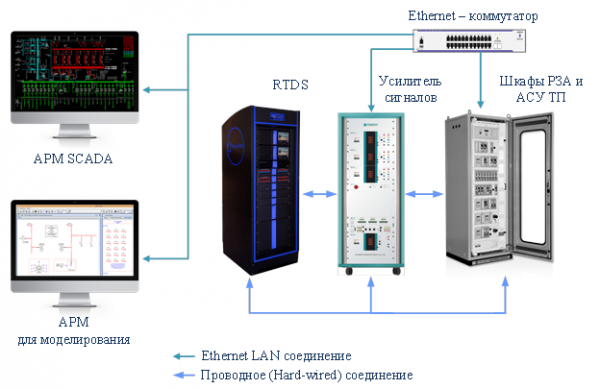
To ni edina možna rešitev, vendar se nam zdi optimalna za izvajanje kibernetskih vaj, saj odraža resnično arhitekturo absolutne večine sodobnih priključkov, obenem pa jo je mogoče prilagoditi, da čim natančneje rekonstruira določene značilnosti konkretnega objekta.
Na záver
Kibernetski poligon je ogromen projekt, in pred nami je še veliko dela. Po eni strani proučujemo izkušnje zahodnih kolegov, po drugi pa moramo veliko narediti, opirajoč se na svoje izkušnje z ruskimi industrialnimi podjetji, saj obstajajo posebnosti ne le v različnih panogah, temveč tudi v različnih državah. To je obenem zahtevna in zanimiva tema.
Kljub temu smo prepričani, da smo v Rusiji dosegli, kot se običajno reče, "nivo zrelosti", ko tudi industrija razume potrebo po kibernetskih vajah. To pomeni, da bodo kmalu v panogi nastale svoje najboljše prakse, in upam, da se bomo utrdili na področju zaščite.
Avtorji
Oleg Arhangelski, glavni analitik-metodolog projekta "Industrijski kibernetski poligon".
Dmitrij Siutov, glavni inženir projekta "Industrijski kibernetski poligon";
Andrej Kuznecov, vodja projekta "Industrijski kiberpoligon", namestnik vodje Laboratorija za kibernetsko varnost APU TP v proizvodnji
Izvor: habr.com
