

Pozdravljam vse, ki še naprej berete cikel o novi generaciji NGFW Check Point družine SMB (serija 1500). V smo obravnavali rešitev SMP (upravljalni portal za SMB prehode). Danes bi želeli predstaviti portal Smart-1 Cloud, ki se pozicionira kot rešitev na osnovi SaaS Check Point in deluje kot strežnik za upravljanje v oblaku, zato bo aktualen za vse NGFW Check Point. Za tiste, ki so se nam pravkar pridružili, ponavljam prej obravnavane teme: , , .
Izpostavili bomo glavne funkcionalnosti Smart-1 Cloud:
- Enotna centralizirana rešitev za upravljanje celotne infrastrukture Check Point (virtualni in fizični prehodi različnih nivojev).
- Skupni nabor politik za vse Blade omogoča poenostavitev upravljalskih procesov (ustvarjanje/urejanje pravil za različne naloge).
- Podpora profilskemu pristopu pri delu z nastavitvami prehodov. Skrbi za ločevanje pravic dostopa pri delu v portalu, kjer lahko hkrati izvajajo različne naloge skrbniki omrežja, strokovnjaki za revizijo itd.
- Nadzor groženj, ki omogoča pridobivanje dnevnikov, pregled dogodkov na enem mestu.
- Podpora interakciji prek API. Uporabnik lahko implementira procese avtomatizacije in tako poenostavi rutinske vsakodnevne naloge.
- Dostop prek spleta. Odpravlja omejitve, povezane s podporo določenim operacijskim sistemom, intuitivno je.
Tisti, ki so že seznanjeni z rešitvami Check Point, lahko opazijo, da predstavljene glavne funkcionalnosti ne odstopajo od lokalnega namenjenega strežnika za upravljanje v vaši infrastrukturi. Delno imajo prav, vendar pri Smart-1 Cloud zagotavljajo vzdrževanje strežnika za upravljanje strokovnjaki Check Point. Sem spadajo: izdelava varnostnih kopij, nadzor prostega prostora na napravah, odpravljanje napak, namestitev najnovejših različic programske opreme. Tudi postopek migracije (prenosa) nastavitev je poenostavljen.
Licenciranje
Preden se seznanimo s funkcionalnostjo oblačne rešitve za upravljanje, proučimo vprašanja licenciranja iz uradnega .
Upravljanje enega prehoda:
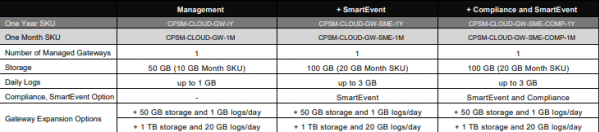
Naročnina je odvisna od izbranih upravljalskih blade, na voljo so 3 smeri:
- Upravljanje. Shranjevanje 50 GB, dnevno 1 GB za dnevnike.
- Upravljanje + SmartEvent. Shranjevanje 100 GB, dnevno 3 GB za dnevnike, generiranje poročil.
- Upravljanje + Skladnost + SmartEvent. Prostor za pohranu od 100 GB, dnevno do 3 GB za logove, generacija izveštaja, preporuke za podešavanje iz zajedničkih praksi informacione sigurnosti.
*Izbor zavisi od mnogih faktora: tip logova, broj korisnika, količine saobraćaja.
Takođe postoji pretplata za upravljanje 5 prolazima. Nećemo se detaljno zadržavati na ovome — uvek možete dobiti informacije iz .
Pokretanje Smart-1 Cloud
Svako ko želi može isprobati rešenje, za to je potrebno registrovati se na Infinity Portal — cloud servis od Check Point-a, gde možete dobiti probni pristup sledećim pravcima:
- Cloud Protection (CloudGuard SaaS, CloudGuard Native);
- Network Protection (CloudGuard Connect, Smart-1 Cloud, Infinity SOC);
- Endpoint Protection (, SandBlast Agent Cloud Management, Sandblast Mobile).
Mi se autorizujemo u sistemu s vama (za nove korisnike je potrebna registracija) i preći ćemo na rešenje Smart-1 Cloud:
Kratko će vam ispričati o prednostima ovog rešenja (Upravljanje infrastrukturom, nije potrebna instalacija, automatsko ažuriranje).
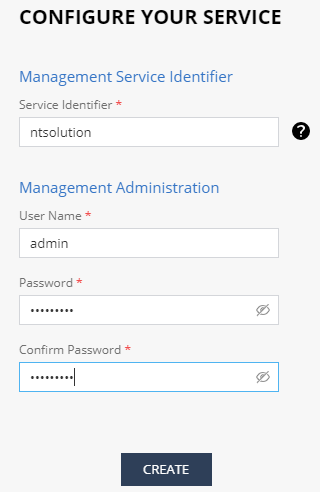
Nakon popunjavanja polja, moraćete sačekati da se pripremi nalog za prijavu na portal:
U slučaju uspešne operacije, dobićete na e-mail (naveden prilikom prijave na Infinity Portal) informacije o registraciji, takođe ćete biti preusmereni na početnu stranicu Smart-1 Cloud.
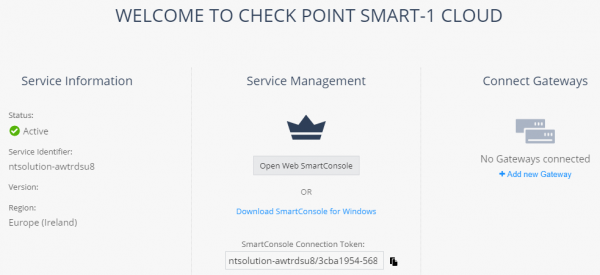
Kao dostupne kartice portala:
- Pokretanje SmartConsole. Uz pomoć instalirane aplikacije na vašem računaru, ili korišćenjem web interfejsa.
- Sinhronizacija sa objektom prolaza.
- Rad sa logovima.
- Podešavanja.
Sinhronizacija sa prolazom
Počnimo sa sinhronizacijom Security Gateway-a, za to je potrebno dodati ga kao objekat. Idite na karticu “Connect Gateway”
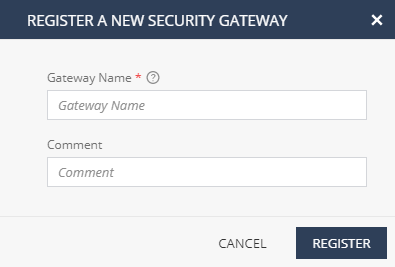
Potrebno je uneti jedinstveno ime prolaza, možete dodati komentar za objekat. Nakon toga pritisnite “Register”.
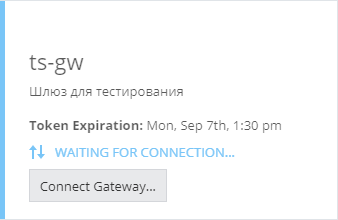
Pojaviće se objekat prolaza koji ćete morati sinhronizovati sa Management Server-om, izvršavajući CLI komande za prolaz:
- Proveriti da li je na prolazu instaliran najnoviji JHF (Jumbo Hotfix).
- Postaviti token za povezivanje: set security-gateway maas on auth-token
- Proveriti stanje tunela za sinhronizaciju:
MaaS Status: Enabled
MaaS Tunnel State: Up
MaaS domain-name:
Service-Identifier.maas.checkpoint.com
Gateway IP for MaaS Communication: 100.64.0.1
Po tem, ko so bile storitve za Mass Tunnel vzpostavljene, morate nadaljevati z namestitvijo SIC povezave med prehodom in Smart-1 Cloud v Smartconsole. V primeru uspešnega delovanja boste prejeli topologijo prehoda, priložen je primer:
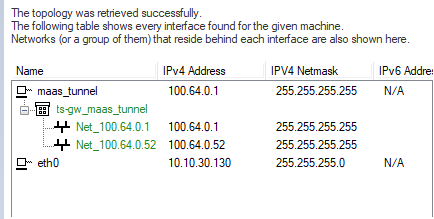
Tako, pri uporabi Smart-1 Cloud, se prehod povezuje v »sivo« omrežje 10.64.0.1.
Dopolnil bom, da naš prehod dostopa do interneta prek NAT, zato na njegovem vmesniku ni javnega IP-naslova, vendar ga lahko upravljamo od zunaj. To je še ena zanimiva značilnost Smart-1 Cloud, zaradi katere se ustvari ločeno omrežje za upravljanje s svojim naborom IP-naslovov.
Zaključek
Ko uspešno dodate prehod za upravljanje prek Smart-1 Cloud, dobite popoln dostop, kot v Smart Console. Na našem modelu smo zagnali spletno različico, dejansko gre za virtualni stroj z zagnanim upravljalskim klientom.
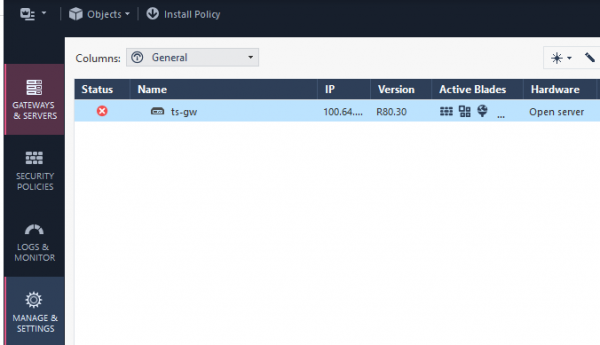
O zmožnostih Smart Console in arhitekturi Check Point lahko vedno izveste več v našem avtorskemu .
To je vse za danes, pred nami je zaključni članek cikla, v katerem se bomo dotaknili možnosti za izboljšanje zmogljivosti družine SMB serije 1500 z nameščenim Gaia 80.20 Embedded.
. Spremljajte novice (, , , , )
Izvor: habr.com
