

Nova metoda hakiranja prevladava problem "mrežnog jittera", koji može utjecati na uspješnost napada putem sporednih kanala.
Nova metoda, koju su razvili istraživači Sveučilišta Leuven (Belgija) i Sveučilišta u New Yorku u Abu Dhabiju, pokazala je da napadači mogu iskoristiti posebnosti mrežnih protokola za izvođenje curenja povjerljivih informacija.
Ova metoda nazvana , prikazana ove godine na konferenciji Usenix, koristi posebnosti obrade mrežnih protokola simultano izvršenih zahtjeva kako bi se riješio jedan od problema udaljenih vremenskih napada putem sporednih kanala.
Problemi udaljenih vremenskih napada
Pri provođenju vremenskih napada, napadači mjere razlike u vremenu izvršenja različitih naredbi, pokušavajući zaobići zaštitu koju osigurava enkripcija i dobiti podatke o povjerljivim informacijama, poput enkripcijskih ključeva, privatnih razgovora i ponašanja korisnika prilikom web pretraživanja.
No za uspješnu provedbu vremenskih napada, napadaču su potrebne točne informacije o vremenu koje je potrebno napadnutom aplikaciji za obradu zahtjeva.
To postaje problem prilikom napada na takve udaljene sustave kao što su web serveri, jer mrežna latencija (jitter) dovodi do raspona vremena odgovora, što otežava izračun vremena obrade.
U procesu udaljenih vremenskih napada, napadači obično šalju svaku naredbu nekoliko puta i provode statističku analizu vremena odgovora kako bi smanjili utjecaj mrežnog jittera. No, ova metoda je korisna samo do određenog stupnja.
"Što je razlika u vremenu manja, to je potrebno više zahtjeva, a u određenom trenutku izračun postaje nemoguć", objašnjava nam istraživač sustava zaštite podataka i glavni autor članka o novom tipu napada Tom Van Gytem.
"Bezmjerna" vremenska napada
Metoda koju je razvio Gytem i njegovi kolege provodi udaljene vremenske napade na način koji neutralizira utjecaj mrežnog jittera.
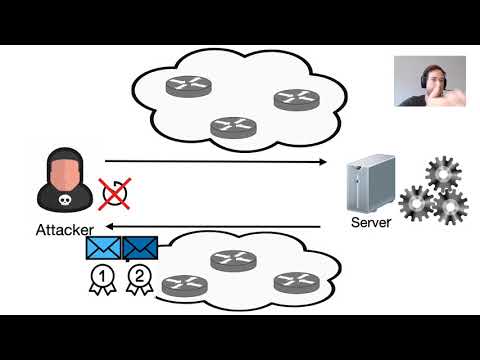
Načelo koje stoji iza bezvremenskog vremenskog napada je jednostavno: potrebno je osigurati da zahtjevi stignu na poslužitelj u potpuno isto vrijeme, a ne da se šalju sekvencijalno.
Hkratkost zagotavlja, da so vsi zahtevki v enakih omrežnih pogojih in da na njihovo obdelavo ne vpliva pot med napadalcem in strežnikom. Zaporedje prejemanja odgovorov bo napadalcu dalo vse informacije, potrebne za primerjavo časa izvajanja.
»Glavna prednost nepovratnih napadov na čas je v tem, da so veliko natančnejši, zato je potrebnih manj zahtevkov. To omogoča napadalcu, da prepozna razlike v času dela do 100 ns,« pravi Van Goethem.
Najmanjša časovna razlika, ki so jo raziskovalci opazili pri tradicionalnem napadu po času prek interneta, je bila 10 µs, kar je 100-krat več kot pri napadu s hkratnimi zahtevki.
Kako se zagotavlja hkratnost
»Hkratnost zagotavljamo tako, da oba zahtevka postavimo v en omrežni paket,« pojasnjuje Van Goethem. »V praksi je implementacija večinoma odvisna od omrežnega protokola.«
Za pošiljanje hkratnih zahtevkov raziskovalci uporabljajo zmožnosti različnih omrežnih protokolov.
Na primer, HTTP/2, ki hitro postaja de facto standard za spletne strežnike, podpira »multiplexing zahtevkov« — funkcionalnost, ki omogoča odjemalcu, da po enem TCP povezavi hkrati pošlje več zahtevkov.
»V primeru HTTP/2 moramo preprosto poskrbeti, da sta oba zahtevka postavljena v en paket (na primer, da ju oba zapisujemo v vtičnico obenem).« Vendar ima tovrstna metodologija svoje nianse. Na primer, v večini omrežij za distribucijo vsebin, kot je Cloudflare, ki ponuja vsebine večini spleta, se povezava med robnimi strežniki in spletno stranjo izvaja preko protokola HTTP/1.1, ki ne podpira multiplexer zahtevkov.
Čeprav to zmanjšuje učinkovitost nepovratnega napada, so še vedno bolj natančni kot klasični oddaljeni napadi po času, ker odpravljajo jitter med napadalcem in robnim CDN strežnikom.
V primeru protokolov, ki ne podpirajo multiplexinga zahtevkov, lahko napadalci uporabijo vmesni omrežni protokol, ki enkapsulira zahtevke.
Raziskovalci so pokazali, kako deluje nečasovni napad na čas v omrežju Tor. V tem primeru napadalec inkapsulira več zahtevkov v Tor celici — šifriranem paketu, ki se prenaša med vozlišči omrežja Tor v enotnih TCP paketih.
„Ker Torjeva veriga za onion storitve preide celotno pot do strežnika, lahko zagotovimo, da bodo zahteve prišle hkrati,“ pravi Van Gootem.
Nečasovni napadi v praksi
V svojem članku so raziskovalci preučili nečasovne napade v treh različnih situacijah.
Pri direktnih časovnih napadih napadalec se neposredno poveže s strežnikom in poskuša organizirati uhajanje tajnih informacij, povezanih z aplikacijo.
„Ker pri ustvarjanju večine spletnih aplikacij ne upoštevajo, da so časovni napadi lahko zelo praktični in natančni, menimo, da so mnoge spletne strani ranljive za takšne napade,“ pravi Van Gooten.
Pri medspletnih časovnih napadih napadalec izvaja zahteve na druge spletne strani iz brskalnika žrtve in ugiba vsebino zaupnih informacij ob opazovanju zaporedja odgovorov.
Napadalci so to shemo uporabili za izkoriščanje ranljivosti programa za nagrajevanje napak HackerOne in pridobili informacije, kot so ključne besede, uporabljene v zaupnih poročilih o neodpravljenih ranljivostih.
„Iskal sem primere, kjer je bil časovni napad že v preteklosti zabeležen, vendar ni bil obravnavan kot učinkovit. O napaki HackerOne je bilo poročano vsaj trikrat (identifikatorji napak: , in ), a ni bila odpravljena, ker je bilo prepričanje, da je napad nemogoče izvesti. Takrat sem ustvaril enostaven notranji raziskovalni projekt z nečasovnimi napadi.
Takrat je bila še zelo neoptimizirana, saj smo se še naprej ukvarjali s podrobnostmi napada, vendar se je izkazala za zelo natančno (na moji domači WiFi povezavi sem dosegel zelo natančne rezultate).
Raziskovalci so prav tako poskušali izvesti nečasovne napade na WiFi protokol WPA3.
Eden od sourednikov članka Mati Vanhof je že prej odkril Vendar je bilo ali časa premalo za uporabo na visoko zmogljivih napravah ali pa ga ni bilo mogoče uporabiti proti strežnikom.
"S pomočjo novega tipa nečasočnih napadov na čas smo pokazali, da se lahko authentication handshake (EAP-pwd) dejansko uporablja proti strežnikom, tudi ko na njih deluje močna oprema," pojasnjuje Van Goethem.
Idealni trenutek
V svojem članku so raziskovalci navedli priporočila za zaščito strežnikov pred nečasovnimi napadi, na primer omejevanje delovanja na konstantni čas in dodajanje naključne zakasnitve. Za uresničitev praktičnih zaščitnih ukrepov proti neposrednim napadom na čas, ki bi imeli malo vpliva na delovanje omrežja, so potrebne nadaljnje raziskave.
"Menimo, da je to področje raziskav še v zelo zgodnjih fazah razvoja in zahteva veliko globlje preučevanje," pravi Van Goethem.
V prihodnjih raziskavah bo mogoče preučiti druge metode, ki bi jih napadalci lahko uporabili za izvajanje simultanih napadov na čas, druge protokole in vmesne omrežne plasti, na katere je mogoče izvajati napade, ter oceniti ranljivost priljubljenih spletnih mest, ki omogočajo izvajanje takih raziskav v okviru programa iskanja napak.
Ime "nečasovni" je bilo izbrano, "ker pri teh napadih nismo uporabili nobenih (absolutnih) informacij o času," pojasnjuje Van Goethem.
"Poleg tega jih je mogoče šteti za 'nečasovne', ker se (oddaljeni) napadi na čas že dolgo uporabljajo in, sodeč po naših raziskavah, se bo situacija le še poslabšala."
Polno besedilo poročila z Usenix se nahaja .
V okviru oglaševanja
z zaščito pred DDoS napadi in najnovejšo strojno opremo. Vse to je o naših epični strežniki. Maksimalna konfiguracija – 128 jeder CPU, 512 GB RAM, 4000 GB NVMe.
Izvor: habr.com
