

Na Habru je že nekaj člankov o tehnologijah Honeypot in Deception (, ). Vendar se še vedno srečujemo z nerazumevanjem razlike med tema dvema razredoma zaščitnih sredstev. V ta namen so naši kolegi iz (prvi ruski razvijalec ) se odločili, da podrobno opišejo razlike, prednosti in arhitekturne značilnosti teh rešitev.
Poglejmo, kaj sta »hanipoti« in »deseption«:
»Tehnologije prevar« (angl., Deception technology) so na trgu sistemov informacijske varnosti relativno nove. Vendar pa nekateri strokovnjaki še vedno menijo, da je Security Deception le naprednejša različica »hanipot« (angl., honeypot).
V tem članku bomo poskušali osvetliti tako podobnosti kot temeljne razlike teh dveh rešitev. V prvem delu bomo govorili o »hanipotu«, kako se je ta tehnologija razvijala ter kakšne so njene prednosti in slabosti. V drugem delu pa se bomo podrobno osredotočili na načine delovanja platform za ustvarjanje distribucijske infrastrukture lažnih ciljev (angl., Distributed Deception Platform — DDP).
Osnovno načelo, ki leži v ozadju honeypots, je ustvarjanje pasti za hekerje. Na enakem načelu so bila razvita tudi prva Deception rešitev. Vendar pa sodobne DDP bistveno presegajo hanipote, tako po funkcionalnosti kot po učinkovitosti. Deception platforme vključujejo: pasti (angl., decoys, traps), vab (angl., lures), aplikacije, podatke, baze podatkov, Active Directory. Sodobne DDP lahko zagotavljajo široke možnosti za odkrivanje groženj, analizo napadov in avtomatizacijo odzivnih ukrepov.
Tako Deception predstavljajo tehnike posnemanja IT‑infrastrukture podjetja in zavajanja hekerjev. Posledično te platforme omogočajo ustavljanje napadov pred nastankom znatne škode premoženju podjetja. Hanipoti seveda nimajo tako široke funkcionalnosti in ravni avtomatizacije, zato njihova uporaba zahteva večjo usposobljenost od zaposlenih v oddelkih za informacijsko varnost.
1. Honeypots, Honeynets in Sandboxing: kaj je to in kako se uporablja
Prvi put je termin «honeypots» upotrebljen 1989. godine u knjizi Kliforda Stola «The Cuckoo’s Egg», koja opisuje događaje vezane za praćenje hakera u Nacionalnoj laboratoriji Lorens Berkli (SAD). U praksi, ova ideja je realizovana 1999. godine od strane Lensa Spitznera, stručnjaka za informatičku bezbednost iz kompanije Sun Microsystems, koji je osnovao istraživački projekat «Honeynet Project». Prvi honeypot-i su bili vrlo resursno intenzivni, složeni za podešavanje i održavanje.
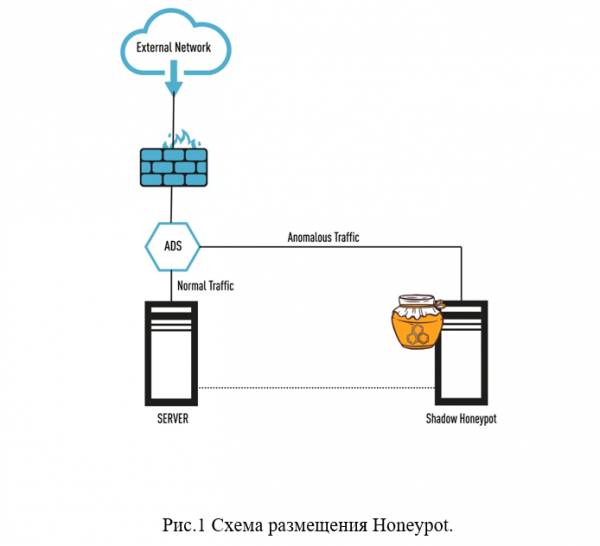
Razmotrimo detaljnije šta su honeypots in honeynets. Honeypots su pojedinačni hostovi čija je svrha da privuku napadače da pokušaju da prodru u mrežu kompanije i ukradu dragocene podatke, kao i da prošire zonu delovanja mreže. Honeypot (doslovni prevod: «bure s medom») predstavlja poseban server sa skupom različitih mrežnih usluga i protokola, kao što su HTTP, FTP itd. (vidi sl. 1).
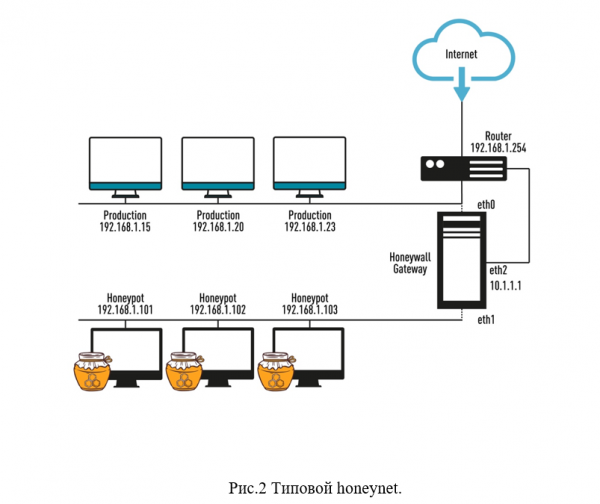
Ako spojimo nekoliko honeypots u mrežu, dobićemo veću i efikasniju sistemsku honeynet, koja predstavlja emulaciju korporativne mreže kompanije (web server, file server i drugi komponenti mreže). Ova rešenja omogućavaju razumevanje strategije delovanja napadača i dovode ih u zabludu. Tipični honeynet obično radi paralelno s radnom mrežom i potpuno nezavisno od nje. Ovu «mrežu» može se objaviti na Internetu preko zasebnog kanala, a može joj se dodeliti i poseban opseg IP adresa (vidi sl. 2).
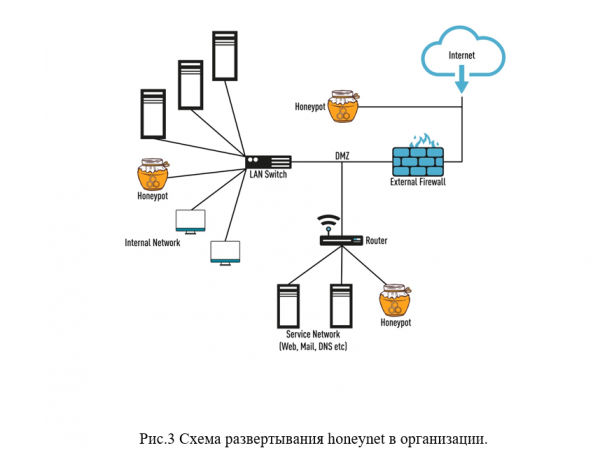
Svrha primene honeyneta je da pokaže hakeru da je navodno upao u korporativnu mrežu organizacije, dok se u stvarnosti napadač nalazi u «izolovanom okruženju» pod pažljivim nadzorom stručnjaka za informatičku bezbednost (vidi sl. 3).
Ovde takođe treba pomenuti sredstvo kao što je «sandbox» (eng., sandbox), koje omogućava napadačima da instaliraju i pokreću zlonamerne programe u izolovanom okruženju, gde IT stručnjaci mogu pratiti njihove aktivnosti u cilju identifikacije potencijalnih rizika i preduzimanja potrebnih mera. Trenutno se, u većini slučajeva, sandboxing realizuje na dedikovanim virtuelnim mašinama na virtuelnom hostu. Međutim, treba napomenuti da sandboxing prikazuje samo kako se ponašaju opasni i zlonamerni programi, dok honeynet pomaže stručnjaku da analizira ponašanje «opasnih igrača».
Očitna korist honeynetov je v tem, da zavajajo kršitelje, katerih moči, sredstva in čas se porabljajo. Namesto dejanskih ciljev napadajo lažne in lahko prenehajo z napadom na omrežje, ne da bi dosegli karkoli. Tehnologije honeynetov se najpogosteje uporabljajo v vladnih institucijah in velikih korporacijah, finančnih organizacijah, saj so ta podjetja največja tarča večjih kibernetskih napadov. Vendar pa tudi mala in srednja podjetja (SMB) potrebujejo učinkovite instrumente za preprečevanje kibernetskih incidentov, a uporabo honeynetov v sektorju SMB otežuje pomanjkanje usposobljenega kadra za tako zahtevno delo.
Omejenost rešitev Honeypots in Honeynets
Zakaj honeypots in honeynets niso najboljša rešitev za preprečevanje napadov danes? Treba je omeniti, da napadi postajajo vse bolj obsežni, tehnično zahtevni in lahko povzročijo resno škodo IT-infrastrukturi podjetja, kibernetski kriminal pa se je premaknil na povsem novo raven in predstavlja zelo organizirane senčne poslovne strukture, opremljene z vsemi potrebnimi sredstvi. K temu je treba dodati še »človeški faktor« (napake pri nastavitvah programske opreme in opreme, dejanja insiderjev itd.), zato samo uporaba tehnologij za preprečevanje napadov v trenutnih razmerah ni več dovolj.
Spodaj navajamo glavne omejitve in pomanjkljivosti honeypots (honeynets):
Honeypots so bili sprva zasnovani za odkrivanje groženj, ki so zunaj korporativnega omrežja, namenjeni so predvsem analizi obnašanja napadalcev in niso zasnovani za hitro odzivanje na grožnje.
Napadalci so se praviloma že naučili prepoznavati emulirane sisteme in se izogibajo honeypots.
Honeynets (honeypots) imajo izjemno nizek nivo interaktivnosti in sodelovanja z drugimi varnostnimi sistemi, kar onemogoča pridobitev podrobnih informacij o napadih in napadalcih ter učinkovito in hitro ukrepanje ob kibernetskih incidentih. Poleg tega strokovnjaki za kibernetsko varnost prejemajo veliko število lažnih opozoril o grožnjah.
V nekaterih primerih lahko hekerji uporabijo kompromitiran honeypot kot izhodiščno točko za nadaljevanje napada na omrežje organizacije.
Pogosto se pojavijo težave z razširljivostjo honeypotov, visoko operativno obremenitvijo in konfiguracijo takšnih sistemov (zahtevajo visoko usposobljene strokovnjake, nimajo enostavnega upravljalskega vmesnika itd.). Obstajajo velike težave pri implementaciji honeypotov v specializirana okolja, kot so IoT, POS, oblačni sistemi itd.
2. Tehnologija zavajanja: prednosti in osnovna načela delovanja
Po pregledu vseh prednosti in slabosti honeypotov pridemo do zaključka, da je potreben povsem nov pristop k reševanju incidentov informacijske varnosti, da bi se razvila hitra in ustrezna reakcija na dejanja napadalcev. In to rešitev predstavljajo tehnologije Cyber deception (varnostno zavajanje).
Terminologija „Cyber deception“, „Security deception“, „Deception technology“, „Distributed Deception Platform“ (DDP) je razmeroma nova in se je pojavila nedavno. V bistvu vsi ti izrazi pomenijo uporabo „tehnologij zavajanja“ ali „tehnike posnemanja IT infrastrukture in dezinformiranja napadalcev“. Najenostavnejše rešitve zavajanja so razvoj idej honeypotov, le na tehnološko naprednejši ravni, ki predvideva večjo avtomatizacijo odkrivanja grožnjami in odzivanja na njih. Na trgu so že resne rešitve razreda DDP, ki omogočajo enostavno implementacijo in razširitev, ter razpolagajo s pomembnim arzenalom „pastmi“ in „vabo“ za napadalce. Na primer, zavajanje omogoča emulacijo takšnih objektov IT infrastrukture, kot so baze podatkov, delovne postaje, usmerjevalniki, stikala, bankomati, strežniki in SCADA, medicinska oprema in IoT.
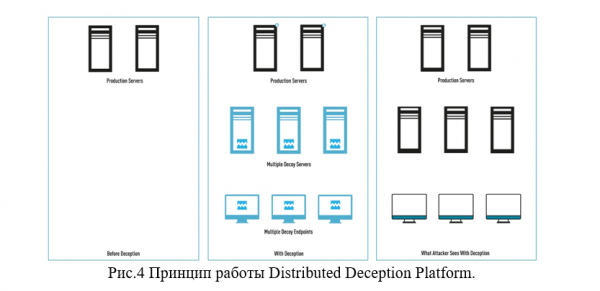
Kako deluje „Distributed Deception Platform“? Po implementaciji DDP bo IT infrastruktura organizacije urejena, kot da bi bila iz dveh plasti: prva plast je resnična infrastruktura podjetja, druga pa je „emulirana“ okolica, sestavljena iz pasti (angleško, decoys, traps) in vab (angleško, lures), ki so nameščene na resničnih fizičnih napravah omrežja (glej sliko 4).
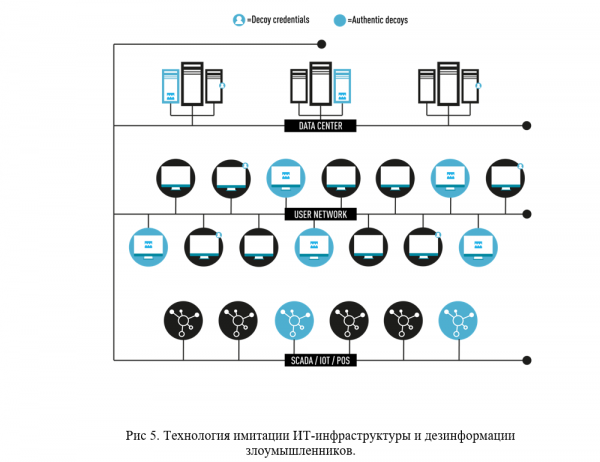
Na primer, napadalec lahko odkrije lažne baze podatkov z "zaupnimi dokumenti" in ponarejena poverilnica domnevno "privilegiranih uporabnikov" — vse to so lažne tarče, ki lahko zanimajo kršitelje, s čimer odvrnejo njihovo pozornost od pravih informacijskih sredstev podjetja (glej sliko 5).
DDP je novost na trgu rešitev za informatično varnost, ta rešitev obstaja šele nekaj let in si jo lahko privošči le korporativni sektor. Vendar bo kmalu tudi mali in srednji podjetja lahko izkoristila Deception, tako da bodo najemala DDP pri specializiranih ponudnikih kot "storitev". Ta možnost je še bolj priročna, saj ni potrebe po lastnih visoko usposobljenih kadrih.
Spodaj so predstavljene glavne prednosti tehnologije Deception:
Pristnost (avtentičnost). Tehnologija Deception je sposobna reproducirati povsem avtentično IT okolje podjetja, kakovostno emulira operacijske sisteme, IoT, POS, specializirane sisteme (medicinske, industrijske itd.), storitve, aplikacije, poverilnice itd. Zanke (decoys) se skrbno mešajo z delovnim okoljem in napadalec jih ne bo mogel identificirati kot honeypots.
Implementacija. DDP uporablja strojno učenje (angleško, machine learning, ML) v svojem delovanju. S pomočjo ML se zagotavlja enostavnost, prilagodljivost v nastavitvah in učinkovitost implementacije Deception. "Zanke" in "mamila" se zelo hitro posodabljajo, napadalce pa vključujejo v "lažno" IT infrastrukturo podjetja, medtem pa napredni analitični sistemi, ki temeljijo na umetni inteligenci, lahko odkrivajo aktivne dejavnosti hekerjev in jih preprečijo (na primer, poskus dostopa v Active Directory na podlagi obmanjajočih poverilnic).
Enostavnost uporabe. Sodobne "Distributed Deception Platform" so enostavne za vzdrževanje in upravljanje. Običajno se upravljajo prek lokalne ali oblačne konzole, obstajajo možnosti integracije z ekipami za varnostne operacije SOC (Security Operations Center) prek API ter z mnogimi obstoječimi varnostnimi kontrolnimi sredstvi. Za vzdrževanje in delovanje DDP ni potrebnih storitev visoko usposobljenih strokovnjakov za informatično varnost.
Širljivost. Varnostne prevare se lahko uvajajo v fizičnih, virtualnih in oblačnih okoljih. Uspešno delujejo DDP tudi v specializiranih okoljih, kot so IoT, ICS, POS, SWIFT itd. Izpopolnjene platforme za prevare lahko projicirajo "tehnologije prevare" tudi v oddaljene pisarne in izolirana okolja, brez potrebe po dodatnem popolnem uvajanju platforme.
Interakcija. S pomočjo učinkovitih in privlačnih vab (decoys), ki temeljijo na realnih operacijskih sistemih in so spretno postavljene med resnično IT-infrastrukturo, platforma Deception zbira obsežne informacije o napadalcu. Nato DDP omogoča prenos opozoril o grožnjah, generira poročila in poteka avtomatizirano odzivanje na incidente kibernetske varnosti.
Izvorna točka napada. V sodobnih sistemih Deception se vabe in pastirji postavljajo znotraj omrežnega obsega, ne pa izven njega (kot je to pri honeypotih). Takšen model uvajanja vab preprečuje, da bi napadalci te vabe uporabili kot izhodišče za napad na resnično IT-infrastrukturo podjetja. V naprednejših rešitvah razreda Deception obstajajo možnosti usmerjanja prometa, kar omogoča, da se celoten promet napadalcev usmeri prek posebej dodeljene povezave. To omogoča analizo aktivnosti napadalcev brez tveganja za dragocene sredstva podjetja.
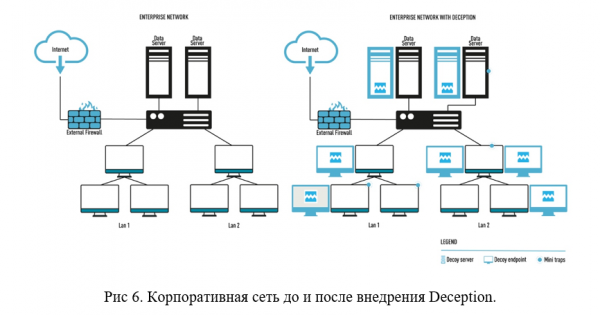
Prepričljivost "tehnologij prevare". V začetni fazi napada napadalci zbirajo in analizirajo podatke o IT-infrastrukturi, nato pa jih uporabijo za horizontalno napredovanje po korporacijski mreži. S pomočjo "tehnologij prevare" napadalec zagotovo naleti na "vabe", ki ga odpeljejo stran od resničnih sredstev organizacije. DDP bo analiziral potencialne poti dostopa do uporabniških računov v korporacijski mreži in napadalcu ponudil "lažne cilje" namesto pravih uporabniških podatkov. Te možnosti so v tehnologijah honeypot zelo manjkale. (Poglejte sliko 6).
Deception VS Honeypot
In končno pridemo do najbolj zanimivega dela naše raziskave. Poskusimo izpostaviti glavne razlike med tehnologijami Deception in Honeypot. Kljub nekaterim podobnostim se ti dve tehnologiji močno razlikujeta, od osnovne ideje pa vse do učinkovitosti delovanja.
Različne osnovne ideje. Kot smo že omenili, se honeypoti nameščajo kot »vabe« okoli dragocenih sredstev podjetja (izven korporativne mreže), da bi tako odvrnili napadalce. Tehnologija honeypot temelji na razumevanju infrastrukture organizacije, vendar lahko honeypoti postanejo izhodišče za začetek napada na omrežje podjetja. Tehnologija Deception je zasnovana s perspektive napadalca in omogoča identificiranje napadov v zgodnji fazi, kar strokovnjakom za informacijsko varnost daje pomembno prednost pred napadalci ter čas za ukrepanje.
»Priklicanje« PROTI »Zmeda«. Pri uporabi honeypotov je uspeh odvisen od pritegnitve pozornosti napadalcev in njihove motivacije, da preidejo na cilj v honeypotu. To pomeni, da mora napadalec vseeno priti do honeypota, in šele nato ga lahko ustavite. Tako lahko prisotnost napadalcev v omrežju traja več mesecev in več, kar lahko pripelje do uhajanja podatkov in povzroči škodo. DDP kakovostno posnema pravo IT-infrastrukturo podjetja, njihov cilj ni le pritegniti pozornost napadalca, temveč ga zmedeti, da izgubi čas in vire zaman, vendar ne pridobi dostopa do pravih sredstev podjetja.
»Omejena možnost skaliranja« PROTI »samodejno skaliranje«. Kot je bilo ugotovljeno prej, imajo honeypoti in honeyneti težave s skaliranjem. To je zapleteno in drago, za povečanje števila honeypotov v korporativnem sistemu bo potrebno dodati nove računalnike, operacijske sisteme, kupiti licence in dodeliti IP-naslove. Poleg tega je potrebno imeti tudi usposobljeno osebje za upravljanje teh sistemov. Platforme Deception se samodejno uvajajo s povečanjem infrastrukture, brez znatnih dodatnih stroškov.
»Veliko lažnih alarmov« PROTI »brez lažnih alarmov«Bistvo problema je v tem, da se lahko celo običajen uporabnik sreča s honeypotom, zato je "nežna stran" te tehnologije veliko število lažnih opozoril, kar odvrne strokovnjake za informacijsko varnost od dela. "Mamila" in "pastirji" v DDP so skrbno skriti pred običajnimi uporabniki in so namenjeni izključno storilcem, zato vsak signal iz takšne sistema predstavlja opozorilo o realni grožnji, ne pa lažnega opozorila.
Zaključek
Po našem mnenju je tehnologija Deception velik korak naprej v primerjavi s starejšo tehnologijo honeypotov. V bistvu je DDP postala celovita varnostna_platforma, ki je enostavna za implementacijo in upravljanje.
Sodobne platforme te vrste igrajo pomembno vlogo pri natančnem odkrivanju in učinkovitem odzivu na omrežne grožnje, njihova integracija z drugimi komponentami varnostnega sklada pa povečuje nivo avtomatizacije, izboljšuje učinkovitost in uspešnost odzivanja na incidente. Platforme Deception temeljijo na avtentičnosti, razširljivosti, enostavnosti upravljanja in integraciji z drugimi sistemi. Vse to daje pomembno prednost pri hitrosti odzivanja na incidente informacijske varnosti.
Poleg tega, na podlagi opazovanj pentestov podjetij, kjer je bila implementirana ali preizkušana platforma Xello Deception, lahko zaključimo, da celo izkušeni pentesterji pogosto ne morejo prepoznati mamila v korporativnem omrežju in utrpijo poraz, ko se ujamejo v postavljene pasti. Ta dejstvo ponovno potrjuje učinkovitost Deception in velike možnosti, ki se odpravljajo za to tehnologijo v prihodnosti.
Testiranje izdelka
Če vas zanimajo platforme Deception, smo pripravljeni .
Spremljajte novosti na naših kanalih (, , , )!
Izvor: habr.com
