

 Minimizacija rizikov pri uporabi DoH in DoT
Zaščita pred DoH in DoT
Ali nadzorujete svoj DNS promet? Organizacije vlagajo veliko časa, denarja in truda v zagotavljanje varnosti svojih omrežij. A ena izmed področij, ki pogosto ne dobi ustrezne pozornosti, je DNS.
Dober pregled rizikov, ki jih prinaša DNS, je na konferenci Infosecurity.
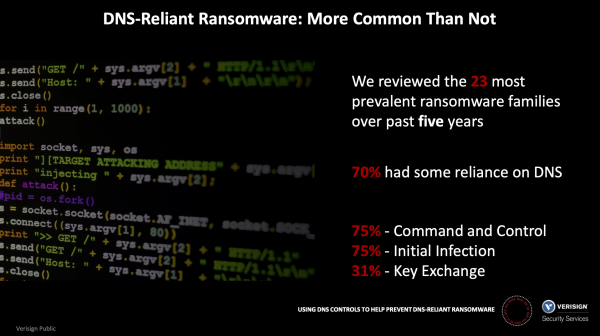 31% anketiranih vrst programov za izsiljevanje je uporabljalo DNS za izmenjavo ključev. Ugotovitve raziskave
31% anketiranih vrst programov za izsiljevanje je uporabljalo DNS za izmenjavo ključev.
Težava je resna. Po podatkih raziskovalne laboratorije Palo Alto Networks Unit 42 približno 85% zlonamerne programske opreme uporablja DNS za vzpostavitev kanala za upravljanje in nadzor, kar omogoča napadalcem, da zlahka uvajajo zlonamerno programsko opremo v vaše omrežje ter kradejo podatke. Od svojega nastanka je bil DNS promet večinoma nešifriran in ga je bilo enostavno analizirati z zaščitnimi mehanizmi NGFW.
Pojavili so se novi protokoli za DNS, usmerjeni v povečanje zasebnosti DNS povezav. Ti so aktivno podprti s strani vodilnih ponudnikov brskalnikov in drugih ponudnikov programske opreme. Kmalu bo prišlo do rasti šifriranega DNS prometa v korporativnih omrežjih. Šifriran DNS promet, ki se ne analizira pravilno in je dovoljen, predstavlja varnostno grožnjo za podjetje. Na primer, taka grožnja so kripto-lokalci, ki uporabljajo DNS za izmenjavo šifrirnih ključev. Napadalci trenutno zahtevajo odkupnino v več milijonih dolarjev za obnovitev dostopa do vaših podatkov. V podjetju Garmin so, na primer, plačali 10 milijonov dolarjev.
Ob pravilni nastavitvi lahko NGFW preprečujejo ali zaščitijo uporabo DNS-over-TLS (DoT) in lahko se uporabljajo za prepovedovanje uporabe DNS-over-HTTPS (DoH), kar omogoča analizo celotnega DNS prometa v vašem omrežju.
Kaj je šifriran DNS?
Kaj je DNS
Sistem domen (DNS) pretvarja človeško berljive domene (na primer, naslov ) na IP naslov (na primer, 34.107.151.202). Ko uporabnik vnese domeno v spletni brskalnik, brskalnik pošlje DNS poizvedbo DNS strežniku, ki zahteva IP naslov, povezan s to domeno. V odgovor DNS strežnik vrne IP naslov, ki ga bo uporabil ta brskalnik.
DNS poizvedbe in odgovori se pošiljajo po omrežju v obliki navadnega besedila, brez šifriranja, kar jih naredi ranljive za vohunjenje ali spreminjanje odgovorov ter preusmerjanje brskalnika na zlonamerne strežnike. Šifriranje DNS oteži sledenje DNS poizvedbam ali njihovo spremembo med prenosom. Šifriranje DNS poizvedb in odgovorov vas ščiti pred napadi Man-in-the-Middle, pri čemer opravlja enake funkcije kot tradicionalni protokol DNS (sistem domenskih imen) v navadnem besedilu.
V zadnjih nekaj letih sta bila uvedena dva protokola za šifriranje DNS:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Ti protokoli imajo eno skupno značilnost: načrtno skrivajo DNS poizvedbe pred kakršnim koli prestrezanjem… in pred varnostnimi analitiki v organizacijah. Protokoli večinoma uporabljajo protokol TLS (Transport Layer Security) za vzpostavitev šifrirane povezave med odjemalcem, ki izvaja poizvedbe, in strežnikom, ki rešuje DNS poizvedbe, prek vrata, ki ponavadi ni uporabljen za DNS promet.
Zasebnost DNS poizvedb je velika prednost teh protokolov. Vendar pa ustvarjajo težave varnostnim analitikom, ki morajo spremljati omrežni promet in odkrivati ter blokirati zlonamerne povezave. Ker se protokoli razlikujejo po načinu izvajanja, se bodo metode analize razlikovale pri DoH in DoT.
DNS over HTTPS (DoH)
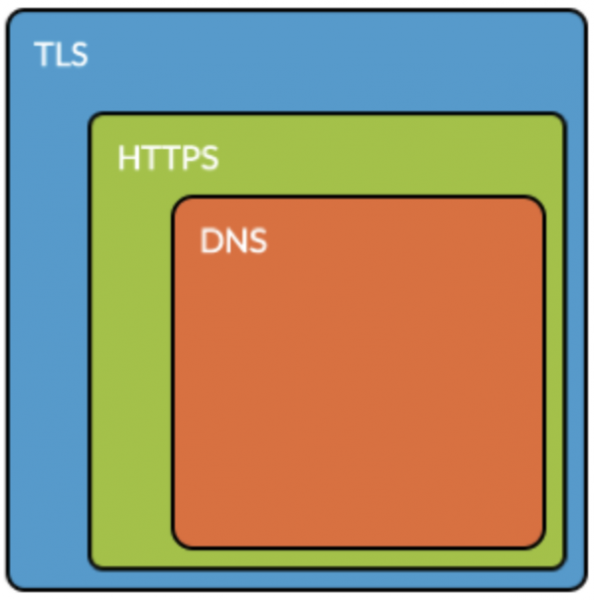 DNS znotraj HTTPS
DoH uporablja dobro znan vrata 443 za HTTPS, za katerega je v RFC posebej navedeno, da je naloga "mešati DoH promet z drugim HTTPS prometom v istem povezavi", "otežiti analizo DNS prometa" in tako obiti ukrepe korporativnega nadzora ( ). Protokol DoH uporablja šifriranje TLS in sintakso poizvedb, ki jo zagotavljajo splošni standardi HTTPS in HTTP/2, dodaja DNS poizvedbe in odgovore nad standardnimi HTTP poizvedbami.
Tveganja, povezana z DoH
Če ne morete razlikovati običajnega HTTPS prometa od DoH poizvedb, lahko aplikacije znotraj vaše organizacije (in bodo) zaobidejo lokalne nastavitve DNS, tako da preusmerijo poizvedbe na zunanje strežnike, ki odgovarjajo na DoH poizvedbe, kar zaobide vsakršen nadzor, torej uniči možnost nadzora nad DNS prometom. V idealnem primeru bi morali nadzorovati DoH z uporabo funkcij razšifriranja HTTPS.
In v zadnji različici svojih brskalnikov, in obe podjetji delata na uporabi DoH privzeto za vse DNS poizvedbe. za integracijo DoH v svoje operacijske sisteme. Slaba stran pa je, da so začeli uporabljati DoH kot sredstvo za obvod tradicionalnih korporativnih požarnih zidov tudi neuradne družbe za programsko opremo. ( Na primer, preglejte naslednje članke: , in .) V vsakem primeru bo tako dober kot zlonameren DoH promet ostal neopažen, kar bo organizacijo pustilo slepo na zlonamerna uporaba DoH kot kanala za nadzor zlonamerne programske opreme (C2) in krajo zaupnih podatkov.
Zagotavljanje vidnosti in nadzora DoH prometa
Kot najboljše rešitev za nadzor DoH priporočamo nastavitev razšifriranja HTTPS prometa in blokiranje DoH prometa v NGFW (ime aplikacije: dns-over-https).
Najprej poskrbite, da je NGFW nastavljeno za razšifriranje HTTPS, v skladu z .
Drugič, ustvarite pravilo za promet aplikacije 'dns-over-https', kot je prikazano spodaj:
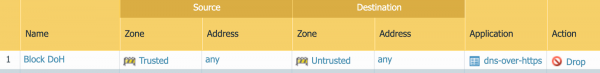 Pravilo Palo Alto Networks NGFW za blokiranje DNS-over-HTTPS
Kot vmesna alternativa (če vaša organizacija ni popolnoma implementirala razšifriranja HTTPS) se lahko NGFW nastavi za uporabo dejanja 'prepovedati' na identifikatorju aplikacije 'dns-over-https', vendar bo učinek omejen na blokiranje določenih dobro znanih DoH strežnikov po njihovih domenah, saj brez razšifriranja HTTPS DoH prometa ni mogoče popolnoma preveriti (glejte. in iščite po frazi 'dns-over-https').
DNS over TLS (DoT)
 DNS znotraj TLS
Medtem ko protokol DoH stremi k mešanju z drugimi prometom na istem vratih, DoT namesto tega po privzetku uporablja posebna vrata, rezervirana za to edinstveno nalogo, pri čemer posebej prepoveduje uporabo istih vrat za tradicionalni nešifrirani promet DNS ( ).
Protokol DoT uporablja protokol TLS za zagotovitev šifriranja, ki ovija standardne poizvedbe protokola DNS, s prometom, ki uporablja dobro znana vrata 853 ( ). Protokol DoT je bil zasnovan, da olajša organizacijam blokiranje prometa po vratih, bodisi da se strinjajo z njegovo uporabo, bodisi da vključijo dešifriranje na teh vratih.
Tveganja, povezana z DoT
Google je implementiral DoT v svojem odjemalcu , pri čemer je privzeto vklopljena nastavitev za samodejno uporabo DoT, če je ta dostopen. Če ste ocenili tveganja in ste pripravljeni na uporabo DoT na ravni organizacije, morajo omrežni skrbniki nedvoumno dovoliti odhodni promet na vrata 853 preko svoje meje za ta nov protokol.
Zagotovitev vidnosti in nadzora prometa DoT
Kot najboljša praksa za nadzor DoT priporočamo katero koli od zgoraj navedenega, glede na zahteve vaše organizacije:
Nastavite NGFW za dešifriranje vsega prometa za ciljna vrata 853. Z dešifriranjem prometa bo DoT prikazan kot aplikacija DNS, na katero lahko uporabite katero koli dejanje, na primer vklopite naročnino za nadzor DGA domen ali že obstoječi in anti-spyware.
Alternativno lahko popolnoma blokirate promet 'dns-over-tls' preko vrat 853 s pomočjo motorja App-ID. Običajno je ta promet privzeto blokiran in ni potrebno nobenih dejanj (če niste posebej dovolili aplikacijo 'dns-over-tls' ali prometa preko vrat 853).
Izvor: habr.com
