

Vir: Acunetix
Red Teaming (napad «rdeče ekipe») je celovita simulacija resničnih napadov, ki ima za cilj oceno kibernetske varnosti sistemov. «Rdeča ekipa» predstavlja skupino (specialistov, ki izvajajo testiranje penetracije v sisteme). Ti so lahko najemniki zunanji ali zaposleni v vaši organizaciji, toda njihova vloga ostaja enaka — posnemati dejanja nepridipravov in poskušati vdreti v vaš sistem.
Ob rdečih ekipah v kibernetski varnosti deluje tudi vrsta drugih. Na primer, «modra ekipa» (Blue Team) sodeluje z rdečo, toda njeno delovanje je usmerjeno v izboljšanje varnosti infrastrukture sistema od znotraj. «Vijolična ekipa» (Purple Team) deluje kot vezni člen, ki pomaga obema drugim ekipama pri razvoju napadalnih strategij in varnostnih ukrepov. Kljub temu je redteaming ena izmed najmanj razumljenih metod upravljanja kibernetske varnosti, in številne organizacije se še vedno zadržujejo pri uporabi te prakse.
V tem članku bomo podrobno razložili, kaj pomeni Red Teaming, in kako lahko izvajanje praks celovite simulacije resničnih napadov pripomore k izboljšanju varnosti vaše organizacije. Cilj članka je pokazati, kako lahko ta metoda pomembno poveča varnost vaših informacijskih sistemov.
Red Teaming: pregled
Čeprav se danes «rdeče» in «modre» ekipe najprej povezujejo s področjem informacijskih tehnologij in kibernetsko varnostjo, so ti pojmi prvič vzniknili v vojski. Dejansko sem o teh pojmih prvič slišal v vojski. Delo analitika za kibernetsko varnost v 80. letih prejšnjega stoletja se je močno razlikovalo od današnjega: dostop do šifriranih računalniških sistemov je bil precej bolj omejen kot danes.
V ostalem je moja prva izkušnja vojaških iger — modeliranja, simulacije in organizacije interakcij — bila zelo podobna današnjemu procesu kompleksne simulacije napadov, ki je postala razširjena v kibernetski varnosti. Tako kot danes je bilo ogromno pozornosti namenjeno uporabi metod socialnega inženiringa, da se prepriča zaposlene, da omogočijo "nasprotniku" nepooblaščen dostop do vojaških sistemov. Zato, čeprav so se tehnične metode simulacije napadov bistveno napredovale v primerjavi z 80-imi leti, je treba poudariti, da mnogi od osnovnih orodij tekmovalnega pristopa, še posebej tehnike socialnega inženiringa, v veliki meri niso odvisni od platforme.
Osrednja vrednost kompleksne simulacije resničnih napadov prav tako ni spremenjena od 80-ih let. S simulacijo napada na svoje sisteme lažje odkrijete ranljivosti in razumete, kako jih lahko izkoristijo. In čeprav se je prej redtimming uporabljal predvsem s strani "belih hekerjev" in strokovnjakov za kibernetsko varnost, ki iščejo ranljivosti z testiranjem na vdor, ima ta metoda danes širšo uporabo na področju kibernetske varnosti in poslovanja.
Ključnega pomena za redtimming je razumevanje, da dejansko ne morete pridobiti predstave o varnosti svojih sistemov, dokler ti niso napadeni. Namesto da bi se izpostavljali tveganju napada s strani pravih zlonamernikov, je veliko varneje modelirati tak napad s pomočjo "rdeče ekipe".
Red Teaming: scenariji uporabe
Enostaven način za razumevanje osnov redtimminga je, da si ogledate nekaj primerov. Tukaj sta dva od njih:
- Scenarij 1. Predstavljajte si, da je bil na spletni strani za podporo strankam izveden pentest, in je preizkus uspel. Zdi se, da to pomeni, da je vse v redu. Kljub temu pa kasneje, v okviru kompleksne simulacije napada, "rdeča ekipa" odkrije, da, čeprav je sama aplikacija za podporo strankam v redu, funkcija zunanjega klepeta ne more natančno identificirati ljudi, kar omogoča zavajanje predstavnikov službe za podporo strankam, da spremenijo elektronski naslov v računu (s čimer lahko nov posameznik, zlonamernež, pridobi dostop).
- Scenarij 2. Rezultatom pentesta je bilo otkriveno da su svi alati za VPN i daljinski pristup zaštićeni. Međutim, predstavnik 'crvenog tima' potom neometano prolazi pored recepcije i uzima laptop jednog od zaposlenih.
U oba navedena slučaja, 'crveni tim' ispitjuje ne samo pouzdanost svake pojedinačne sisteme, već i ceo sistem kao celinu na prisustvo slabih mesta.
Kome je potrebna sveobuhvatna simulacija napada?
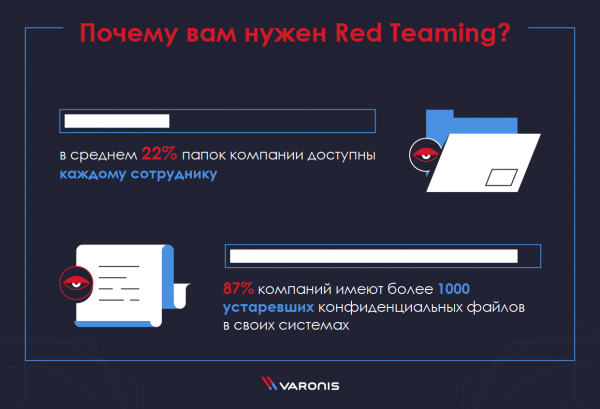
Ukratko, gotovo svaka kompanija može imati koristi od red timinga. Kao što je prikazano , zastrašujuće veliki broj organizacija živi u lažnoj sigurnosti da imaju potpunu kontrolu nad svojim podacima. Otkrili smo, na primer, da u proseku 22% foldera kompanije može biti dostupno svakom zaposlenom i da 87% kompanija ima više od 1000 zastarelih poverljivih datoteka u svojim sistemima.
Ako vaša kompanija ne posluje u oblasti tehnologije, može se činiti da red timing neće doneti mnogo koristi. No to nije tačno. Cyberbezbednost nije samo zaštita poverljivih informacija.
Napadači podjednako pokušavaju da ovladaju tehnologijom bez obzira na sektor delatnosti kompanije. Na primer, mogu težiti pristupu vašoj mreži kako bi prikrili svoje aktivnosti prilikom napada na drugi sistem ili mrežu negde u svetu. U ovom tipu napada, napadačima nisu potrebni vaši podaci. Oni žele da inficiraju vaše računare malverom kako bi vašu sistemsku mrežu pretvorili u botnet.
Manjim kompanijama može biti teško pronaći resurse za izvođenje red timinga. U tom slučaju, isplati se poveriti ovaj proces spoljnim izvođačima.
Red Teaming: preporuke
Optimalno vreme za izvođenje red timinga i njegova učestalost zavise od sektora u kojem poslujete i od razvijenosti vaših sredstava za cyberbezbednost.
Poleg tega morajo biti avtomatizirani postopki, kot so raziskava sredstev in analiza ranljivosti. Vaša organizacija mora tudi združiti avtomatizirane tehnologije s človeškim nadzorom ter redno izvajati celovito testiranje na vdor.
Po zaključku več poslovnih ciklov testiranja na vdor in iskanja ranljivosti se lahko lotite celovite simulacije realnega napada. V tej fazi vam bo redtimming prinesel opazne koristi. Vendar pa poskus izvajanja tega pred ustanovitvijo osnov kibernetske varnosti ne bo prinesel občutnih rezultatov.
Ekipa 'belih hekerjev' lahko tako hitro in enostavno ogrozi nepremišljen sistem, da boste prejeli premalo informacij za nadaljnje ukrepe. Da bi dosegli resničen učinek, je treba informacije, pridobljene z 'rdečo ekipo', primerjati s prejšnjimi testi penetracije in ocenami ranljivosti.
Kaj je testiranje na vdor?
Celovito simulacijo realnega napada (Red Teaming) pogosto zamenjujejo z , a ti dve metodi se nekoliko razlikujeta. Natančneje, testiranje na vdor je le ena od metod redtimminga.
Vloga pentesterja . Delo pentesterjev je razdeljeno na štiri osnovne faze: načrtovanje, odkrivanje informacij, napad in poročanje. Kot vidite, pentesterji delajo več, kot le iščejo ranljivosti programske opreme. Poskušajo se postaviti v kožo hekerjev, in ko enkrat pridejo v vaš sistem, se začne njihovo pravo delo.
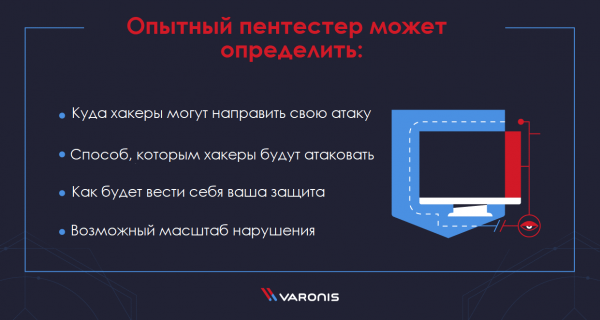
Odkrijejo ranljivosti in nato izvedejo nove napade na podlagi pridobljenih informacij, premikajoč se skozi hierarhijo map. Prav to loči strokovnjake, ki izvajajo test na vdor, od tistih, ki jih najamejo le za iskanje ranljivosti s pomočjo programov za skeniranje vrat ali iskanje virusov. Izkušen pentester lahko določi:
- kamo bi hekerji lahko usmerili svoj napad;
- način, kako bi hekerji napadli;
- kako se bo vaša zaščita obnašala;
- možna obsežnost kršitve.
Testiranje penetracije usmjereno je na otkrivanje slabosti na razini aplikacija i mreža, kao i mogućnosti prevladavanja fizičkih sigurnosnih barijera. Dok automatsko testiranje može otkriti neke probleme kibernetske sigurnosti, ručno testiranje penetracije uzima u obzir i ranjivost poslovanja na napade.
Red Teaming vs. testiranje penetracije
Nepobitno je da je testiranje penetracije važno, ali ono je samo jedan dio cijelog niza aktivnosti koje se provode tijekom red teaminga. Aktivnosti 'crvene ekipe' imaju mnogo šire ciljeve od pentr testers, koji često samo nastoje dobiti pristup mreži. U red teamingu obično je uključeno više ljudi, resursa i vremena, jer stručnjaci iz 'crvene ekipe' duboko istražuju kako bi potpuno razumjeli pravi nivo rizika i ranjivosti u tehnologijama, kao i ljudskim i fizičkim resursima organizacije.
Osim toga, postoje i druge razlike. Red teaming obično koriste organizacije s razvijenijim mjerama kibernetske sigurnosti (iako, u praksi, to ne mora uvijek biti slučaj).
To su obično kompanije koje su već provodile testiranje penetracije i ispravile većinu otkrivenih ranjivosti, a sada traže nekoga tko će pokušati ponovo dobiti pristup povjerljivim informacijama ili probiti zaštitu na bilo koji način.
Zato se red teaming oslanja na tim stručnjaka za sigurnost, fokusiranih na određeni cilj. Usmjereni su na unutrašnje ranjivosti i koriste elektronske i fizičke metode socijalnog inženjeringa prema zaposlenicima organizacije. Za razliku od pentr testers, 'crvene ekipe' ne žure tijekom svojih napada, želeći izbjeći otkrivanje, kao što bi to učinio pravi kibernetski kriminalac.
Prednosti Red Teaminga
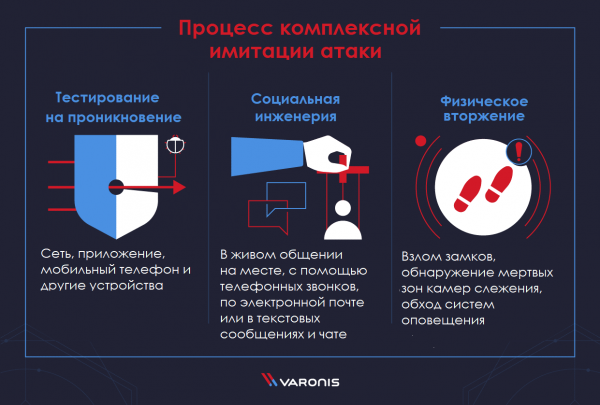
V kompleksni simulaciji realnih napadov je veliko prednosti, a najpomembnejša je, da ta pristop omogoča celovito sliko o ravni kibernetske varnosti organizacije. Tipičen postopek kompleksne simulacije napadov bo vključeval testiranje penetracije (omrežje, aplikacijo, mobilni telefon in druge naprave), socialno inženirstvo (v živi komunikaciji na terenu, po telefonu, prek e-pošte ali v besedilnih sporočilih ter klepetih) in fizično vdor (odpiranje ključev, iskanje mrtvih con kamer za opazovanje, obhod alarmnih sistemov). Če obstajajo ranljivosti v katerem koli od teh vidikov vašega sistema, bodo odkrivene.
Ko so ranljivosti odkrite, jih je mogoče odpraviti. Učinkovit postopek simulacije napada se ne konča po odkritju ranljivosti. Potem ko so pomanjkljivosti varnosti jasno določene, se boste želeli osredotočiti na njihovo odpravo in ponoven test. V resnici se prava dela običajno začnejo po vdorih 'rdeče ekipe', ko izvajate forenzično analizo napada in poskušate zmanjšati ugotovljene ranljivosti.
Poleg teh dveh glavnih prednosti red teaming ponuja tudi vrsto drugih. Tako lahko 'rdeča ekipa':
- ugotovi tveganja in ranljivosti na ključnih informacijskih sredstvih podjetja;
- simulira metode, taktiko in postopke pravih napadalcev v okolju z omejenim in nadzorovanim tveganjem;
- oceni sposobnost vaše organizacije, da prepoznava, reagira in preprečuje kompleksne ciljane grožnje;
- spodbuja tesno sodelovanje z oddelki za informacijsko varnost in 'modrimi ekipami', da se zagotovi znatno zmanjšanje posledic in izvede obsežne praktične delavnice na podlagi ugotovljenih ranljivosti.
Kako deluje red teaming?
Odličen način, da razumete načelo delovanja red teaming, je pogledati, kako to običajno poteka. Običajen postopek kompleksne simulacije napadov vključuje več faz:
- Organizacija se z 'rdečo ekipo' (notranjo ali zunanjo) dogovori o cilju izvedenega napada. Na primer, tak cilj je lahko pridobitev zaupnih informacij s določene strežnika.
- Nato »rdeča ekipa« izvede obveščevalno dejavnost cilja. Rezultat je voda načrt ciljnih sistemov, vključno z omrežnimi storitvami, spletnimi aplikacijami in notranjimi portali za zaposlene.
- Nato se v ciljnem sistemu iščejo ranljivosti, ki se običajno izkoriščajo s phishingom ali XSS napadi.
- Ko so pridobljeni dostopni žetoni, »rdeča ekipa« le-te uporablja za raziskovanje dodatnih ranljivosti.
- Ob odkritju drugih ranljivosti »rdeča ekipa« stremi k dvigu stopnje dostopa na raven, potrebno za dosego cilja.
- Ko se pridobi dostop do ciljnih podatkov ali sredstev, se naloga napada šteje za zaključeno.
V resnici bo izkušen strokovnjak »rdeče ekipe« uporabil ogromno različnih metod za prehod skozi vsak od teh korakov. Ključna ugotovitev iz zgornjega primera pa je, da lahko majhne ranljivosti v posameznih sistemih privedejo do katastrofalnih napak, če so povezane v verigo.
Kaj je treba upoštevati pri obravnavi »rdeče ekipe«?
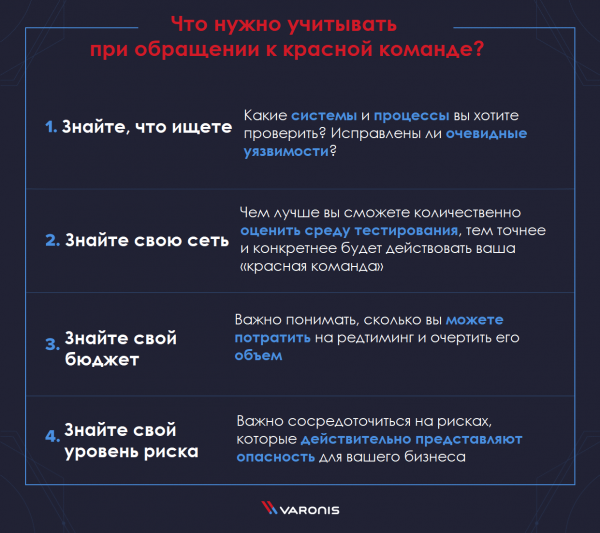
Da bi dosegli največjo korist od red teaming-a, je potrebna skrbna pripravljenost. Sistemi in procesi, ki jih uporablja vsaka organizacija, se razlikujejo, in kakovostna raven red teaming-a se doseže, ko je usmerjena v odkrivanje ranljivosti v vaših sistemih. Zaradi tega je pomembno upoštevati vrsto dejavnikov:
Veste, kaj iščete
Najprej je pomembno razumeti, katere sisteme in procese želite preveriti. Morda veste, da želite testirati spletno aplikacijo, a ne razumete povsem, kaj to pravzaprav pomeni in katere druge sisteme integrirajo z vašimi spletnimi aplikacijami. Zato je pomembno, da dobro poznate svoje lastne sisteme in odpravite vse očitne ranljivosti, preden začnete obsežno simulacijo resničnega napada.
Poznajte svojo omrežje
To je povezano s prejšnjim priporočilom, a bolj se nanaša na tehnične značilnosti vašega omrežja. Bolj natančno boste lahko ocenili okolje testiranja, bolj natančno in konkretno bo delovala vaša »rdeča ekipa«.
Poznajte svoj proračun
Red teaming lahko poteka na različnih ravneh, vendar je simulacija celotnega spektra napadov na vašo omrežje, vključno s socialno inženiringom in fizičnim vdorom, lahko drago podjetje. Zato je pomembno razumeti, koliko lahko porabite za to preverjanje in ustrezno opredeliti njegov obseg.
Poznajte svojo raven tveganja
Nekatere organizacije lahko prenašajo precej visoko raven tveganja v okviru svojih standardnih poslovnih postopkov. Druge pa bodo morale znatno omejiti svojo raven tveganja, zlasti če podjetje deluje v visoko regulirani panogi. Zato je pri izvajanju red teaminga pomembno osredotočiti se na tveganja, ki predstavljajo pravičnejšo grožnjo za vaše poslovanje.
Red Teaming: orodja in taktike
Ob pravilni izvedbi bo "rdeča ekipa" izvedla obsežen napad na vaše omrežje z uporabo vseh orodij in metod, ki jih uporabljajo hekerji. Med drugim to vključuje:
- Testiranje pripomočkov za prodor — usmerjeno v odkrivanje pomanjkljivosti na ravni aplikacij, kot so ponarejanje medspletnih zahtev, pomanjkljivo obvladovanje podatkov, šibko upravljanje sej in mnoge druge.
- Testiranje omrežja za prodor — usmerjeno v odkrivanje pomanjkljivosti na ravni omrežja in sistema, vključno s slabimi konfiguracijami, ranljivostmi brezžičnega omrežja, nepooblaščenimi storitvami in še več.
- Fizično testiranje za prodor — preverjanje učinkovitosti ter močnih in šibkih strani fizičnih sredstev nadzora varnosti v resničnem svetu.
- Socialna inženiring — usmerjena na izkoriščanje slabosti ljudi in človeške narave, preverjanje dovzetnosti ljudi za prevare, prepričevanje in manipulacije s phishingom po e-pošti, telefonskimi klici in besedilnimi sporočili, prav tako pa tudi pri fizičnem stiku na terenu.
Vse zgoraj navedeno so komponenti red teaminga. To je obsežno večstopenjsko modeliranje napada, namenjeno ugotavljanju, kako dobro lahko vaše ljudi, omrežja, aplikacije in fizična sredstva nadzora varnosti kljubujejo napadu resničnega prestopnika.
Stalni razvoj metod Red Teaming
Narava kompleksne imitacije resničnih napadov, pri katerih "rdeče ekipe" poskušajo odkriti nove ranljivosti v varnostnem sistemu, medtem ko "modre ekipe" poskušajo te ranljivosti odpraviti, vodi v nenehno razvijanje metod takšnih preverjanj. Zaradi tega je težko sestaviti aktualen seznam sodobnih tehnik red-teaminga, saj hitro zastarajo.
Zato večina strokovnjakov, ki izvajajo red-teaming, porabi vsaj del svojega časa za raziskovanje novih ranljivosti in metod njihovega izkoriščanja ter uporablja številne vire, ki jih ponuja skupnost "rdečih ekip". Tukaj so najbolj priljubljene iz te skupnosti:
- je naročniški servis, ki ponuja spletne video tečaje, predvsem o testiranju penetracije, ter tečaje o forenziki operacijskih sistemov, nalogah socialne inženiringa in jeziku assemblerja za zaščito informacij.
- je "operater ofenzivne kibernetske varnosti", ki redno piše blog o metodah kompleksne imitacije resničnih napadov in je dober vir novih pristopov.
- Twitter je prav tako dober vir, če iščete aktualne informacije o red-teamingu. Te informacije lahko najdete po hashtagu. in .
- je še en izkušen strokovnjak za red-teaming, ki izdaja informativni bilten in , vodi in veliko piše o sodobnih trendih "rdečih ekip". Med njegovimi zadnjimi članki: in .
- je informativni bilten o spletni varnosti, ki ga sponzorira PortSwigger Web Security. To je odličen vir za novice in raziskave s področja red-teaminga – o hekiranjih, puščanjih podatkov, eksploitih, ranljivostih spletnih aplikacij in novih varnostnih tehnologijah.
- je "beli heker" in strokovnjak za testiranje penetracije, redno osvetljuje nove taktike "rdeče ekipe" v svojem .
- MWR labs – dober, čeprav izjemno tehničen vir novic o red-teamingu. Objavljajo koristne informacije za rdeče ekipe. , in njih vsebuje nasvete za reševanje težav, s katerimi se srečujejo strokovnjaki za varnostno testiranje.
- — odvetnik in 'beli heker'. V njegovem Twitterju so metode, koristne za 'rdeče ekipe', kot so pisanje SQL injekcij in ponarejanje OAuth žetonov.
- (ATT & CK) — to je skrbno izbrana baza znanja o vedenju zlonamernih akterjev. Sledi fazam življenjskega cikla zlonamernežev in platformam, na katere ciljajo.
- — to je priročnik za hekerje, ki, čeprav precej star, pokriva mnoge temeljne metode, ki še vedno predstavljajo osnovo kompleksne simulacije resničnih napadov. Avtor Peter Kim ima tudi , v katerem ponuja nasvete za hekanje in druge informacije.
- SANS Institute — še en velik ponudnik izobraževalnih materialov o kibernetski varnosti. Njihov , posvečen digitalni kriminalistiki in odzivanju na incidente, vsebuje najnovejše novice o tečajih SANS in nasvete strokovnjakov v praksi.
- Nekatere najbolj zanimive novosti o redtimingu so objavljene v . Tam so članki, usmerjeni na tehnologijo, kot je primerjava redtiminga s penetracijskim testiranjem, ter analitični članki, kot je 'Manifest rdeče ekipe'.
- Nazadnje, Awesome Red Teaming je skupnost na GitHubu, ki ponuja virov, posvečenih redteamingu. Obsega skoraj vse tehnične vidike delovanja 'rdeče ekipe', od pridobivanja začetnega dostopa, izvajanja zlonamernih dejanj do zbiranja in pridobivanja podatkov.
'Modra ekipa' — kaj to je?
Z veliko 'barvami' ekip je lahko težko ugotoviti, kateri tip je potreben vaši organizaciji.
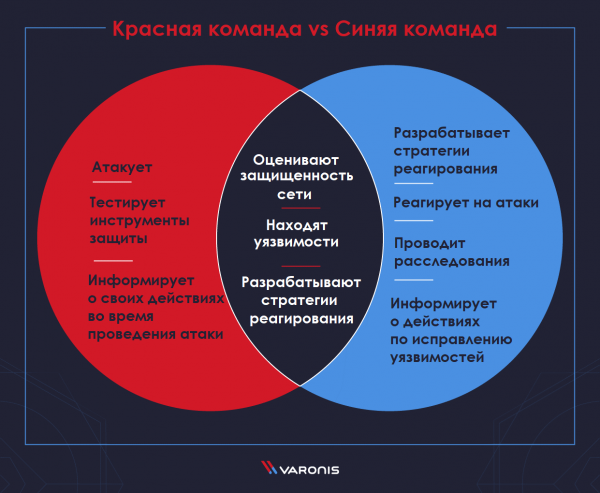
Ena od alternativ "rdeče ekipe", natančneje drugi tip ekipe, ki se lahko uporablja skupaj z "rdečo ekipo", je "modra ekipa". "Modra ekipa" prav tako ocenjuje varnost omrežja in odkriva morebitne ranljivosti infrastrukture. Vendar ima drugačen cilj. Ekipe tega tipa so potrebne za iskanje načinov zaščite, prilagoditve in reorganizacije varnostnih mehanizmov, da bi postalo odzivanje na incidente bistveno bolj učinkovito.
Kot "rdeča ekipa" mora tudi modra obvladovati enaka znanja o taktikah napadalcev, tehnikah in postopkih, da na tej podlagi razvije strategije odzivanja. Vendar pa naloge "modre ekipe" niso omejene le na zaščito pred napadi. Sodeluje tudi pri krepitvi celotne varnostne infrastrukture, na primer z uporabo sistema za odkrivanje vdorov (IDS), ki omogoča neprekinjeno analizo nenavadne in sumljive aktivnosti.
Tukaj je nekaj korakov, ki jih izvaja "modra ekipa":
- varnostni auditi, zlasti DNS audit;
- analiza dnevnikov in pomnilnika;
- analiza paketov omrežnih podatkov;
- analiza podatkov o tveganjih;
- analiza digitalnega sledu;
- inverzno inženirstvo;
- DDoS testiranje;
- razvoj scenarijev uresničitve tveganj.
Razlike med rdečo in modro ekipo
Pogosto vprašanje za mnoge organizacije: katero ekipo bi bilo bolje uporabiti — rdečo ali modro. To vprašanje je pogosto spremljano z prijateljskim nasprotstvom med ljudmi, ki delajo "na obeh straneh barikade". V resnici pa nobena ekipa nima smisla brez druge. Tako je pravilen odgovor na to vprašanje: pomembni sta obe ekipi.
"Rdeča ekipa" napada in se uporablja za preverjanje pripravljenosti "modre ekipe" na zaščito. Včasih "rdeča ekipa" lahko odkrije ranljivosti, ki jih "modra ekipa" popolnoma spregleda, in v tem primeru mora "rdeča ekipa" pokazati, kako ti ranljivosti lahko popravimo.
Za obe ekipi je ključnega pomena, da skupno delujejo proti kibernetskim kriminalcem pri krepitvi informacijske varnosti.
Zato ni smisla izbrati samo eno stran ali vlagati le v en tip ekipe. Pomembno je, da se spomnimo, da je cilj obeh strani preprečevanje kibernetskih kriminalov.
Drugimi besedami, podjetja morajo vzpostaviti medsebojno sodelovanje obeh ekip, da zagotovijo celovit pregled — z dnevniki vseh izvedenih napadov in pregledov ter z zapisom odkritih značilnosti.
Rdeča ekipa zagotavlja informacije o operacijah, ki so jih izvedli med simulacijo napada, medtem ko modra poroča o ukrepih, ki so jih sprejeli, da bi zapolnili vrzeli in odpravili odkrite ranljivosti.
Pomembnosti obeh ekip ni mogoče podcenjevati. Brez njihovega stalnega pregleda varnosti, testiranja penetracije in izboljševanja infrastrukture podjetja ne bi vedela o stanju svoje lastne varnosti. Vsaj do trenutka, ko pride do uhajanja podatkov, in postane jasno, da varnostnih ukrepov ni bilo dovolj.
Kaj je »purpurna ekipa«?
»Purpurna ekipa« je nastala kot poskus združiti rdečo in modro ekipo. Purpurna ekipa je bolj koncept kot ločena vrsta ekipe. Bolje je razumeti jo kot kombinacijo rdeče in modre ekipe. Zadeva obe ekipi in jim pomaga delati skupaj.
Purpurna ekipa lahko pomaga varnostnim službam povečati učinkovitost odkrivanja ranljivosti, iskanja groženj in spremljanja omrežja z natančnim modeliranjem skupnih grožnjarskih scenarijev in pomočjo pri razvoju novih metod za odkrivanje in preprečevanje groženj.
Nekatere organizacije angažirajo purpurno ekipo za enkratne ciljno usmerjene dejavnosti, pri katerih so jasni cilji varnosti, roki in ključni rezultati. To vključuje priznavanje pomanjkljivosti v napadu in zaščiti ter določanje prihodnjih potreb po usposabljanju in tehnologijah.
Alternativni pristop, ki pridobiva na priljubljenosti, je, da purpurno ekipo obravnavamo kot konceptualni model, ki deluje po vsej organizaciji, s čimer spodbuja ustvarjanje kulture kibernetske varnosti in njeno stalno izboljševanje.
Zaključek
Red Teaming, ali kompleksno simuliranje napadov, je močna metoda za testiranje ranljivosti varnostnega sistema organizacije, vendar jo je treba uporabljati previdno. Zlasti za njeno uporabo morate imeti dovolj , sicer morda ne bo izpolnila pričakovanj.
Red Teaming lahko razkrije ranljivosti vašega sistema, za katere morda niste niti slutili, in pomaga pri njihovem odpravljanju. Z uporabo konkurenčnega pristopa med modrimi in rdečimi ekipami lahko simulirate dejanja pravega hekerja, če bi želel ukrasti vaše podatke ali poškodovati vaše premoženje.
Izvor: habr.com
