

Pozdravljam! Dobrodošli v sedmo lekcijo tečaja . Na seznanili smo se s profili varnosti, kot so filtriranje spletnih strani, nadzor aplikacij in HTTPS inšpekcija. V tej lekciji bomo nadaljevali z raziskovanjem varnostnih profilov. Najprej bomo spoznali teoretične vidike delovanja protivirusne zaščite in sistema za preprečevanja vdora, nato pa bomo preučili delovanje teh varnostnih profilov v praksi.
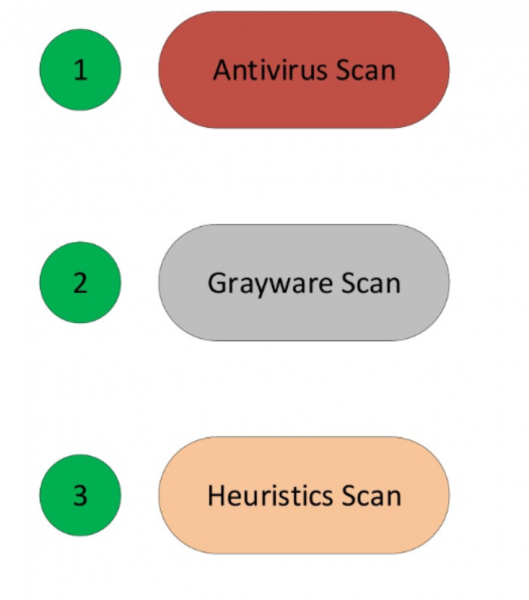
Začnimo s protivirusno zaščito. Sprva bomo razpravljali o tehnologijah, ki jih uporablja FortiGate za odkrivanje virusov:
Skeniranje z antivirusom je najpreprostejša in najhitrejša metoda za odkrivanje virusov. Določa viruse, ki se popolnoma ujemajo s podpisi, vsemi v antivirusni bazi.
Skeniranje z grayware-om ali skeniranje nezaželenih programov — ta tehnologija zaznava nezaželene programe, ki se namestijo brez vedenja ali soglasja uporabnika. Tehnično ti programi niso virusi. Običajno pridejo skupaj z drugimi programi, a pri namestitvi negativno vplivajo na sistem, zato jih klasificiramo kot zlonamerne programe. Pogosto jih je možno odkriti s preprostimi grayware podpisi iz raziskovalne baze FortiGuard.
Hevristično skeniranje — ta tehnologija temelji na verjetnostih, zato njena uporaba lahko povzroči lažno pozitivne učinke, a z njeno pomočjo lahko odkrijemo tudi zero day viruse. Zero day virusi so novi virusi, ki še niso raziskani in trenutno ne obstajajo podpisi, ki bi jih lahko odkrili. Hevristično skeniranje se privzeto ne uporablja, potrebno ga je aktivirati v ukazni vrstici.
Če so vse možnosti protivirusne zaščite aktivirane, FortiGate jih uporablja v naslednjem zaporedju: antivirusno skeniranje, skeniranje grayware-a, hevristično skeniranje.
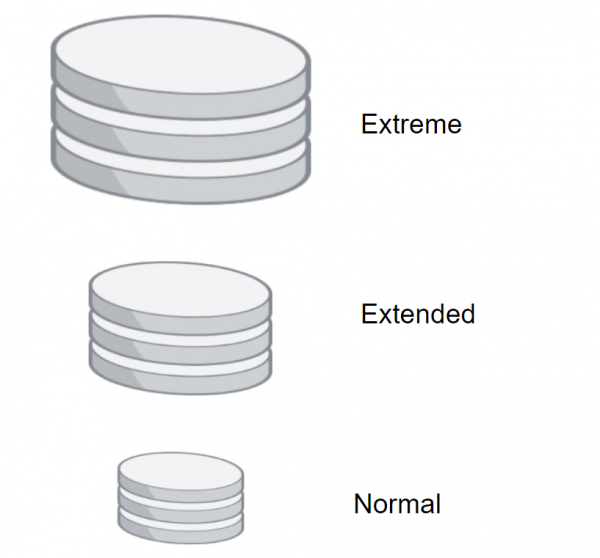
FortiGate lahko uporablja več antivirusnih baz, odvisno od nalog:
- Normalna antivirusna baza (Normal) — je prisotna pri vseh modelih FortiGate. Vključuje podpise za viruse, ki so bili odkriti v zadnjih mesecih. To je najmanjša antivirusna baza, zato se pri njeni uporabi skeniranje izvaja najhitreje. Vendar pa ta baza ne more odkriti vseh znanih virusov.
- Razširjena (Extend) - ta baza se uporablja v večini modelov FortiGate. S tem lahko odkrijete viruse, ki niso več aktivni. Številne platforme so še vedno ranljive za te viruse. Ti virusi lahko v prihodnosti povzročijo težave.
- In končno, ekstremna baza (Extreme) - uporablja se v infrastrukturah, kjer je potreben visok nivo varnosti. S tem lahko odkrijete vse znane viruse, vključno z virusi, usmerjenimi na zastarele operacijske sisteme, ki trenutno niso široko razširjeni. Ta vrsta podpore za podpisne baze tudi ni podprta v vseh modelih FortiGate.
Obstaja tudi kompaktna baza podpisov, namenjena hitremu skeniranju. O tem se bomo pogovorili malo kasneje.
Antivirusne baze je mogoče posodabljati na različne načine.
Prva metoda - Push Update - omogoča takojšnje posodobitve baz, takoj ko raziskovalna baza FortiGuard izda posodobitev. To je koristno za infrastrukture, ki potrebujejo visok nivo varnosti, saj bo FortiGate prejemal nujne posodobitve takoj, ko so na voljo.
Druga metoda - nastaviti razpored. S tem lahko preverjate posodobitve vsakih nekaj ur, dni ali tednov. Torej, časovni okvir se določi po vaši presoji.
Te metode je mogoče uporabljati skupaj.
Vendar je treba upoštevati, da je za izvedbo posodobitev potrebno omogočiti profil antivirusne zaščite vsaj na eni požarni politiki. V nasprotnem primeru posodobitve ne bodo izvedene.
Posodobitve lahko tudi prenesete z spletne strani podpore Fortinet in jih nato ročno naložite na FortiGate.
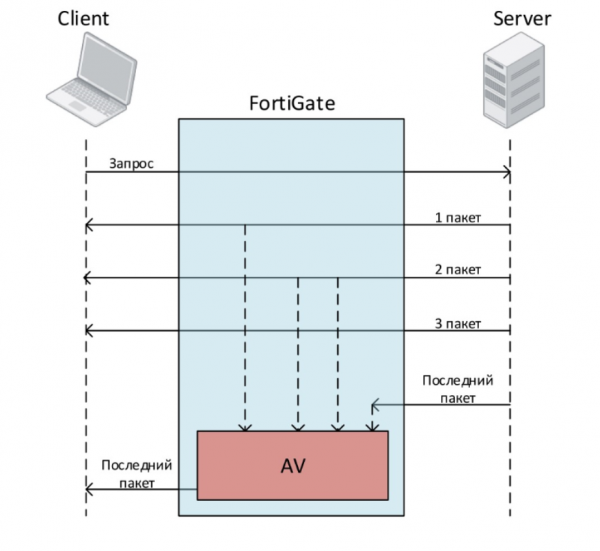
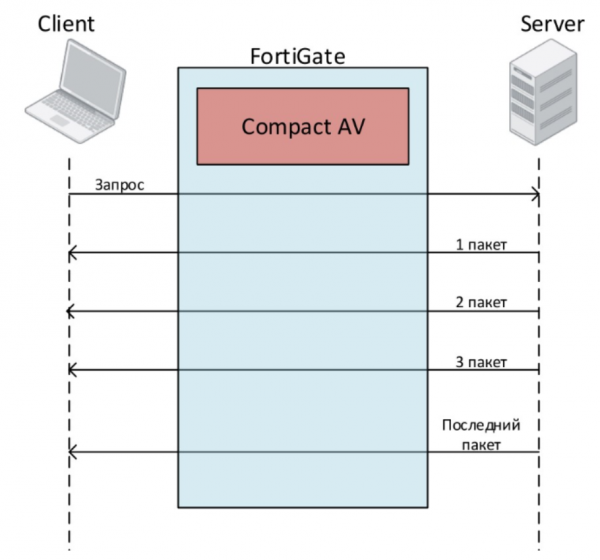
Oglejmo si načine skeniranja. Na voljo so trije - Full Mode v režimu Flow Based, Quick Mode v režimu Flow Based, in Full Mode v proxy načinu. Začnimo s Full Mode v Flow načinu.
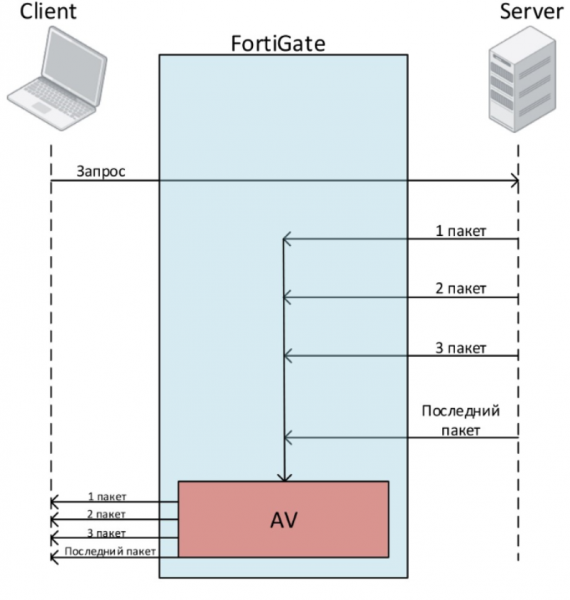
Recimo, da uporabnik želi prenesti datoteko. Pošlje zahtevo. Strežnik začne pošiljati pakete, iz katerih je sestavljena datoteka. Uporabnik takoj prejme te pakete. Preden pa te pakete pošlje uporabniku, jih FortiGate predpomni. Ko FortiGate prejme zadnji paket, začne skenirati datoteko. V tem času se zadnji paket postavi v vrsto in se ne pošlje uporabniku. Če datoteka ne vsebuje virusov, se zadnji paket pošlje uporabniku. Če pa je virus zaznan, FortiGate prekine povezavo z uporabnikom.
Drugi način skeniranja, ki je na voljo v načinu Flow Based, je Hiter način. Uporablja kompaktno bazo podpisov, ki vsebuje manj podpisov kot običajna baza. Ima tudi določene omejitve v primerjavi s Polnim načinom:
- Ne more pošiljati datotek v peskovnik
- Ne more izvajati heuristične analize
- Prav tako ne more uporabljati paketov, povezanih z mobilnimi zlonamernimi programi
- Nekateri modeli entry level ne podpirajo tega načina.
Hiter način prav tako preverja promet na prisotnost virusov, črvov, trojanskih konjev in zlonamernih programov, vendar brez predpomnjenja. To zagotavlja boljšo zmogljivost, a hkrati zmanjšuje verjetnost odkritja virusa.
V Proxy načinu je na voljo samo en način skeniranja — Polni način. Pri takem skeniranju FortiGate najprej shrani celo datoteko pri sebi (seveda, če ne preseže dovoljene velikosti datotek za skeniranje). Stranka mora počakati, da se skeniranje konča. Če bo med skeniranjem zaznan virus, bo uporabnik takoj obveščen. Ker FortiGate najprej shrani celo datoteko, nato pa jo skenira, lahko to traja kar nekaj časa, zato je možno, da stranka prekine povezavo pred prejemom datoteke zaradi dolgega zamika.
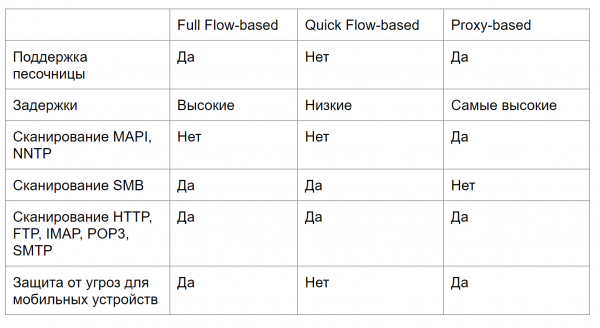
Na spodnji sliki je predstavljena primerjalna tabela za načine skeniranja — pomagala vam bo določiti, kateri tip skeniranja ustreza vašim nalogam. Nastavitev in preverjanje delovanja protivirusne zaščite sta prikazana v praksi v videu na koncu članka.
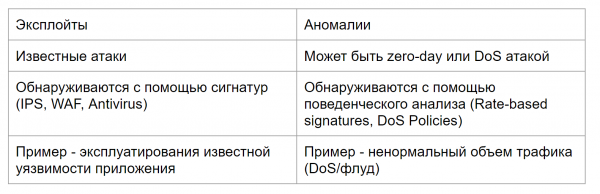
Pojdimo na drugi del lekcije — sistem preprečevanja napadov. Vendar je treba pred začetkom študija IPS razumeti razliko med eksplojti in anomalijami, kot tudi to, katere mehanizme uporablja FortiGate za zaščito pred njimi.
Eksplojti so znani napadi s konkretnimi vzorci, ki jih je mogoče odkriti s pomočjo IPS, WAF ali virusnih podpisov.
Anomalije so nenavadno vedenje v omrežju, na primer nenavadno velik obseg prometa ali večja kot običajna poraba CPU. Anomalije je treba spremljati, saj so lahko znak nove, še neobvladane napada. Anomalije običajno odkrivamo s pomočjo vedenjske analize — tako imenovanih rate-based podpisov in DoS politik.
Na koncu — IPS na FortiGate uporablja podpisne baze za odkrivanje znanih napadov, ter Rate-Based podpise in DoS politike za odkrivanje različnih anomalij.
Privzeto je začetni komplet IPS podpisov vključen v vsako različico operacijskega sistema FortiGate. S posodobitvami FortiGate pridobi nove podpise. Tako IPS ostaja učinkovit proti novim eksplojtom. Storitve FortiGuard pogosto posodabljajo IPS podpise.
Pomembna točka, ki se nanaša tako na IPS kot na antivirus — če vam je potekla licenca, še vedno lahko uporabljate zadnje pridobljene podpise. Vendar novih brez licenc ne morete pridobiti. Zato je pomanjkanje licenc izjemno nezaželeno — ob novih napadih se ne boste mogli zaščititi s starimi podpisi.
Baze IPS podpisov so razdeljene na običajno in razširjeno. Običajna baza vsebuje podpise za razširjene napade, ki zelo redko ali sploh ne povzročajo lažnih alarmov. Privzeto dejanje za večino teh podpisov je blokiranje.
Razširjena baza vsebuje dodatne podpise napadov, ki močno vplivajo na zmogljivost sistema, ali katerih ni mogoče blokirati zaradi njihove posebne narave. Zaradi velikosti te baze ni na voljo za modele FortiGate z majhnim diskom ali RAM. Vendar pa je za visoko zaščitena okolja lahko potrebno uporabiti razširjeno bazo.
Nastavitev in preverjanje delovanja IPS sta prav tako obravnavana v videu spodaj.
V naslednjem pouku bomo obravnavali delo s uporabniki. Da ne zamudite, spremljajte posodobitve na naslednjih kanalih:
Izvor: habr.com
