

Dobrodošli u novi ciklus članaka posvećenih zaštiti osobnih radnih mjesta uz pomoć rješenja i novog oblaka sustava upravljanja — . SandBlast Agent razmatran je u našim člancima o in , a dugo smo obećavali objaviti cjelokupni niz članaka o implementaciji i administraciji agenata. Predstavljena Check Point cloud platforma za upravljanje agentima Management Platform unutar Infinity Portala najbolje odgovara tom zadatku — od trenutka registracije na portalu do pokretanja skeniranja radne stanice agentom i otkrivanja zlonamjerne aktivnosti proći će samo nekoliko minuta.
Zašto SandBlast Agent?
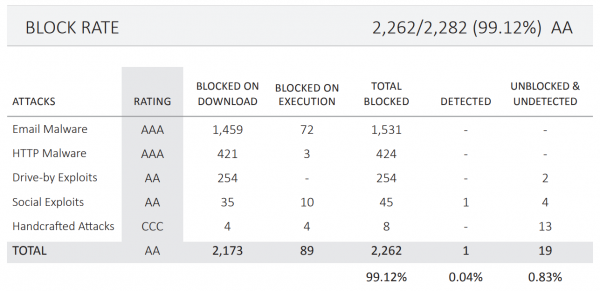
Prema posljednjem testu proizvod Check Point SandBlast Agent dobio je ocjenu «AA» i status «preporučeno» s sljedećim rezultatima testova:
- Stupanj blokiranja u WEB prometu — 100%;
- Stupanj blokiranja u elektroničkoj pošti — 100%;
- Stupanj blokiranja prijetnji offline — 100%;
- Stupanj blokiranja pokušaja zaobilaženja — 100%;
- Ukupni stupanj blokiranja — 99,12%;
- Vrijednost lažnih pozitivnih rezultata — 0,8%.
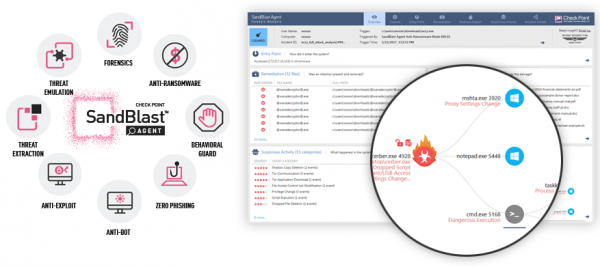
SandBlast Agent osigurava visoku razinu zaštite radnih stanica korisnika putem suradnje više komponenti, nazvanih «blade» u terminologiji Check Pointa. Kratak opis bladeova koji se koriste u SandBlast Agentu:
- Emulacija groženj — tehnologija «sandboxing», otporna na razne tehnike izbjegavanja, koja sprječava napade nultog dana;
- Threat Extraction — tehnologija čišćenja datoteka «u hodu», omogućujući korisniku da dobije dokument pročišćen od aktivnih komponenti prije nego što se izda konačna presuda emulacije;
- Anti-Exploit — zaštita široko korištenih aplikacija (Microsoft Office, Adobe PDF Reader, preglednici i dr.) od napada koristeći eksploite;
- Anti-Bot — tehnologija zaštite osobnih računala od povezivanja s botnet mrežama, koja omogućava otkrivanje infekcija, zaustavljanje djelovanja zlonamjernog softvera i «liječenje» zaraženih računala;
- Zero-Phishing — modul zaštite koji blokira prevarantske phishing web stranice i obavještava korisnika o korištenju radne lozinke na vanjskim resursima;
- Behavioral Guard — tehnologija usmjerena na sprječavanje napada koji koriste tehnike izbjegavanja i prikrivanja.
- Anti-Ransomware — zaščitni modul, ki zaznava in blokira dejanja šifrantov ter omogoča obnovitev šifriranih datotek s pomočjo posnetkov;
- Forensics — varnostni modul, ki beleži in analizira vse dogodke na napravi ter tako nudi kakovostno poročilo o preiskovanih napadih.
Poleg navedenih funkcionalnosti SandBlast Agent omogoča popolno šifriranje diska, šifriranje prenosnih medijev in zaščito vhodov računalnika, ima vgrajen VPN odjemalec ter podpisne in heuristične module zaščite pred zlonamerno programsko opremo. Podrobneje se bomo zmožnosti vseh komponent SandBlast Agent spoznali v naslednjih člankih, zdaj pa je čas, da se seznanimo z razvijajočo se platformo — Check Point Infinity.
Check Point Infinity: zaščita pred grožnjami 5. generacije
Podjetje Check Point od leta 2017 razvija in promovira enotno konsolidirano arhitekturo varnosti , ki uspešno ščiti vse komponente sodobne IT-infrastrukture: omrežno in oblačno infrastrukturo, delovne postaje in mobilne naprave. Glavna ideja je možnost upravljanja zaščitnih sredstev različnih kategorij iz enotnega brskalniškega upravljalnega vmesnika.
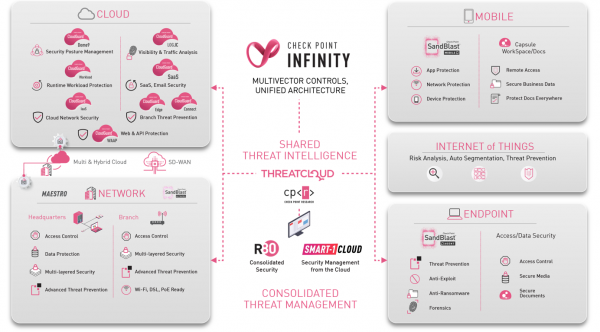
Trenutno arhitektura Check Point Infinity omogoča upravljanje rešitev za zaščito oblakov — CloudGuard SaaS, omrežne varnosti — CloudGuard Connect, Smart-1 Cloud, Infinity SOC, kot tudi zaščito uporabniških naprav s pomočjo SandBlast Agent Management Platform, SandBlast Agent Cloud Management in SandBlast Web Dashboard.
Ta cikel člankov bo posvečen rešitvi SandBlast Agent Management Platform (zaenkrat Beta različica), ki omogoča hitro širitev oblačnega strežnika za upravljanje, nastavitev varnostne politike in širitev agentov na uporabniške računalnike.
Infinity Portal & SandBlast Agent Management Platform: začetek dela
Postopek širjenja SandBlast Agent z uporabo Management Platform obsega 5 faz:
- Registracija na portalu Check Point Infinity Portal;
- Registracija aplikacije SandBlast Agent Management Platform;
- Ustvarjanje novega Endpoint Management Service za upravljanje agentov;
- Ustvarjanje in nastavitev politike za agente;
- Širitev agentov na uporabniških računalnikih.
V tem članku so opisani prvi trije koraki, v naslednjih objavah pa bomo podrobno obravnavali preostale dva, vključujoč raziskovanje vmesnika platforme za upravljanje, širjenje agentov na odjemalske računalnike, nastavitev politike in preverjanje sposobnosti agenta, da se spopade z najpogostejšimi varnostnimi grožnjami.
1. Registracija na portalu Infinity Portal
Najprej se morate odpraviti na spletno stran in izpolniti obrazec za registracijo, pri čemer navedete ime podjetja, kontaktne podatke in se strinjate s pravili uporabe storitve ter politiko zasebnosti portala, prav tako pa opravite reCAPTCHA. Omeniti velja, da lahko pri registraciji izberete državo, v podatkovnem centru katere bodo shranjeni podatki, ki jih zbira portal v skladu s pravili uporabe storitve in politiko zasebnosti. Na voljo sta le dve možnosti: Irska in ZDA. To storite tako, da označite možnost „Use specific data residency region“ in izberete državo.
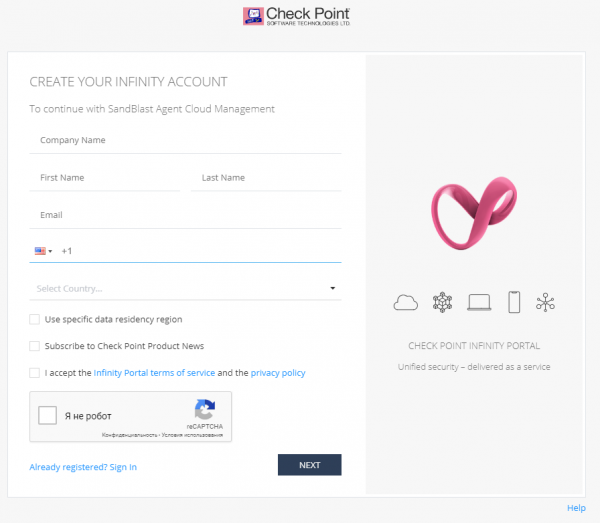
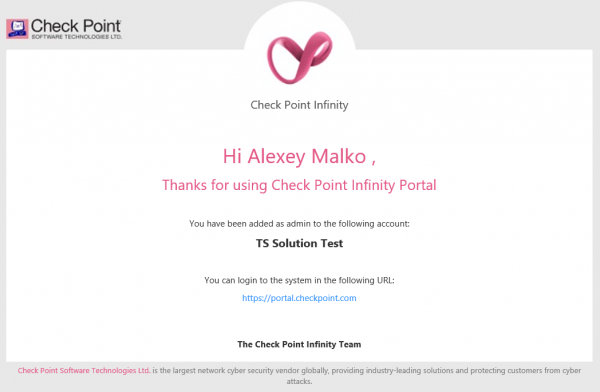
Ob uspešni registraciji na portalu boste na navedeni e-pošti prejeli sporočilo, ki potrjuje dostop do Infinity Portal in ponuja, da se prijavite na portal. Omeniti velja, da lahko ob prvem vstopu v portal potrebujete izbrati možnost ponastavitve gesla za nadaljnjo uspešno avtentikacijo.
2. Registracija aplikacije SandBlast Agent Management Platform
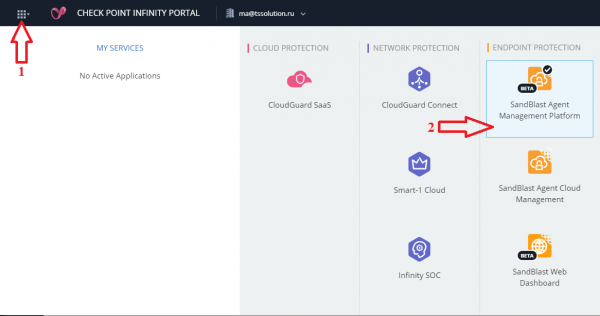
Po avtentikaciji na portalu in klikom na ikono „Menu“ (korak 1 na spodnji sliki) vam bo ponujena registracija aplikacije iz seznama razpoložljivih kategorij: Cloud Protection, Network Protection in Endpoint Protection. Vsaka aplikacija si zasluži poseben tečaj uvodnih člankov, zato se ne bomo podrobneje ustavljali pri njih in izberemo aplikacijo SandBlast Agent Management Platform v kategoriji Endpoint Protection (korak 2 na spodnji sliki).
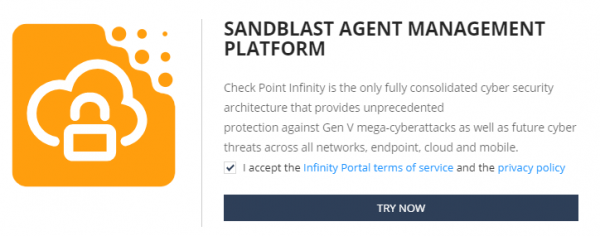
Ko izberete aplikacijo, se morate strinjati s pravili uporabe storitve in politiko zasebnosti portala, nato pa po kliku na gumb „TRY NOW“ odprete dostop do vmesnika za ustvarjanje storitev Endpoint Management.
3. Ustvarjanje nove storitve Endpoint Management
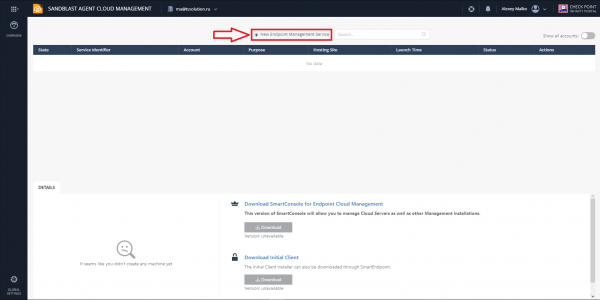
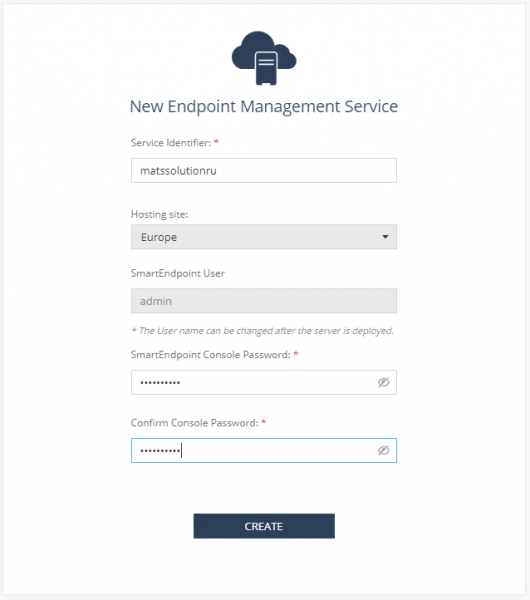
Zadnji korak je ustvarjanje nove storitve za upravljanje končnih točk, ki predstavlja spletni vmesnik za upravljanje agentov. Postopek je, kot prej, izredno preprost: izberemo možnost „Nova storitev upravljanja končnih točk“ (kot je prikazano na sliki spodaj), izpolnimo podatke o vaši novi storitvi (identifikator, regija gostovanja in geslo) in pritisnemo gumb „USTVARI“.
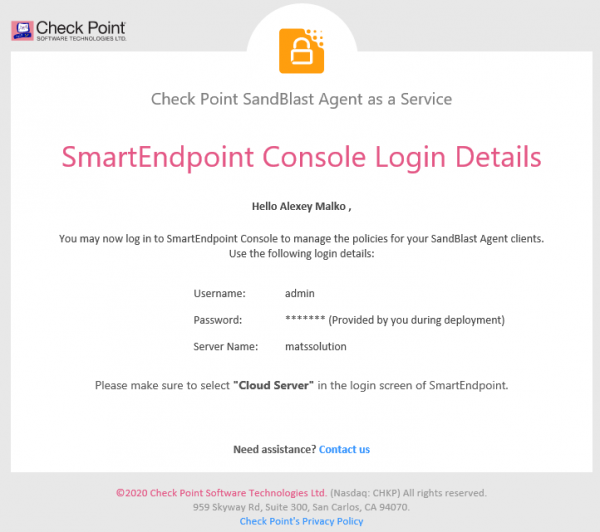
Po končanju postopka ustvarjanja storitve boste na vaš e-mail prejeli sporočilo s parametri, ki jih lahko uporabite za povezavo s strežnikom upravljanja v oblaku prek standardne konzole Check Point za upravljanje agentov — SmartEndpoint različice R80.40. Ne bomo obravnavali upravljanja prek standardne konzole, ker je ta cikel člankov usmerjen v prikaz sposobnosti oblačnega sistema za upravljanje agentov SandBlast.
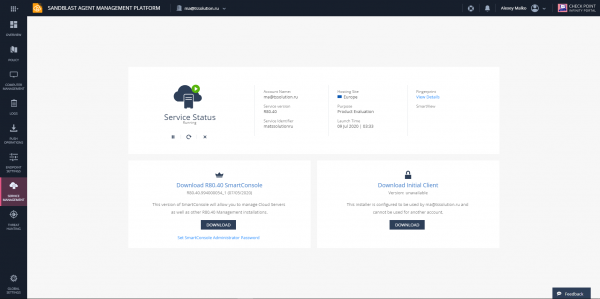
Tako lahko postopek registracije oblačne storitve za upravljanje zaščitnega sredstva za osebne računalnike SandBlast Agent štejemo za uspešno zaključen. Pred nami se pojavi spletni vmesnik platforme za administracijo agentov, ki ga bomo podrobno obravnavali v našem naslednjem članku iz cikla „Platforma za upravljanje Check Point SandBlast Agent“.
Zaključek
Zdaj je čas, da povzamemo dosedanje delo: uspešno smo se registrirali na portalu Infinity Portal, registrirali aplikacijo SandBlast Agent Management Platform na portalu in ustvarili novo oblačno storitev upravljanja Endpoint Management Service.
V našem naslednjem članku cikla bomo podrobno obravnavali vmesnik za upravljanje agentov — nobena zavihka ne bo ostala neopažena, kar nam bo omogočilo, da brez težav ustvarimo varnostno politiko in spremljamo stanje uporabniških računalnikov s pomočjo dnevnikov in poročil.
. Da ne zamudite naslednjih objav o temi SandBlast Agent Management Platform — spremljajte novosti na naših družbenih omrežjih (, , , , ).
Izvor: habr.com
