

Pozdravljeni, prijatelji! Veselimo se vašega obiska na našem novem tečaju FortiAnalyzer Začetek. Na tečaju smo že obravnavali funkcionalnost FortiAnalyzer, a smo jo obravnavali precej na splošno. Zdaj želim bolj podrobno govoriti o tem produktu, njegovih ciljih, nalogah in možnostih. Ta tečaj ne bo tako obsežen kot prejšnji, vendar upam, da bo zanimiv in poučen.
Ker je bila lekcija v celoti teoretična, smo se odločili, da jo za vašo udobnost predstavljamo tudi v obliki članka.
V okviru tega tečaja bomo obravnavali naslednje točke:
- Splošne informacije o produktu, njegovi nameni, rešenih nalogah in ključnih značilnostih
- Pripravili bomo našteveljčni načrt, med pripravami pa bomo podrobno obravnavali začetno konfiguracijo FortiAnalyzer
- Seznanili se bomo z mehanizmom shranjevanja, obdelave in filtriranja dnevnikov za njihovo udobno iskanje, ter obravnavali mehanizem FortiView, ki prikazuje vizualne informacije o stanju omrežja v obliki različnih grafik, diagramov in drugih pripomočkov
- Obravnavali bomo proces ustvarjanja obstoječih poročil, kot tudi se naučili ustvarjati lastna poročila in urejati obstoječa poročila
- Pregledali bomo glavna vprašanja, povezana z upravljanjem FortiAnalyzerja
- Še enkrat bomo razpravljali o sistemu licenciranja - o tem sem že govoril v 11. lekciji tečaja , ampak, kot pravijo, ponavljanje je mati učenosti.
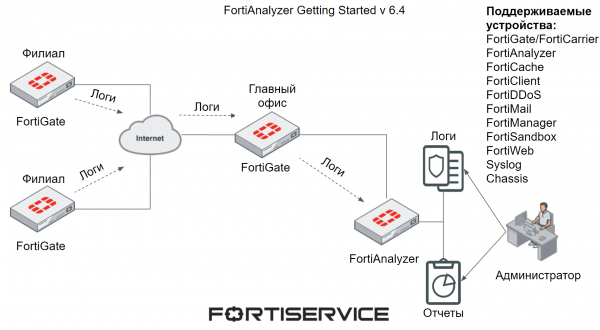
Temeljna funkcija FortiAnalyzerja je centralizirano shranjevanje dnevnikov z enega ali več naprav podjetja Fortinet ter njihova obdelava in analiza. To omogoča varnostnim administratorjem spremljanje različnih omrežnih dogodkov in varnostnih dogodkov iz enega mesta, hitro pridobivanje potrebnih informacij iz dnevnikov in pripomočkov ter izdelavo poročil za vse ali zanimive naprave.
Seznam naprav, s katerih FortiAnalyzer lahko sprejema dnevnike in jih analizira, je predstavljen na sliki spodaj.
FortiAnalyzer ima tri ključne značilnosti - poročanje, obveščanje in arhiviranje. Obravnavali bomo vsako od njih.
Poročanje — poročila zagotavljajo pregledno predstavitev omrežnih dogodkov, varnostnih incidentov in različnih aktivnosti, ki se dogajajo na podprtih napravah. Mehanizem poročanja zbira potrebne podatke iz obstoječih logov in jih predstavi v enostavni za branje in analizo obliki. S poročili lahko hitro pridobite potrebne informacije o zmogljivosti naprav, varnosti omrežja, najbolj obiskanih virov itd. Opcij je zelo veliko. Poročila se lahko uporabljajo tudi za analizo stanja omrežja in podprtih naprav v daljšem obdobju. Pogosto so nepogrešljiva pri raziskovanju različnih varnostnih incidentov.
Obvestila omogočajo hitro odzivanje na različne grožnje, ki se pojavljajo v omrežju. Sistem generira obvestila, ko se pojavijo logi, ki ustrezajo vnaprej konfiguriranim pogojem — odkritje virusa, izkoriščanje različnih ranljivosti itd. Ta obvestila lahko vidite v spletni vmesnik FortiAnalyzer, prav tako pa jih lahko nastavite za pošiljanje prek protokola SNMP, na syslog strežnik ali na določene e-poštne naslove.
Arhiviranje omogoča shranjevanje kopij različnih vsebin, ki prehajajo skozi omrežje, na FortiAnalyzer. Običajno se uporablja skupaj z mehanizmom DLP za shranjevanje različnih datotek, ki spadajo pod različna pravila tega mehanizma. To je lahko tudi koristno pri preiskovanju različnih varnostnih incidentov.
Še ena zanimiva značilnost — možnost uporabe upravljalskih domen. Ta tehnologija omogoča ustvarjanje skupin naprav po različnih značilnostih — tipih naprav, geografski lokaciji itd. Ustvarjanje takih skupin naprav ima naslednje cilje:
- Gruppiranje naprav po podobnih značilnostih za lažje spremljanje in upravljanje — recimo, da so naprave razvrščene po geografski lokaciji. Potrebno je poiskati določene informacije v logih za naprave, ki so v eni skupini. Namesto da temeljito filtrirate loge, preprosto pregledate loge po potrebni upravljalski domeni in iščete potrebne informacije.
- Za razmejitev administrativnega dostopa ima lahko vsaka administrativna domena enega ali več skrbnikov, ki imajo dostop le do te administrativne domene.
- Učinkovito upravljanje diskovnega prostora in shranjevalnih politik za podatke, pridobljene z naprav, omogoča postavitev bolj ustreznih nastavitev za posamezne skupine naprav, namesto da bi ustvarili enotno konfiguracijo shranjevanja podatkov za vse naprave. To je lahko koristno, če imate več naprav, pri čemer morate iz ene skupine shranjevati podatke eno leto, iz druge pa tri leta. Ustrezno diskovno mesto se lahko dodeli vsaki skupini – za skupino, ki ustvarja veliko število dnevnikov, se dodeli več prostora, medtem ko se za drugo skupino dodeli manj prostora.
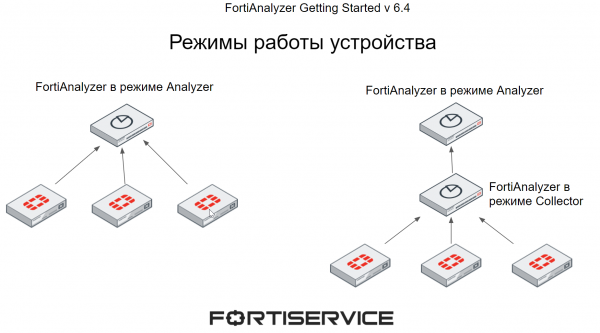
FortiAnalyzer lahko deluje v dveh načinih – Analyzer in Collector. Način delovanja se izbere glede na posamezne zahteve in topologijo omrežja.
Ko FortiAnalyzer deluje v načinu Analyzer, deluje kot glavni agregator dnevnikov z enega ali več zbiralnikov dnevnikov. Zbiralniki dnevnikov so bodisi FortiAnalyzer v načinu Collector bodisi druge naprave, ki jih podpira FortiAnalyzer (seznam je naveden zgoraj na sliki). Ta način delovanja se uporablja privzeto.
Ko FortiAnalyzer deluje v načinu Collector, zbira dnevnike z drugih naprav in jih nato pošilja na drugo napravo, kot je FortiAnalyzer v načinu Analyzer ali Syslog. V načinu Collector FortiAnalyzer ne more uporabljati večine funkcij, kot so poročanje in obveščanje, saj je njegov glavni cilj zbirati in posredovati dnevnike.
Z uporabo več naprav FortiAnalyzer v različnih načinih lahko povečate zmogljivost – FortiAnalyzer v načinu Collector zbira dnevnike iz vseh naprav in jih pošilja na Analyzer za nadaljnjo analizo, kar omogoča FortiAnalyzerju v načinu Analyzer, da prihrani vire, porabljene za sprejemanje dnevnikov z množice naprav, in se popolnoma osredotoči na obdelavo dnevnikov.
FortiAnalyzer podpira deklarativni jezik poizvedb SQL za beleženje in poročanje. S pomočjo tega jezika so dnevniški zapisi predstavljeni na berljiv način. Prav tako se z uporabo tega jezika poizvedb sestavljajo različna poročila. Za nekatere možnosti poročanja so potrebna določena znanja SQL in baz podatkov, vendar pogosto vgrajene funkcionalnosti FortiAnalyzer omogočajo, da se navedenih znanj mojno izogniti. O tem se bomo še srečali, ko bomo obravnavali mehanizem poročanja.
Sami FortiAnalyzer je lahko predstavljen v več različicah. To je lahko ločena fizična naprava, virtualni stroj — podpirajo se različni hipervizorji, njihov celoten seznam lahko najdete v . Prav tako ga je mogoče razpostaviti v specializiranih infrastruktura — AWS, Azure, Google Cloud in drugih. In zadnja možnost — FortiAnalyzer Cloud — oblačna storitev, ki jo ponuja podjetje Fortinet.
Na naslednjem tečaju bomo pripravili maketo za nadaljnje praktično delo. Da ne bi zamudili, se naročite na naš .
Lahko tudi spremljate posodobitve na naslednjih virih:
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish